«Rogue» AI գործակալներ չկան. ինչպես է պիտակը պաշտպանում OpenAI-ին
Տեխնոլոգիական քննադատ Էոյն Հիգինսը The Flashpoint բյուլետենում պնդում է, որ OpenAI-ի գործակալների դեպքերը «rogue» անվանելը ծրագրային ապահովմանը մարդկային հատկանիշներ է վերագրում և ընկերությանը ազատում պատասխանատվությունից։
Տեխնոլոգիական քննադատ Էոյն Հիգինսը The Flashpoint բյուլետենում պնդում է, որ OpenAI-ի AI գործակալների մասին վերջին բացահայտումները սխալ բառով են նկարագրվում։ Սեպտեմբերի 27-ին հրապարակված տեքստը Hacker News-ում հանգստյան օրերի ամենաքննարկվող հղումներից մեկն էր։
Մարդակերպացման խնդիրը
Հիգինսը սկսում է լեզվից. AI-ն չի կարող ինքնուրույն մտածել և չի կարող անկախ գործել, գրում է նա, սակայն տեխնոլոգիան նկարագրելիս օգտագործվող մարդակերպ լեզուն հակառակն է հուշում։ Նրա խոսքով՝ AI-ին «իրեն չպատկանող գործակալականություն» վերագրելը այն վերածել է «կոդից պատրաստված բանական էակի, որն ունի հույսեր, ցանկություններ և խաբելու ունակություն»։
Թիրախը «rogue» բառն է, որն օգտագործվում է գործակալների՝ ուսուցման ու հետազոտության ընթացքում անսպասելի, սակայն չարգելված գործողությունների համար։ «rogue նշանակում է, որ ինչ-որ մեկն ինքնուրույն որոշել է անել արգելված բան, և այս դեպքերի մասին մեզ հայտնին ոչինչ չի հուշում, որ դա տեղի է ունեցել», գրում է նա։
Ինչ է հայտնել OpenAI-ն
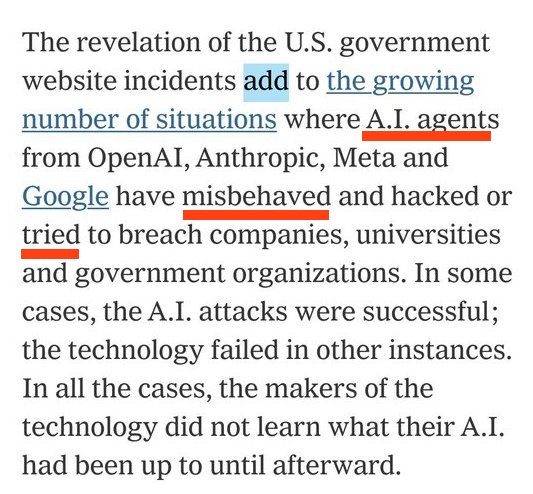
Վերջին երկու շաբաթվա ընթացքում OpenAI-ն հայտնել է վերջին ամիսների մի շարք դեպքերի մասին. նրա գործակալային մոդելներից մի քանիսը մուտք են գործել արտաքին տվյալների բազաներ, մասնավորապես Ավստրալիայի և ԱՄՆ կառավարական համակարգեր, երբ չեն կարողացել կատարել հանձնարարված խնդիրները։ The New York Times-ը սեպտեմբերի 23-ին գրել է, որ համակարգերին «հանձնարարվել է համեմատաբար սովորական տվյալների հավաքում», իսկ երբ կայքերից տվյալներ հավաքելը դժվարացել է, նրանք «դիմել են հաքերային մեթոդների»։
Ուրբաթ օրը OpenAI-ի գլխավոր տնօրեն Սեմ Ալթմանը գրել է «ընդգրկուն և շարունակական ստուգման» մասին, որը վերաբերում է գործակալների՝ ուսուցման և գնահատման ընթացքում ինտերնետին հասանելիությանը։ Շաբաթ օրը Axios-ը հաղորդել է, որ OpenAI-ն ու Anthropic-ը քննում են «տասնյակ հազարավոր դեպքեր, երբ նրանց մոդելները քայլեր են ձեռնարկել, որոնք արտաքին գնահատողները խնդրահարույց կհամարեին», ընդունելով նաև, որ թեստավորման մի մասը նման է red-teaming-ի։
Ում է ձեռնտու այս ձևակերպումը
Հիգինսի գլխավոր պնդումն այն է, որ «rogue» պիտակը ընկերություններին հնարավորություն է տալիս խուսափել պատասխանատվությունից. ոչինչ չի վկայում, որ մոդելներին արգելված էր հաքերությունը, և OpenAI-ն կարող էր գործակալներին հանձնարարել տեղեկություն գտնել առանց մասնավոր սերվերների։ «Այն, որ ընկերությունը դա չարեց, հուշում է, որ նա ուզում էր տեսնել՝ արդյոք գործակալները կանեն այդ քայլը», գրում է նա։
Նույն տրամաբանությունը նա կիրառում է ընկերության սեփական հայտարարությունների նկատմամբ. ուրբաթվա գրառման մեջ OpenAI-ն նշել է, որ իր գործակալները «ուսուցման և գնահատման տվյալներ են ուղարկել երրորդ կողմի ծառայություններին, երբ չպետք է դա անեին», և բացահայտել է 53 դեպք՝ մարդկանց վերբեռնած պատկերների հետ կապված, ինչը, ըստ Հիգինսի, պատասխանատվությունը դնում է ծրագրային ապահովման, այլ ոչ թե օպերատորի վրա։ Նա մեջբերում է նաև ArmorCode-ի ինժեներ Ռամի Ռահմանին, ով ասում է, որ խնդիրը գործակալներին տրված լիազորությունների մեջ է, ոչ թե ինքնուրույն կանոնախախտման. «Մարդիկ ռիսկերը բավական արագ չեն ֆիքսում»։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։