Չուղղված Broadcom WPS թերությունը թույլ է տալիս մոտակա հարձակողներին ռոուտերներում գործարկել կոդ root իրավասությամբ
Broadcom-ի WPS թերությունը թույլ է տալիս մոտակա հարձակողին կոռումպցնել հիշողությունը և գործարկել կոդ root իրավասությամբ՝ առանց գաղտնաբառի/զուգորդման։ Quentin Kaiser-ը ցուցադրել է դա բելգիական դարպասների վրա. CVE չի նշանակվել, ուղղում չտեղադրվել։
Հարձակման ուղի
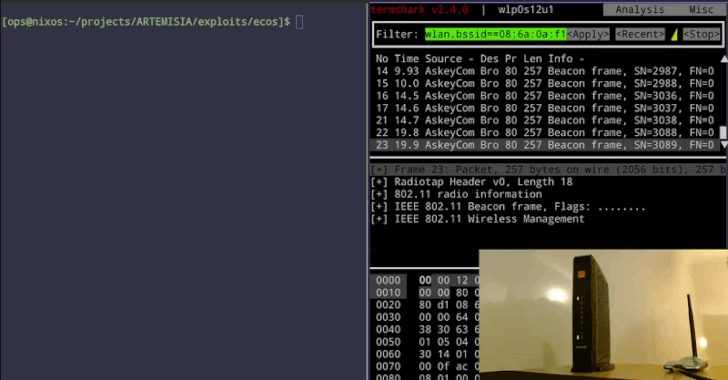
Broadcom-ի Wi-Fi Protected Setup կամ WPS տարբերակի թերությունը թույլ է տալիս ռադիոյի ազդեցության գոտում գտնվող հարձակողին Broadcom-ի հիմքում ընկած ռոուտերներում գործարկել կոդը root իրավասությամբ՝ առանց ցանցի գաղտնաբառի կամ զուգորդման քայլի, ինչը անվտանգության հետազոտող Quentin Kaiser-ը բացահայտել է հոկտեմբերի 16-ին։ Broadcom-ի կոդը սխալ է վարվում մասնատված WPS կարգավորման հաղորդագրությունների վերամիավորման հետ, ուստի հատուկ պատրաստված հաղորդագրությունները կարող են կոռումպցնել ռոուտերի հիշողությունը։ Kaiser-ը կառուցել է սարքից հիշողությունը կարդալու և սարքում սեփական կոդը գործարկելու եղանակ։
Orange Belgium-ի դարպասի դեմ, Askey TCG3000-ը կարդաց պահված Wi-Fi գաղտնաբառը՝ PSK, վերադարձրեց այն օդի միջոցով և ապա միացավ ցանցին դրանով։ Proximus-ի դարպասի դեմ, Sagemcom-ի պատրաստած BBOX3V+-ի հարձակման ժամանակ բացվեց հակադարձ shell, հեռահար հրամանային տող, որը փոխանցվում էր Wi-Fi կադրերով, ուստի արտաքին սերվերի կարիք չկա։ Երկու ցուցադրություններն էլ կատարվել են առանց մուտք գործելու, և Kaiser-ը նշում է, որ հարձակումը աշխատում է հեռավորության վրա, ոչ միայն մոտիկ գտնվելու դեպքում։ Նա զեկույց է տալիս, որ այս թերությունն օգտագործող իրական հարձակումների մասին տվյալներ չկան, և աշխատող գործադրումները իր սեփականներն են։
Վտանգված սարքեր
Broadcom-ի WPS կոդը ներառված է տասնյակ մատակարարների ռոուտերներում և մուտքի կետերում, և Kaiser-ը գնահատում է, որ աշխարհում վտանգված են միլիոնավոր սարքեր։ Խոցելի չիպերը պատկանում են երկու ընտանիքի։ Ավելի հին eCos-ի վրա հիմնված մոդելները ներառում են BCM3380, BCM3383 և BCM33834. Kaiser-ը չի գտել պիտանի ուղղում և կոչում է սխալը մշտական forever day, այսինքն թերություն, որը երբեք չի ուղղվի այդ սարքերում։ Ավելի նոր Linux-ի վրա հիմնված մոդելները ներառում են BCM3390, BCM65xx և BCM68xx, որոնք կարող են ուղղվել, եթե դրանց արտադրողները փոխեն Wi-Fi ծրագրակազմը։
Բելգիայում Kaiser-ը հայտնաբերել է թերությունը և դրա գործադրման հնարավորությունը չորս մեծ մատակարարներից երեքի դարպասներում. Proximus, Orange Belgium և VOO։ Չորրորդը՝ Telenet, նույնպես կարող է վտանգված լինել, սակայն նա չկարողացավ փորձարկել։ Ավելի լայն ցուցակը, որը նա հրապարակել է, ընդգրկում է Cisco-ի փոքր բիզնես մուտքի կետերից մինչև Huawei և ARRIS ռոուտերներ. այն միավորում է հաստատված և չհաստատված տարրեր, որոշները հիմնված են ավտոմատ ստուգումների վրա, որոնք սարքը պարզապես նշում են որ կարող է վտանգված լինել։ Նա սահմանում է, որ Բելգիայում ըստ մատակարարի հաշվվում են հարյուր հազարավոր դարպասներ, բայց դրանք գնահատականներ են։
Ոչ պատչ ոչ CVE
Կայզերը կոդը հետագծում է գոնե մինչև 2010 թվականը և ասում է, որ Broadcom-ը 2018 թվականին տեղադրել է անավարտ ուղղում, ապա խորհուրդ է տվել հաճախորդներին օգտագործել այլ Wi-Fi ծրագրային փաթեթ՝ hostapd, այլ ոչ թե հետևել այդ ուղղմանը: Ավելի հին eCos չիպերի մասին, նա ասում է, որ երբեք չի տեղադրվել աշխատող ուղղում, ինչու էլ նա այն անվանում է «forever day» (հավերժության օր): Դրա համար CVE չի նշանակվել, որը նույնականացուցիչ է, որը թույլ է տալիս պաշտպանողներին և արտադրողներին հետևել թերությանը: The Hacker News-ը հոկտեմբերի 19-ի դրությամբ այդ թերության համար CVE չի գտել:
Կայզերը ասում է, որ Broadcom-ը նրան ասել է, որ գիտել է սխալի մասին 2018 թվականից և լսել է դրա մասին ուրիշներից, բայց չէր ցանկանում գրանցել CVE կամ բան ասել հանրայնորեն, ինչը, ըստ նրա, պատճառն է, որ այդքան շատ սարքերի արտադրողներ երբեք պատչ չեն արել: Երբ նա գործը տարավ CERT համակարգման կենտրոն, այն փակվեց նույն օրը, քանի որ Broadcom-ը ինքն ունի իր արտադրանքի համար CVE նշանակելու իշխանությունը և չէր ցանկանում դա անել:
Պաշտպանողների ուղեցույց
Տեղադրելու պատչ չկայ և Կայզերը ոչ մի կարգավորում չի ցույց տալիս, որը արգելափակում է հարձակումը օդի միջոցով: Փոխարենը նա տրամադրում է տուժած սարքավորումները գտնելու եղանակ՝ YARA կանոններ, որոնք հայտնաբերում են խոցելի կոդը արտահանված միկրոծրագրում, և սցենար, որը լսում է ակտիվ մուտքի կետին և հայտնում է, թե արդյոք այն կարծես խոցելի է: Երկուսն էլ տրիաժի օգնության միջոցներ են: նա նշում է, որ պատչ կիրառած սարքը դեռ կարող է համապատասխանել կանոններին, ուստի համապատասխանությունը հետագա ստուգման պատճառ է, ոչ թե հաստատված գտածո: Այն սարքավորումների համար, որոնք երբեք չեն ուղղվի, փոխարինումը գործնական տարբերակն է: Կայզերը սխալը համարում է հարմար այն հարձակողների համար, որոնք թիրախ են հասնում մոտակա Wi-Fi-ի միջոցով, այլ ոչ թե ինտերնետով, ինչը տեխնիկա է, որը ռուսական պետական հաքերները օգտագործել են փողոցի հակառակ կողմից ցանցեր մտնելու համար:
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։