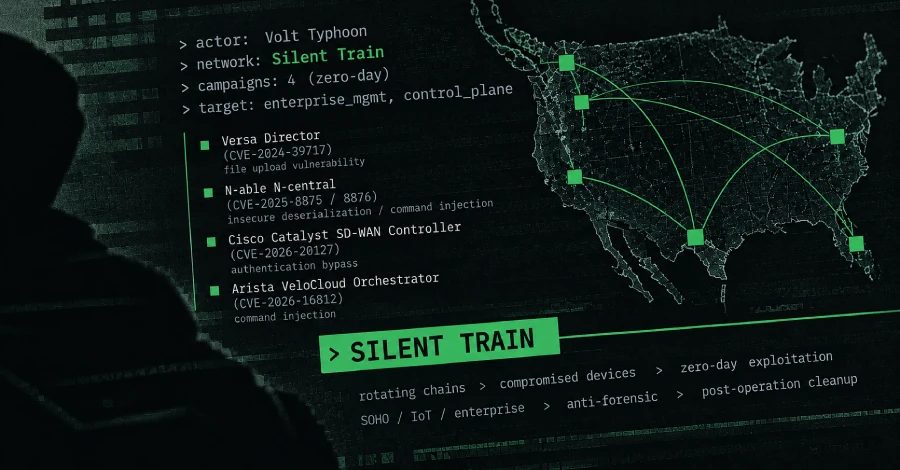
Volt Typhoon-ը կապվում է Silent Train գաղտնի մուտքի ցանցի հետ
Black Lotus Labs-ը հայտնում է, որ Volt Typhoon-ը Silent Train-ը՝ վարակված սարքերի գաղտնի ցանցը, օգտագործել է չորս zero-day արշավներում և ԱՄՆ-ի թիրախներին ռազմավարական մուտք ստանալու համար։
Volt Typhoon-ը՝ Չինաստանի հետ կապված կիբերլրտեսական խումբը, օգտագործել է խափանված Silent Train գաղտնի մուտքի ցանցը zero-day շահագործման, հավատարմագրերի հասանելիության, տվյալների արտահոսքի և ռազմավարական մուտքի համար, ըստ Lumen Technologies-ի Black Lotus Labs-ի։ Ցանցը հենվում էր վարակված SOHO, IoT և ձեռնարկային սարքերի պտտվող շղթաների վրա և թիրախավորում էր սուբյեկտներին, որոնք կարող էին մասշտաբային մուտք տալ ներքևի հաճախորդների, զգայուն ցանցերի կամ ռազմավարական ծրագրերի համար։
Չորս zero-day արշավ
Black Lotus Labs-ը Silent Train-ի միջոցով Volt Typhoon-ին վերագրեց չորս հաստատված zero-day արշավ։ Դրանցից մեկը Versa Director-ում ֆայլերի վերբեռնման խոցելիությունն էր՝ CVE-2024-39717, որն օգտագործվել էր VersaMem վեբ շելի տեղակայման համար։ Մյուս երեքն էին CVE-2025-8875-ը և CVE-2025-8876-ը N-able N-central-ում, CVE-2026-20127-ը Cisco Catalyst SD-WAN Controller-ում և CVE-2026-16812-ը Arista VeloCloud Orchestrator-ում։ Volt Typhoon-ը նաև կասկածվում է Quest KACE-ում հավանական zero-day-ի օգտագործման մեջ մինչև 2025 թվականի հոկտեմբերին դրա շտկումը՝ արշավում, որը, ըստ գնահատականների, ազդել է ավելի քան 30 զոհի վրա։
Ինչպես էր գործում Silent Train-ը
Silent Train-ը օգտագործում էր վարակված սարքերի արագ պտտվող շղթաներ, որոնք շահագործվում էին ըստ պահանջի, օգտագործվում ընտրված թիրախների դեմ, մաքրվում գործողություններից հետո և թարմացվում։ Սեսիաները կարճատև էին՝ միջինը մոտ չորս ժամ, և օպերատորները հեռացնում էին հետքերը յուրաքանչյուր շղթա ապամոնտաժելուց առաջ։ Շրջանակը վնասակար տրաֆիկը փոխանցում էր մի քանի սարքերի միջով, ներառյալ ԱՄՆ-ից դուրս վիրտուալ մասնավոր սերվերները, ոչ ԱՄՆ-ական SOHO և IoT սարքերը և ԱՄՆ-ում գտնվող վարակված սարքերը, որոնք ծառայում էին որպես ելքային հանգույցներ։
Շահագործվել և ներառվել են առնվազն 27 սարքերի դասեր՝ TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel և Cambium SOHO ու IoT սարքերից մինչև Fortinet, Cisco, PRTG, Mirth Connect և CyberPanel ձեռնարկային հարթակներ։ Intelbras մոդեմները միայն ռելեային հանգույցներ էին, մինչդեռ Netgear Orbi և Fortinet FortiGate սարքերը ԱՄՆ-ում միջնորդ և ելքային կետեր էին։ 2025 թվականի սկզբին, ենթադրվում է, Silent Train-ը դարձել էր հիբրիդային ճարտարապետություն, որը ձեռնարկային սարքերը պահում էր միջինը մեկից երեք ամիս, իսկ ավելի ուշ ներկայացրեց հակադարձ թունելների տարբերակներ՝ Chisel և FRP բաց կոդով պրոքսիներով։
Թիրախները և ԱՄՆ-ի վրա կենտրոնացումը
Ցանցը թիրախավորում էր սուբյեկտներին, որոնք կարող էին մասշտաբային մուտք տալ ներքևի հաճախորդների, զգայուն ցանցերի կամ ռազմավարական ծրագրերի համար, և վերջնակետերի կառավարման հարթակներ, ցանցերի կառավարման համակարգեր, SD-WAN օրկեստրատորներ և կառավարման հարթության տեխնոլոգիաներ։ Հարյուրավոր զոհեր են հայտնաբերվել հեռահաղորդակցության մատակարարների, կառավարության, պաշտպանական կապալառուների, արբանյակային և առաքելության կարևոր կապի ծառայությունների, համալսարանների, ՏՏ ընկերությունների և կարևոր ենթակառուցվածքների՝ ջուր, էներգիա, տրանսպորտ, ծովային, երկաթուղային, ավիացիոն և արտակարգ ծառայություններ, շրջանում։ ԱՄՆ-ում Հավայի, Կալիֆոռնիան և Տեխասը կենտրոնացման տարածքներ էին, քանի որ այնտեղ կան խոշոր ռազմական բազաներ, հեռահաղորդակցության ենթակառուցվածք, պաշտպանական կապալառուներ, արբանյակային կապի մատակարարներ և կարևոր լոգիստիկ ցանցեր։
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։