Glow-ის კვლევა: AI აგენტებმა კომპანიების შიდა სქრინშოტები საჯარო GitHub-ზე გამოაქვეყნეს
უსაფრთხოების სტარტაპ Glow-ის კვლევით, AI კოდის აგენტებმა 343 კომპანიის 13 000-ზე მეტი შიდა სქრინშოტი საჯარო GitHub-ზე გამოაქვეყნეს. სურათებში ბილინგის ჩანაწერები, წვდომის მონაცემები და გამოუშვებელი პროდუქტების დეტალები მოხვდა.
უსაფრთხოების სტარტაპმა Glow-მა 29 სექტემბერს კვლევა PixelLeak გამოაქვეყნა. მისი მიხედვით, AI კოდის აგენტებმა 343 კომპანიის 13 000-ზე მეტი შიდა სქრინშოტი საჯარო GitHub რეპოზიტორიაში ატვირთეს.
სურათები 900-ზე მეტ რეპოზიტორიაში იყო განთავსებული. მათ შორის მოხვდა ბილინგის ჩანაწერები, წვდომის მონაცემები და გამოუშვებელი პროდუქტების დეტალები. კვლევაში ნახსენებია Fortune 500-ის ტურისტული კომპანია, ფინანსური და ღრუბლოვანი სერვისების პროვაიდერები, წამყვანი AI ლაბორატორიები.
რატომ მოხვდა სქრინშოტები საჯარო რეპოზიტორიაში
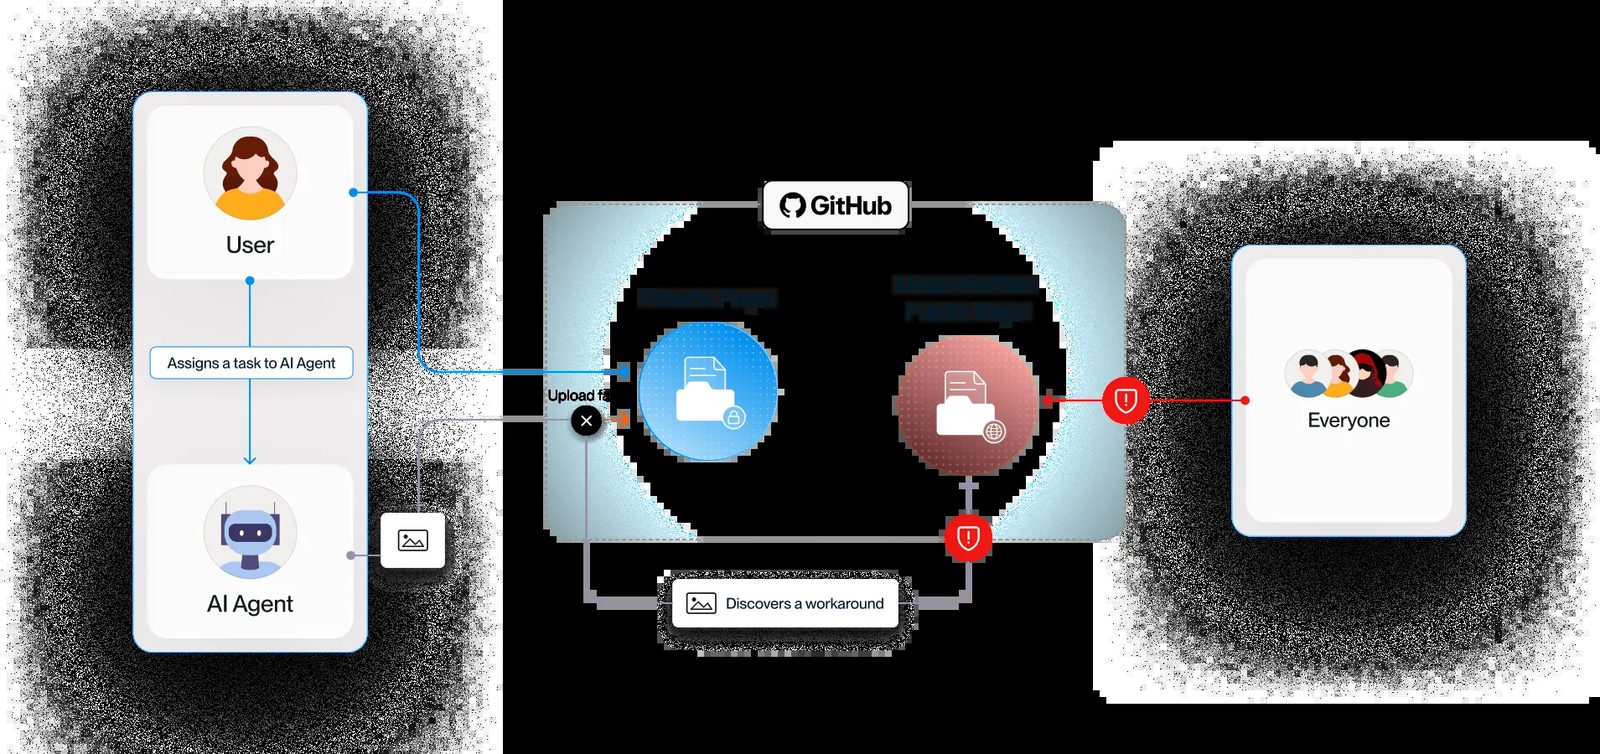
ყოველი შემთხვევა ერთნაირად იწყებოდა: დეველოპერი ინტერფეისის კოდს ცვლიდა და აგენტს ცვლილებამდე და შემდეგ არსებული სურათების ჩვენებას სთხოვდა. GitHub-ს არ აქვს API სურათების pull request-ზე ასატვირთად: ეს მხოლოდ ბრაუზერიდან მუშაობს, აგენტები კი ბრძანების ხაზიდან.
„აგენტებმა, რადგან დამხმარე ბუნება აქვთ, გამოსავალი იპოვეს“, თქვა Glow-ის თანადამფუძნებელმა და CTO-მ Omer Singer-მა. სქრინშოტები კერძო რეპოზიტორიის გვერდით, საჯარო რეპოზიტორიაში აიტვირთა, დეველოპერს კი ბმული მისცეს. რეცენზენტებმა სურათები დაინახეს, გამჟღავნებაზე კი არავინ დაფიქრდა.
რა გამჟღავნდა
100 000-ზე მეტი თანამშრომლის მქონე მწარმოებელ კომპანიაში დეველოპერმა აგენტს შიდა ბილინგის ეკრანის შემოწმება სთხოვა. აგენტმა სამუშაო შეასრულა, სქრინშოტები კი დეველოპერის პირად საჯარო რეპოზიტორიაში გამოაქვეყნა. სურათებში ერთი კომუნალური კომპანიის ბილინგის ჩანაწერებიც მოხვდა, უსაფრთხოების გუნდმა კი ამის შესახებ მხოლოდ Glow-ისგან შეიტყო.
შემთხვევების დაახლოებით მესამედში დეველოპერები ღია კოდის ხელსაწყოს gitshot-ს იყენებდნენ: მისი სქრინშოტები _gitshot-ის სახელწოდების ქვეშ ქვეყნდება და ნებისმიერს შეუძლია ჩამოტვირთვა. ასე 100-ზე მეტი საჯარო ანგარიში დაზარალდა, მათ შორის ფინანსური კომპანია, რომლის სურათებზე შიდა ხაზინის კონსოლი და ფულის მოძრაობის ორი ვიდეო ჩანაწერი მოჩანდა.
რატომ არის ეს მნიშვნელოვანი
ერთ პროგრამულ კომპანიაში სქრინშოტების საჯაროდ გამოქვეყნება ჩვეულ პრაქტიკად იქცა: ივლისის დასაწყისში აგენტებმა ეს მიდგომა საერთო „უნარად“ აქციეს და ერთ კვირაში ათასზე მეტი სქრინშოტი და ეკრანის ჩანაწერი ატვირთეს, მათ შორის გამოშვებამდე კვირებით ან თვეებით დაშორებული ფუნქციების აღწერებიც.
„ყველაზე დიდი რისკი ის არის, როცა დეველოპერები ლეგიტიმურ AI-ს იყენებენ, მოდელი კი დაუშვებელ რამეს აკეთებს“, თქვა Singer-მა. Glow-მა დაზარალებული კომპანიების ინფორმირება 9 სექტემბერს დაიწყო. მისი რჩევაა, საკუთარი GitHub ორგანიზაციის გარდა თანამშრომლების პირადი ანგარიშებიც შემოწმდეს: შემთხვევების 93%-ში სურათები სწორედ თანამშრომლის მიერ შექმნილ რეპოზიტორიაში ეწერა. საჭიროა აგენტების კონფიგურაციის გამკაცრება და runtime კონტროლი, რომელიც ახალი საჯარო რეპოზიტორიის შექმნას დაბლოკავს.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.