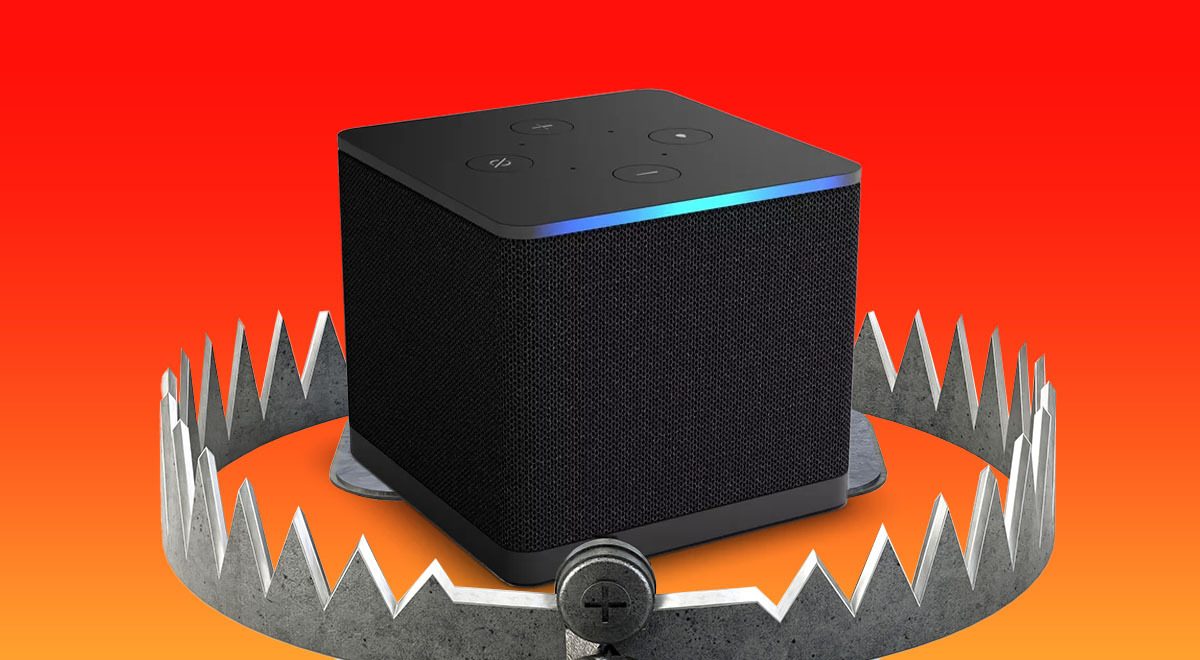
Amazon Fire TV Cube-ის root-ი ოთხი წლის ARM Mali GPU-ს ხარვეზით გაიხსნა
სახლის კინოთეატრის მოყვარულები Amazon Fire TV Cube-ის მესამე თაობას root-ს უკეთებენ ოთხი წლის ARM Mali GPU-ს kernel დრაივერის ხარვეზით, CVE-2022-38181, რათა დააყენონ არაოფიციალური ოპერაციული სისტემები და სრულად ითამაშონ ლოკალური მედია.
Amazon Fire TV Cube-ის მესამე თაობის root-ს ახლა ოთხი წლის ARM Mali GPU-ს kernel ხარვეზით აკეთებენ, რაც მოწყობილობაზე სრულ კონტროლს იძლევა. აღმოჩენამ სახლის კინოთეატრის მოყვარულები გაახალისა, რომლებიც Cube-ს პერსონალურ მედიაპლეერად აქცევენ.
Root წვდომა დაპატჩებული GPU ხარვეზით
ექსპლოიტი იყენებს CVE-2022-38181-ს, ARM Mali GPU-ს kernel დრაივერის ხარვეზს, რომელიც 10-დან 8,8 ქულით შეფასდა. ბაგი kernel კოდის შესრულებისა და root წვდომის საშუალებას იძლევა.
მკვლევარმა Man Yue Mo-მ GitHub Security Lab-იდან ხარვეზი Android-ის უსაფრთხოების გუნდს 2022 წლის 12 ივლისს აცნობა. ARM-მა დრაივერები 12 აგვისტოს დააპატჩა, Cube-ის მესამე თაობა კი 25 ოქტომბერს გამოვიდა. გაურკვეველია, დაუცველი იყო თუ არა მოწყობილობა მთელი ოთხი წელი ან ბაგი მოგვიანებით დაბრუნდა.
მოყვარულები არაოფიციალურ პროგრამას აყენებენ
განბლოკვის პროცედურა XDA Forums-ზე Pro-me3us-მა გააზიარა, რომელმაც ექსპლოიტი FireOS-ის 32-ბიტიან userspace-ზე მოარგო. root-ის შემდეგ შესაძლებელია Magisk მუდმივი root-ისთვის, recovery-ის TWRP-ით შეცვლა ბექაპებისა და firmware-ისთვის, და Fastboot ღია U-boot-თან ერთად დისტანციური მართვისთვის.
ხელმისაწვდომი ხდება CoreELEC, Kodi-ზე დაფუძნებული მედიაცენტრი, და EmuELEC, რეტრო კონსოლი. საზოგადოებამ გამოაქვეყნა launcher-ები, შეცვლილი partition-ები, ROM-ები და kernel-ები. YouTube-ზე ვიდეო გზამკვლევებია, XDA Forums-სა და AVS Forum-ზე კი ექსპლოიტი დადასტურდა.
Amazon ამცირებს რისკს
Amazon-ის წარმომადგენელმა Cybernews-ს უთხრა, რომ მომხმარებლებისა და მოწყობილობების დაცვა მთავარი პრიორიტეტია. მისი თქმით, მეთოდი ფიზიკურ წვდომას და განზრახ მრავალსაფეხურიან პროცესს მოითხოვს, ამიტომ რისკი მცირეა. Amazon დეტალებს განიხილავს და საჭირო ზომებს მიიღებს.
წარმომადგენელმა გააფრთხილა, რომ მოწყობილობის შეცვლა განკუთვნილი გამოყენების მიღმაა და შესაძლოა უსაფრთხოებას, მუშაობასა და გარანტიას შეეხოს. არაოფიციალური ცვლილებები მოწყობილობას აზიანებს და ახალ რისკებს ქმნის. ჯერ არ არის მტკიცებულება, რომ ბაგს აქტიურად იყენებენ, თუმცა თეორიულად შესაძლებელია ბოტნეტები, მიკროფონით ჯაშუშობა ან მონაცემების მოპარვა.
რატომ აღელვებს სახლის კინოთეატრის მოყვარულებს
ბაზარზე არცერთი TV მოწყობილობა არ უკრავს ყველაფერს ერთი ყუთიდან. სტრიმინგის სტიკები და ყუთები Netflix-ისა და სხვების სერტიფიკატებს ატარებენ, მაგრამ შეკუმშულ აუდიოს გამოსცემენ, არ აქვთ passthrough Dolby Atmos TrueHD-სა და DTS:X-ისთვის და უჭირთ მაღალი ბიტრეიტის ლოკალურ ფაილებთან. Dolby Vision HDR და HDR10+ ხშირად მიუწვდომელია.
მაღალი დონის ლოკალური მედიაპლეერები ბევრ ფორმატს უჭერენ მხარს, მაგრამ სტრიმინგში სერტიფიკატების გარეშე ვარდებიან. Nvidia Shield Pro (2019) კვლავ სტანდარტად ითვლება, თუმცა აკლია AV1, HDR10+ და HLG და ვერ დეკოდირებს Blu-ray-ის Dolby Vision Profile 7 FEL-ს. Cube-ის root-ი და CoreELEC-ის დაყენება ერთადერთ გზად მიიჩნევა ორივე სამყაროს ერთ TV ყუთში გაერთიანებისთვის.
წყაროები: Cybernews
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.