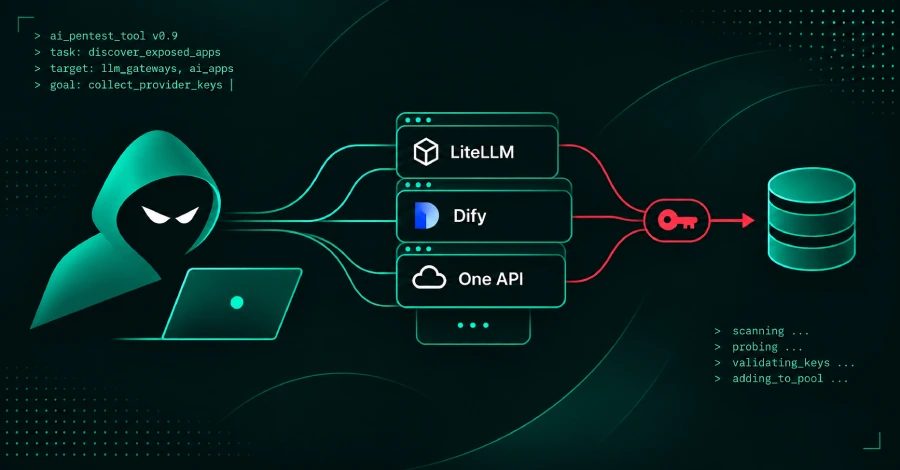
Amazon-მა AI აგენტების კამპანია გამოავლინა, რომელიც LiteLLM-სა და Dify-ს API გასაღებებზე ნადირობს
Amazon-ის საფრთხეების დაზვერვის გუნდმა დააფიქსირა AI აგენტები, რომლებიც, სავარაუდოდ, ARTEX-ის ინსტრუმენტზე მუშაობდნენ და ღია AI აპლიკაციებზე, მათ შორის LiteLLM-სა და Dify-ზე, API გასაღებებს ეძებდნენ, იპარავდნენ და საერთო პულში აგროვებდნენ. გუნდი ზომიერი დარწმუნებით ვარაუდობს, რომ კამპანია ჩინეთთან დაკავშირებულ ცალკეულ ჯგუფებს ეკუთვნის.
Amazon-ის საფრთხეების დაზვერვის გუნდმა გამოავლინა კამპანია, რომლის დროსაც AI აგენტები სისტემატურად სკანირებდნენ ინტერნეტში გამოფენილ AI აპლიკაციებს პროვაიდერების API გასაღებების მოპარვის მიზნით. ითვლება, რომ აგენტები მუშაობდნენ ღია კოდის პენეტრაციული ტესტირების ინსტრუმენტ ARTEX-ზე; ისინი მიზანში ირჩევდნენ პლატფორმებს, მათ შორის LiteLLM-ს, Dify-ს, One API-ს, Langflow-სა და RAGFlow-ს, იღებდნენ შენახულ საიდენტიფიკაციო მონაცემებს და ამატებდნენ საერთო პულში ხელახალი გამოყენებისთვის.
კამპანიის დეტალები
აგენტები მოქმედებდნენ 3 ოქტომბრიდან გასული კვირის ბოლომდე და მოთხოვნებს უგზავნიდნენ Amazon-ის MadPot-ის ქსელში არსებულ სატყუარა სერვერებს, რომლებიც პოპულარულ LLM სერვისებად აძლევდნენ თავს. დაფიქსირებული ჩანაწერები აჩვენებს, რომ აგენტები მოქმედებდნენ ცნობილი შესასვლელი წერტილების სცენარით და იყენებდნენ ადმინისტრატორის ნაგულისხმევ მონაცემებს, დაუმთავრებელ ინსტალაციებს, აუთენტიფიკაციის გვერდის ავლასა და სერვერის მხრიდან მოთხოვნის გაყალბების დაუცველობებს. გუნდმა ზომიერი დარწმუნებით შეაფასა, რომ ოპერატორები ცალკეული, ჩინეთთან დაკავშირებული ჯგუფები იყვნენ; მტკიცებულებად მოიყვანა გამარტივებულ ჩინურ ენაზე შედგენილი პრომპტები და ჩინეთის დროის სარტყლის პარამეტრები.
როდესაც აგენტები ღრუბლოვან საიდენტიფიკაციო მონაცემებს პოულობდნენ, უპირატესობას ანიჭებდნენ მართვად სერვისებს, სადაც AI მოდელები და საიდუმლოებების საცავებია განთავსებული, და ზოგად ღრუბლოვან წვდომასთან შედარებით პრემიუმ AI მოდელებზე ამახვილებდნენ ყურადღებას. ისინი ასევე იყენებდნენ ინტერნეტის სკანირების სერვისებს, სერტიფიკატების გამჭვირვალობის ჟურნალებს, GitHub-ის რეპოზიტორიებს, პაკეტების რეგისტრებს, კონტეინერების იმიჯებსა და paste საიტებს გაჟონილი გასაღებების მოსაძებნად. Microsoft-მა ცოტა ხნის წინ განაცხადა, რომ მსგავსი აგენტური AI ინსტრუმენტები GitHub-ზე საიდუმლოებების მოსაძებნად გამოიყენებოდა, ხოლო FBI-მ გამოსცა FLASH გაფრთხილება, სადაც აღნიშნულია ARTEX-ის გამოყენება მინიმუმ აგვისტოდან მსოფლიოს სხვადასხვა სექტორში.
გამოყენებული დაუცველობები
სცენარი მოიცავს რამდენიმე ცნობილ ხარვეზს: Langflow CVE-2025-3248, აუთენტიფიკაციის არქონის პრობლემა, რომელიც 1.3.0-მდე ვერსიებში დისტანციური კოდის შესრულების საშუალებას იძლევა; CISA-მ ის 2025 წლის მაისში თავისი ცნობილი ექსპლუატირებული დაუცველობების კატალოგში შეიტანა; RAGFlow CVE-2026-28797, სერვერის მხარეს შაბლონის ინექცია, რომლის გამოსაყენებლადაც საჭიროა რეგისტრირებული ანგარიში, თვითრეგისტრაცია კი ნაგულისხმევად ჩართულია; სენდბოქსის შესწორება გამოვიდა 0.25.0 ვერსიაში; ასევე აუთენტიფიკაციის გვერდის ავლა isCliRequest ჰედერის მეშვეობით One API ოჯახის სისტემებში, რომლისთვისაც არც დაზარალებული ვერსიები დასახელდა და არც გამოსწორება. სხვა ჩანაწერები ეხება კლიენტის მხარეს JavaScript-ში დარჩენილ საიდუმლოებებს, source map-ებს, debug მარშრუტებსა და გარემოს ფაილებს.
დაცვის რეკომენდაციები
Amazon-ის გუნდი რეკომენდაციას იძლევა, AI აპლიკაციებს, მოდელის გეითვეებსა და inference ენდპოინტებს ისე მოეპყროთ, როგორც სხვა საწარმოო სისტემებს. დამცველებმა უნდა შეცვალონ ნაგულისხმევი საიდენტიფიკაციო მონაცემები, მაგალითად LiteLLM-ის მასტერ გასაღები, არ დატოვონ ახალი ინსტალაციები დაუმთავრებელი, სკანირება გაუკეთონ კონფიგურაციის ფაილებსა და CI/CD პაიპლაინებს ჩაშენებული საიდუმლოებების მოსაძებნად, სწრაფად მოახდინონ გაჟონილი საიდენტიფიკაციო მონაცემების როტაცია, დაუწესონ ვადის გასვლის თარიღები და IP შეზღუდვები Cloudflare-ის API ტოკენებს და თვალყური ადევნონ Cloudflare Worker-ის სკრიპტებს, სახელწოდებით artex-* და მსგავს პატერნებს. გუნდი ასევე გვირჩევს, ჟურნალებში შეამოწმოთ ინდიკატორული IP მისამართები, რომლებიც სატყუარა აღმოჩენებთან ერთად გამოქვეყნდნენ, და მისამართები, რომლებიც Cisco Talos-ის მკვლევრებმა ARTEX-ს დაუკავშირეს.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.