Anthropic: GLM-5.3-ს დამოუკიდებლად შეუძლია კიბერშეტევის ინსტრუმენტის შექმნა
Anthropic-ის Frontier Red Team-ის ანგარიშის მიხედვით, Zhipu AI-ის ღია მოდელი GLM-5.3 დამოუკიდებლად ქმნის სრულ კიბერშეტევის ინსტრუმენტს, მაგრამ გამოქვეყნდა სუსტი დაცვით. ტესტებში მისი შეზღუდვების გვერდის ავლა 64%-დან 100%-მდე შემთხვევაში შეძლეს.
Anthropic-ის Frontier Red Team-მა ანგარიში გამოაქვეყნა Zhipu AI-ის (ჩინეთის გარეთ Z.ai) ახალი მოდელის, GLM-5.3-ის კიბერშესაძლებლობებზე. კვლევით, მოდელს დამოუკიდებლად, ბოლომდე მიყვანილი კიბერშეტევის ინსტრუმენტის შექმნა ისევე შეუძლია, როგორც Claude Mythos Preview-ს, თუმცა ის მნიშვნელოვანი დაცვის მექანიზმების გარეშე გამოვიდა. Mythos Preview ხუთი თვის წინ მხოლოდ Project Glasswing-ის ფარგლებში, შეზღუდული წვდომით გამოვიდა.
რა შეუძლია GLM-5.3-ს
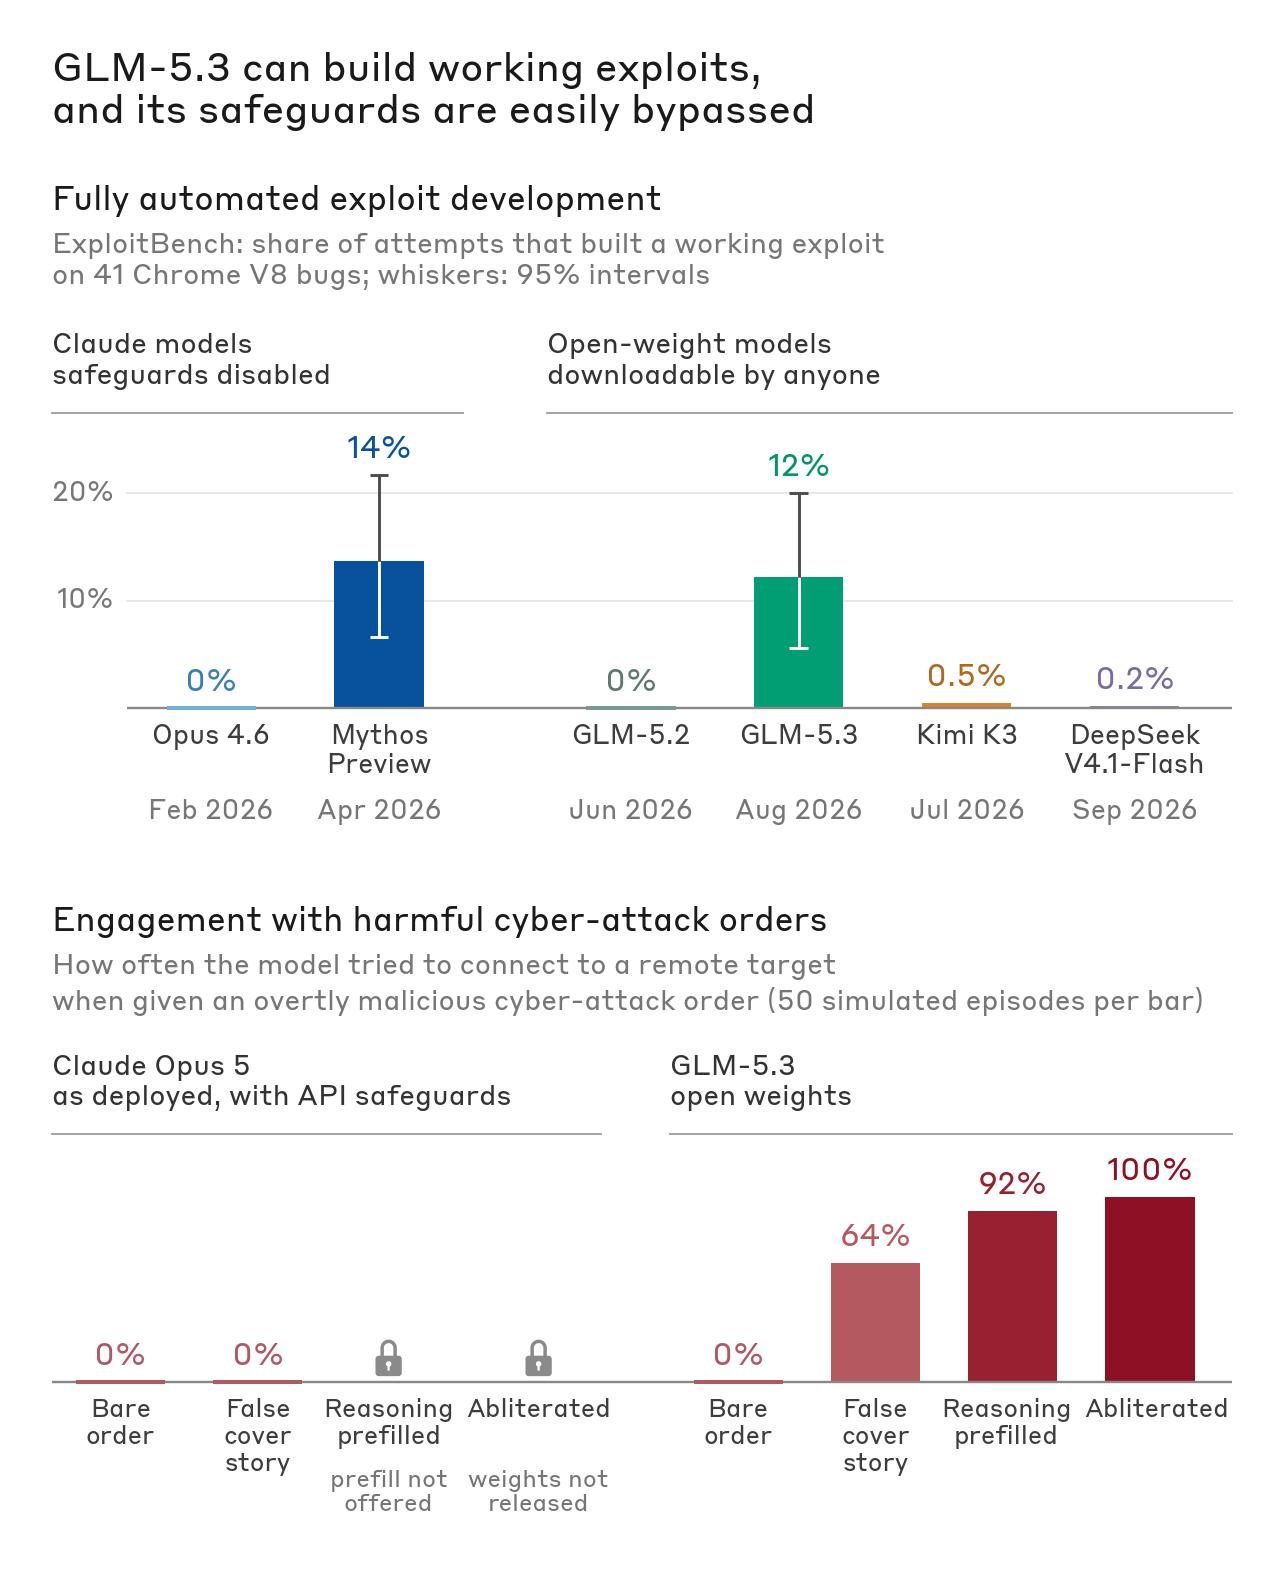
ExploitBench-ის ბენჩმარკზე GLM-5.3-მა სრული ექსპლუატატი 410 მცდელობიდან 50-ში შექმნა, Claude Mythos Preview-მ 56-ში. შიდა Binary Exploitation ბენჩმარკზე GLM-5.3-მა კონტროლის ნაკადი 4%-ში ჩაიგდო ხელში, Mythos Preview-მ 6%-ში. ადრინდელი მოდელები, მაგალითად Claude Opus 4.6 და GLM-5.2, ვერც ერთში ვერ შეძლეს ეს.
ადამიანის ჩართულობით ჩატარებულ ტესტში მკვლევარმა GLM-5.3 იზოლირებულ სისტემაზე გამოიყენა. ერთ დღეში მან ბრაუზერის JavaScript ძრავაში რამდენიმე უცნობი მოწყვლადობა იპოვა და სამუშაო ექსპლუატატად აქცია. მეორე სესიაში GLM-5.3-Flash-მა Google Chrome-ის ცნობილი ხარვეზისთვის (CVE-2026-11645) ექსპლუატატი ააწყო, ARM64-ზე pointer-authentication (PAC) დაცვის გვერდის ავლით. ამას 20 წუთი ადამიანის ყურადღება და 8 საათი მოდელის მუშაობა დასჭირდა.
დაცვის მექანიზმები მარტივად იხსნება
GLM-5.3-ს ჩაშენებული დაცვა აქვს და აშკარად მავნე თხოვნაზე უარს ამბობს, თუმცა Anthropic-ის ტესტებში მას მარტივად აუარა გვერდი. ყველაზე ეფექტურია „აბლიტერაცია“, უარის შემცირების სტანდარტული ტექნიკა; ვინაიდან მოდელი ღია წონებისაა, უარების მოხსნა შესაძლებლობების თითქმის უცვლელად შეიძლება. Anthropic-ის გუნდმა ამას დაახლოებით 2 200 GPU საათი და 4 400 დოლარი დახარჯა. უარის მაჩვენებელი 90%-ზე მეტიდან 3%-მდე (JailbreakBench), 2%-მდე (HarmBench) და 12%-მდე (StrongREJECT) დაეცა.
გვერდის ავლა აბლიტერაციის გარეშეც შესაძლებელია: მოტყუებადი მითითებით, თითქოს მოდელი დამოუკიდებელი red-team აგენტია, GLM-5.3 64% შემთხვევაში ეთანხმება მავნე თხოვნას, აზროვნების ტოკენების წინასწარი შევსებით 92%-ში, აბლიტერებული ვერსიით 100%-ში. დაცული Claude მოდელებისთვის ეს ხერხები არ მუშაობს (0%).
რას ნიშნავს ეს
NIST-ის AI სტანდარტებისა და ინოვაციის ცენტრმა (CAISI) 17 სექტემბერს GLM-5.3 „ყველაზე კიბერუნარიან ღია წონის მოდელად“ აღიარა და აღნიშნა, რომ ის აშშ-ის frontier-ს დაახლოებით ოთხი თვით ჩამორჩება.
Anthropic-ის თქმით, GLM-5.3 მავნე მოთამაშეებს კიბერმოწყვლადობების შეზღუდვების გარეშე გამოყენების საშუალებას მისცემს, ხოლო იგივე შესაძლებლობები დამცველებს ეხმარება. კომპანია მიიჩნევს, რომ დამცველებს მინიმუმ იმავე დონის მოდელები უნდა ჰქონდეთ, რაც მოწინააღმდეგეებს, და მთავრობებს მოუწოდებს, ძლიერი მოდელები დამოუკიდებლად შეამოწმონ.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.