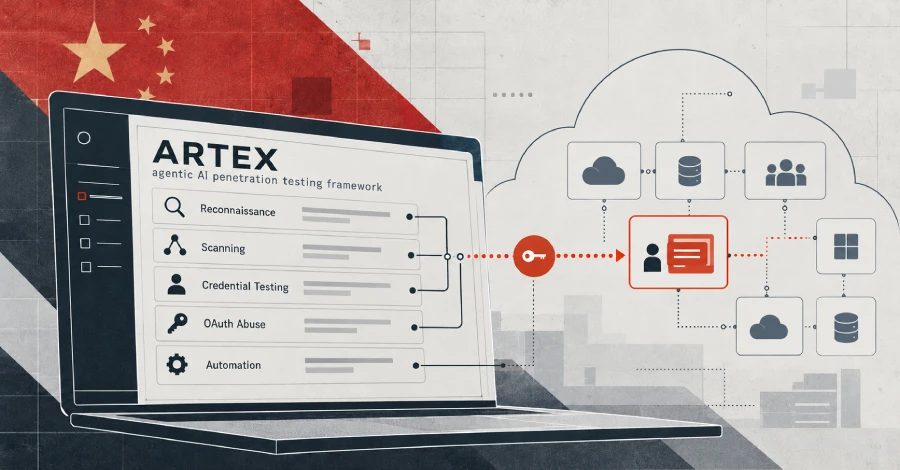
ჩინეთთან დაკავშირებული Storm-0940 ConnectWise-ის მიწოდების ჯაჭვის შეტევაში ARTEX AI-აგენტებს იყენებს
Microsoft-მა განაცხადა, რომ ჩინეთთან დაკავშირებულმა Storm-0940-მა ConnectWise Cloud Backup-ის აპლიკაცია ARTEX AI-ით გატეხა და მსოფლიოს ასობით ორგანიზაციაში პაროლების შესხურება და OAuth-ის ბოროტად გამოყენება ავტომატიზებული გახადა.
მიწოდების ჯაჭვის კომპრომეტაცია
Microsoft-მა გაავრცელა ინფორმაცია, რომ ჩინეთთან დაკავშირებულმა საფრთხის აქტორმა Storm-0940-მა მიწოდების ჯაჭვის შეტევის დროს ConnectWise Cloud Backup-ის აპლიკაცია გატეხა. ჯგუფი აქტიურია მინიმუმ 2021 წლიდან, ხოლო Microsoft-მა ის პირველად 2024 წლის ნოემბერში აღწერა. Storm-0940 იყენებს Quad7-ის სახელით ცნობილ ბოტნეტს ძნელად აღმოსაჩენი პაროლების შესხურების შეტევების განსახორციელებლად და საწყისი წვდომის მისაღებად იყენებს ინტერნეტში ხელმისაწვდომ აპლიკაციებს.
ARTEX AI-აგენტების გამოყენება
თავდამსხმელებმა გამოიყენეს ARTEX, Go-ზე დაფუძნებული აგენტური AI-ის პენეტრაციული ტესტირების ფრეიმვორკი, რომელიც დახურულ კოდში გადავიდა სამხრეთ კორეის ფინანსურ ინსტიტუტებზე მისი ბოროტად გამოყენების შემდეგ. ARTEX-ის დახმარებით ჯგუფმა 2026 წლის სექტემბრიდან მსოფლიოს ასობით ორგანიზაციაში მანქანური სიჩქარით ავტომატიზებული გახადა სკანირება, დაზვერვა, პაროლების შესხურება და OAuth-ის აპლიკაციების ბოროტად გამოყენება. ConnectWise-ის ინციდენტის დროს AI-აგენტებმა 2 250-ზე მეტ ტენანტში შესვლის მცდელობა განახორციელეს წუთში 2 900 მცდელობის სიხშირით. 2026 წლის 10-14 ოქტომბერს 144.172.64.99-ზე განლაგებულმა ინფრასტრუქტურამ წამოიწყო რამდენიმე ტენანტისთვის ერთდროულად მიმართული პაროლების შესხურების კამპანია რვა ორგანიზაციის 327 ანგარიშის წინააღმდეგ, რასაც 151 000-ზე მეტი წარუმატებელი შესვლის მოვლენა მოჰყვა, ხოლო 11 ოქტომბერს პიკი წუთში 2 900 წარუმატებელი მცდელობა იყო. ამ პერიოდში წარმატებული ავთენტიფიკაცია არ დაფიქსირებულა. 2026 წლის 15 ოქტომბერს აგენტებმა რამდენიმე ConnectWise-ის ღრუბლოვანი აპლიკაციის იდენტობაზე კონტროლი მოიპოვეს და ისინი მომხმარებელთა გარემოებში ავთენტიფიკაციისთვის გამოიყენეს, ასევე ახორციელებდნენ Microsoft Graph-ისა და დირექტორიის ოპერაციებს, მათ შორის დაზვერვას, საიდენტიფიკაციო მონაცემების ცვლილებებსა და პრივილეგირებული როლების შეცვლას.
შედეგები და რეაგირება
ARTEX-ის მიერ წარმართულმა შეტევებმა რამდენიმე შემთხვევაში პრივილეგირებული ღრუბლოვანი წვდომა გამოიწვია, ხოლო საწყისი სამიზნედ არჩევიდან პრივილეგირებულ წვდომამდე დრო სამ საათზე ნაკლები იყო. Microsoft-მა გააფრთხილა, რომ აგენტების მიერ შეტანილი საიდენტიფიკაციო მონაცემების ცვლილებები შეიძლება ბექდორებად დარჩეს მაშინაც კი, როცა თავდაპირველი გატეხილი აპლიკაცია უკვე გამოსწორებულია. ფრეიმვორკი სხვადასხვა გეოგრაფიულ რეგიონში მოქმედმა საფრთხის აქტორებმაც აითვისეს. ConnectWise-მა განაცხადა, რომ კამპანია არცერთი ცალკეული კომპანიით არ შემოიფარგლება და რომ სახელმწიფოებრივი აქტორები სულ უფრო ხშირად მიზნად ისახავენ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს. კომპანიამ სერვისები დროებით გამორთო და ახლა ეტაპობრივად აღადგენს, რასაც, სავარაუდოდ, რამდენიმე დღე დასჭირდება.
ადრინდელი გაშუქება: ConnectWise-მ Cloud Backup შეაჩერა Microsoft 365-ის ტენანტებზე თავდამსხმელების შეჭრის შემდეგ
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.