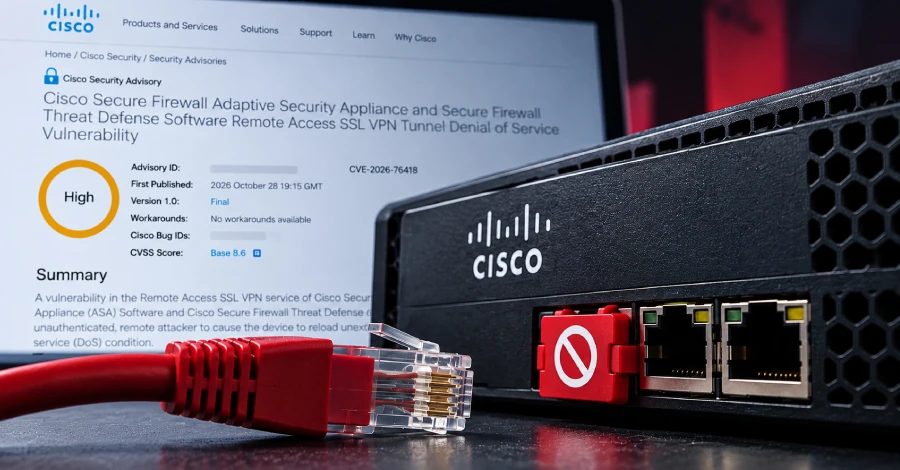
Cisco-მ აქტიურად გამოყენებული ASA-სა და FTD-ის VPN-ის ხარვეზი შეასწორა, რომელიც ფაირვოლების ჩავარდნას იწვევს
Cisco-მ შეასწორა CVE-2026-76418, ASA-სა და FTD-ის პროგრამული უზრუნველყოფის მაღალი სიმძიმის ხარვეზი. მისი გამოყენებით არაავტორიზებულ დისტანციურ თავდამსხმელს SSL დისტანციური წვდომის VPN-ის მეშვეობით ფაირვოლის ჩავარდნა შეუძლია.
Cisco-მ პაჩები გამოუშვა Secure Firewall Adaptive Security Appliance (ASA) პროგრამული უზრუნველყოფისა და Secure Firewall Threat Defense (FTD) პროგრამული უზრუნველყოფის მაღალი სიმძიმის ხარვეზისთვის. ხარვეზი CVE-2026-76418-ით არის აღრიცხული და CVSS-ის სისტემით 8,6 ქულას იღებს. რეალურ შეტევებში უკვე გამოიყენეს: წარმატებული გამოყენება არაავტორიზებულ დისტანციურ თავდამსხმელს საშუალებას აძლევს, გამოიწვიოს დაზარალებული მოწყობილობის მოულოდნელი გადატვირთვა, რაც მომსახურების უარყოფის (DoS) მდგომარეობას იწვევს.
რას ეხება ხარვეზი
პრობლემა ASA-სა და FTD-ის პროგრამული უზრუნველყოფის Remote Access SSL VPN სერვისშია. Cisco-ის ცნობით, მიზეზი ლოგიკური შეცდომებია, რომლებიც მაშინ ჩნდება, როცა ტუნელური ჯგუფისთვის დამატებითი ავთენტიფიკაციაა კონფიგურირებული. თავდამსხმელს ხარვეზის გამოყენება SSL დისტანციური წვდომის VPN-ზე დაკავშირებისას სპეციალურად შექმნილი მოთხოვნის გაგზავნით შეუძლია.
დაზარალების პირობები და დროებითი ზომები
მოწყობილობა დაზარალებულია, თუ მასზე მოწყვლადი ვერსიაა დაყენებული, SSL დისტანციური წვდომის VPN-ის შესვლის სერვისი ხელმისაწვდომია და ტუნელური ჯგუფის ფარგლებში დამატებითი ავთენტიფიკაციაა კონფიგურირებული. Cisco-ის რეკომენდაციით, secondary-authentication-server-group-ის არსებობაზე უნდა შემოწმდეს ყველა ტუნელური ჯგუფი, მათ შორის DefaultWEBVPNGroup. დროებითი ღონისძიების სახით მომხმარებელს შეუძლია გამორთოს ტუნელური ჯგუფების სია, თუ DefaultWEBVPNGroup დამატებით ავთენტიფიკაციას არ იყენებს, ან გამორთოს დამატებითი ავთენტიფიკაცია დაზარალებულ ტუნელურ ჯგუფებში.
გამოსწორებული ვერსიები
გამოსწორებები ხელმისაწვდომია ASA-ის პროგრამული უზრუნველყოფის ვერსიებში: 9.16.4.104 (9.16-ისა და უფრო ადრინდელი ვერსიებისთვის), 9.18.4.96 (9.18-ისთვის), 9.20.4.50 (9.20-ისთვის), 9.22.3.200 (9.22-ისთვის), 9.23.1.48 (9.23-ისთვის), 9.24.1.27 და 9.24.10.1 (9.24-ისთვის); ასევე FTD-ის პროგრამული უზრუნველყოფის ვერსიებში: 7.0.11 (7.0-ისა და უფრო ადრინდელი ვერსიებისთვის), 7.2.13 (7.2-ისთვის), 7.4.9 (7.4-ისთვის), 7.6.7 (7.6-ისთვის), 7.7.14 (7.7-ისთვის), 10.0.3 (10.0-ისთვის) და 10.1.1 (10.1-ისთვის).
Cisco-ის დაკავშირებული განცხადება
Cisco-მ ასევე განაცხადა, რომ UAT-11473-ის სახელით ცნობილმა მოწინავე მუდმივი საფრთხის (APT) აქტორმა იარაღად გამოიყენა CVE-2026-20127, ავთენტიფიკაციის გვერდის ავლის ხარვეზი Cisco SD-WAN Catalyst Controller-ის ინსტანციებში, რათა ავთენტიფიკაცია აევლო და სისტემებზე არაავტორიზებული წვდომა მოეპოვებინა. საქმიანობა მიმართული იყო კოსმოსურ და სატელიტურ სერვისებზე, თავდაცვისა და აეროკოსმოსურ ტექნოლოგიებსა და პოლიტიკის კვლევის სექტორზე; შეფასებით, მისი ინფრასტრუქტურა Volt Typhoon-ის Silent Train ფარულ ქსელს ემთხვევა. UAT-11473-მა დააინსტალირა KeyDrift-ის სახელით ცნობილი მორგებული მავნე პროგრამული ჩარჩო, PolyFlame-ისა და LittleFilch-ის მსგავსი კომპონენტებით, მგრძნობიარე გასაღების ინფორმაციის შესაგროვებლად და მუდმივი წვდომის უზრუნველსაყოფად.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.