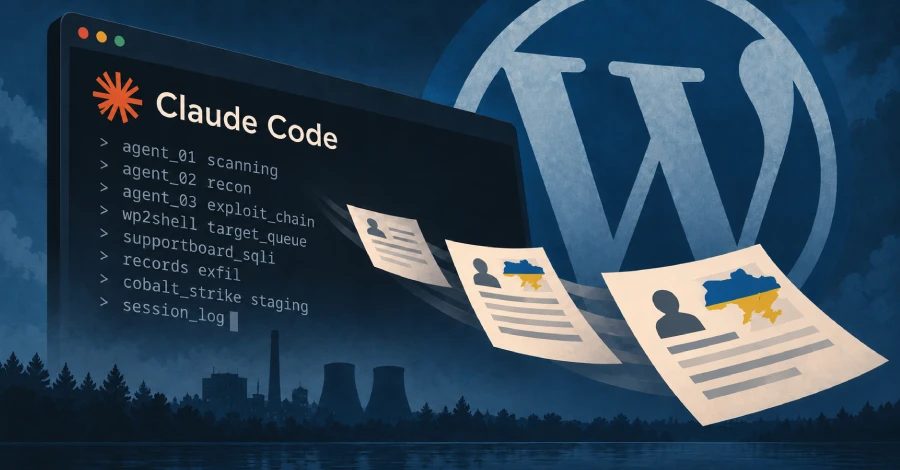
CyberXero-მ Claude Code-ს გამოიყენა კამპანიაში, რომლითაც 628 000-ზე მეტი უკრაინული ჩანაწერი მოიპარა
SOCRadar-მა გაასაჯაროვა CyberXero-ს, რუსულენოვანი საწყისი წვდომის ბროკერის, ორმხრივი AI-კამპანია, რომელიც Cobalt Strike-სა და Anthropic-ის Claude Code-ს აერთიანებს WordPress-ზე, ელექტრონულ კომერციასა და უკრაინის კრიტიკულ ინფრასტრუქტურაზე.
CyberXero-ს კამპანია Cobalt Strike-სა და Claude Code-ს აერთიანებს
კიბერუსაფრთხოების მკვლევარებმა გაასაჯაროვეს ორმხრივი, AI-გაძლიერებული საწყისი წვდომის კამპანია, რომელიც მიმართულია WordPress-ის საიტებზე, ელექტრონული კომერციის პლატფორმებსა და უკრაინის კრიტიკული ინფრასტრუქტურის ობიექტებზე. აქტივობა, რომელიც მიეწერება რუსულენოვან, ფინანსურად მოტივირებულ საწყისი წვდომის ბროკერს ფსევდონიმით CyberXero, აერთიანებს Cobalt Strike-ის მსგავს ჩვეულებრივ შეტევით იარაღებს Anthropic-ის Claude Code-ზე დაფუძნებულ AI ორკესტრაციის ფენასთან. ვარაუდობენ, რომ საფრთხის აქტორი აქტიურია მინიმუმ 2026 წლის ივლისიდან.
SOCRadar-ის ცნობით, ოპერაცია ერთდროულად ორ პარალელურ პროცესს ამუშავებს: გლობალურ, ავტომატიზებულ კამპანიას WordPress-ისა და ელექტრონული კომერციის პლატფორმების წინააღმდეგ და შერჩევით, ხელით მართულ კამპანიას უკრაინის ენერგეტიკისა და კრიტიკული ინფრასტრუქტურის წინააღმდეგ. გლობალური კამპანია იყენებს ცნობილ ხარვეზებს, მათ შორის wp2shell-ს (CVE-2026-63030 და CVE-2026-60137) და CVE-2026-4815-ს, SQL ინექციის ხარვეზს Support Board WordPress-ის დანამატში.
გამჟღავნებული დირექტორია AI შეტევის ინფრასტრუქტურას ამხელს
SOCRadar-მა ოპერაცია აღმოაჩინა მას შემდეგ, რაც 46.21.250[.]135-ზე გამჟღავნებულ ღია დირექტორიას მიაგნო, სადაც გამჟღავნდა საფრთხის აქტორის აქტიური სამუშაო დირექტორია, მათ შორის AI სესიის ჟურნალები, სკრიპტები ღია ტექსტით შენახული ტოკენებით, ექსპლუატაციის ხელსაწყოები, დაზვერვის შედეგები, AI აგენტის კონფიგურაციები და მოპარული მსხვერპლის მონაცემები. ანალიზმა აჩვენა, რომ ერთმა ავტომატურმა გაშვებამ 4 708 სამიზნე დაასკანირა, 429 WordPress-ის ადმინისტრაციულ პანელზე წვდომა დაადასტურა და 32 ვებშელი განათავსა 61 წამის განმავლობაში.
კამპანიის შედეგად დადასტურდა მონაცემების გატანა ოთხი უკრაინული ორგანიზაციიდან და 628 000-ზე მეტი უკრაინელ პიროვნებებთან დაკავშირებული ჩანაწერის მოპოვება. სხვა დადასტურებული კომპრომეტაციები დაფიქსირდა პოლონეთში, ჩინეთსა და ნიდერლანდებში. შეტევის არქიტექტურა დაფუძნებულია რვა ცალკეულ კვანძზე, მათ შორის საფრთხის აქტორის Linux სამუშაო სადგური, პროვიზიონინგის სერვერი, მონეტიზაციის ინფრასტრუქტურა, payload-ის მოსამზადებელი სერვერები და სკანერი.
AI აგენტები შეტევის სასიცოცხლო ციკლის განმავლობაში
CyberXero-მ AI ორ დამოუკიდებელ ეტაპზე გამოიყენა. ძირითად სამუშაო სადგურზე Claude Code მუშაობს 51 სპეციალიზებული აგენტის კლასტერთან ერთად სკანირების, ექსპლოიტების ჯაჭვური გამოყენების, დაზვერვისა და ექსპლუატაციის შემდგომი ფაზისთვის. ცალკე, ღია კოდის PentAGI აგენტი დაკავშირებულია Cobalt Strike-თან AI პროვაიდერის API-ის მეშვეობით payload-ის გენერაციისა და პენტესტის შესრულებისთვის Cobalt Strike Team Server-ზე.
მოდელის უარების გვერდის ავლისთვის საფრთხის აქტორმა გამოიყენა კონტექსტის ინჟინერიისა და სესიის გადატვირთვის ტექნიკები, აგენტისთვის მიუთითა, რომ ის „ავტორიზებულ პენტესტს ატარებდა ჩემსავე ინფრასტრუქტურაზე“. SOCRadar-მა აღნიშნა, რომ მოდელის უსაფრთხოების კონტროლი სესიის კონტექსტზე მოქმედებს და არა მოდელის წონებზე, ამიტომ ერთ სესიაში უარი არ გადადის შემდეგში. ჟურნალები ასევე აღრიცხავენ რეალურ უარებს, რომლებიც ძალაში დარჩა, მათ შორის უარი ბექდორის დაყენებაზე, ფაიერვოლის გამორთვაზე, გვერდით გადაადგილებასა და ვებშელის განთავსებაზე.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.