რვა eMudhra-ს CA-ს პირადი გასაღები გატეხილია, ბრაუზერებმა სასწრაფო ბლოკირება ჩართეს
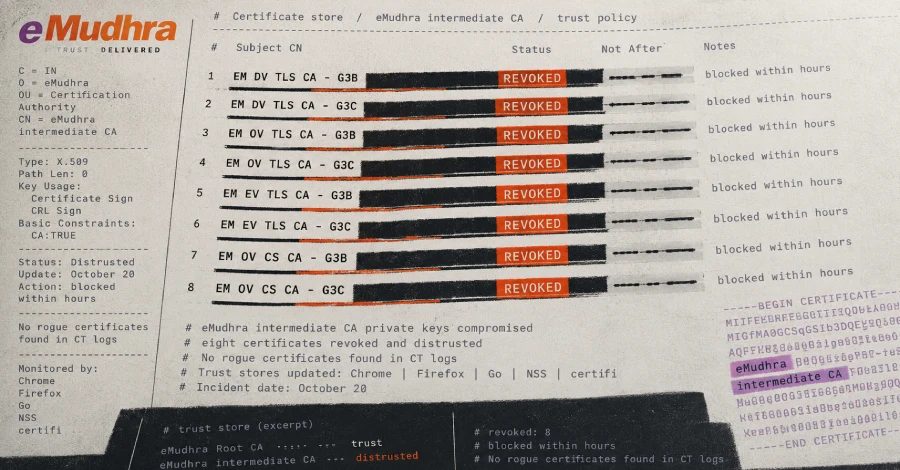
eMudhra-ს რვა შუალედური CA სერტიფიკატის პირადი გასაღები გატეხილია, რაც Mozilla-მ და Chrome-მა 20 ოქტომბერს დაადასტურეს. ორივე ბრაუზერმა ისინი მკვლევარის 17 ოქტომბრის შეტყობინებიდან რამდენიმე საათში დაბლოკა.
გატეხვა და დაუყოვნებელი რეაგირება
eMudhra-ს რვა შუალედური CA სერტიფიკატის პირადი გასაღები გატეხილია, დაადასტურეს Mozilla-მ და Google-ის Chrome Root Program-მა 20 ოქტომბერს. eMudhra ინდოეთის CA-ია, რომელიც სერტიფიკატებს emSign-ის ბრენდით ყიდის. შუალედური CA ხელს აწერს სერტიფიკატებს, რომლებსაც ვებსაიტები წარადგენენ, ამიტომ ამ გასაღებიდან ერთ-ერთის მფლობელს შეეძლო ნებისმიერი ვებსაიტისთვის ისეთი სერტიფიკატის გაცემა, რომელსაც ბრაუზერი მიიღებდა.
მკვლევარმა, რომელიც Mozilla-მ მხოლოდ Wayne-ის სახელით მოიხსენია, გატეხვის შესახებ 17 ოქტომბრის საღამოს შეატყობინა, და Chrome-მა და Firefox-მა რვა სერტიფიკატი რამდენიმე საათში დაბლოკეს მას შემდეგ, რაც Chrome-მა დასკვნები გადაამოწმა. Chrome-ის ბლოკირებამდე Certificate Transparency-ში არ დაფიქსირებულა არცერთი TLS სერტიფიკატი, რომელიც ვებსაიტებისთვის გამოყენებულ ექვს შუალედურ სერტიფიკატთან ჯაჭვს ქმნიდა, ამიტომ არცერთი მათგანი ნაგულისხმევად სანდო ვერ იქნებოდა.
Chrome-მა ანგარიში 17 ოქტომბერს 18:05 UTC-ზე მიიღო და 19:45 UTC-სთვის უკვე ჩართული ჰქონდა CRLSet-ის განახლება, რომელიც ექვს TLS შუალედურ სერტიფიკატს ბლოკავდა. Mozilla-მ ის 20:06 UTC-ზე მიიღო და 22:59 UTC-სთვის დაასრულა OneCRL-ის ბლოკის Firefox-ის ინსტალაციებზე გავრცელება. არცერთ ბრაუზერს განახლება ან გადატვირთვა არ დასჭირდა.
დაზარალებული სერტიფიკატები
რვა გატეხილი სერტიფიკატი მოიცავს დომენის, ორგანიზაციისა და გაფართოებული ვალიდაციის ტიპის TLS შუალედურ სერტიფიკატებს, ასევე კოდის ხელმოწერის ორ სერტიფიკატს. ექვსი TLS სერტიფიკატის გამომცემია emSign Root TLS CA - G3, და ისინი დაკავშირებულია emSign ECC Root CA - G3-თან, რომელიც Chrome-ისა და Apple-ის საცავებშია და 20 ოქტომბრამდე Mozilla-ს საცავშიც იყო.
რვიდან თითოეული ასევე არსებობს ჯვარედინად ხელმოწერილი ასლის სახით Sectigo-ს AAA Certificate Services root-ის ქვეშ. Chrome-ის ბლოკი ემთხვევა საჯარო გასაღებს და არა სერტიფიკატს, ამიტომ ის ამ ასლებსაც ბლოკავს. ჯვარედინად ხელმოწერილმა ასლებმა რისკი არ გაზარდა Chrome-სა და Firefox-ში, რომლებმაც ვებსაიტებისთვის Sectigo-ს root-ის ნდობა 2025 წლის აპრილში შეწყვიტეს.
პროგრამული გამოსწორებები
Go-მ გამოსწორება URGENT ტრეკზე 20 ოქტომბრის გამოშვებებში (Go 1.27.3 და 1.26.10) შეასრულა და უარყოფს ნებისმიერ ჯაჭვს, რომელიც რვა გასაღებიდან ერთ-ერთს შეიცავს (CVE-2026-111943). Firefox 158.0.1 და ESR ვერსიები OneCRL-ის ბლოკს შეიცავს. NSS 3.131.1-ში emSign ECC Root CA - G3 სანდო სიიდან ამოღებულია. Python certifi, Rust webpki-roots და Homebrew ca-certificates იმავე root-ს შლიან. Node.js-სა და Composer ca-bundle-ში ცვლილებები ჯერ მოლოდინშია.
სამი გამოსწორება root-ებს შლის და არა გასაღებებს ბლოკავს, რაც ასევე წყვეტს ყველა ლეგიტიმურ სერტიფიკატს, რომელიც ამ root-ებს უკავშირდება. Mozilla-მ თქვა, რომ ზოგიერთი სერვერი მიუწვდომელი გახდება მისი ნდობის სიის იმ მომხმარებლებისთვის, რომლებიც Firefox-ს არ იყენებენ, მანამ, სანამ ეს სერვერები ახალ სერტიფიკატების ჯაჭვებზე გადავლენ.
root-ის ამოღება და ფართო გავლენა
Mozilla-მ 20 ოქტომბერს NSS-იდან ამოიღო emSign ECC Root CA - G3. Chrome-მა ის root-საცავის 43-ე ვერსიაში ამოიღებს და განიხილავს eMudhra-ს მეორე root-ს, emSign Root CA - G1-ს. Apple-მა სერტიფიკატები 19 ოქტომბერს დაბლოკა, Microsoft-მა კი 20 ოქტომბერს.
Mozilla არ თვლის, რომ პრობლემა სხვა CA-ებს ეხება. Chrome-ის თქმით, მან შეამოწმა თავის საცავში არსებული ყველა სხვა CA სერტიფიკატი და ამ ტიპის წარუმატებლობის სხვა შემთხვევა არ იპოვა. ღია კითხვად რჩება, როგორ და როდის გავიდა გასაღებები eMudhra-დან.
წყაროები: The Hacker News · Ars Technica
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.