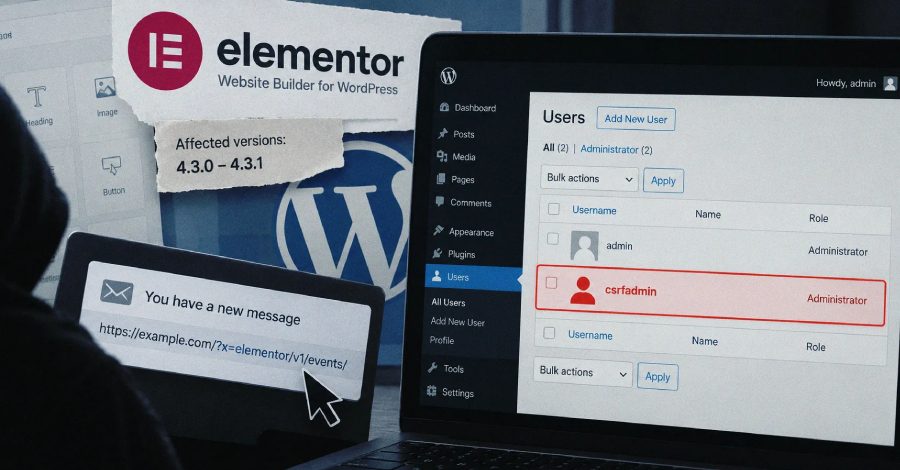
Elementor-ის CSRF სისუსტე: ერთი ბმული საკმარისია საიტზე ახალი ადმინისტრატორის შესაქმნელად
CVSS 8,8 ქულის სისუსტე Elementor-ის 4.3.0 და 4.3.1 ვერსიებშია: REST მოთხოვნის მისამართში სტრიქონის „elementor/v1/events/“ გამოჩენა დაცვას თიშავს, ამიტომ ადმინის მიერ გახსნილი ერთი ბმული თავდამსხმელს ახალ ადმინისტრატორს უქმნის.
WordPress-ის პლაგინ Elementor Website Builder-ში მაღალი რისკის CSRF სისუსტე აღმოჩნდა, რომელიც ავტორიზაციის გარეშე მოქმედ თავდამსხმელს საიტზე ახალი ადმინისტრატორის ანგარიშის შექმნისა და საიტის ხელში ჩაგდების საშუალებას აძლევს. სისუსტე WordPress-ის უსაფრთხოების კომპანია Patchstack-მა აღწერა. მისი CVSS შეფასება 10-დან 8,8 ქულაა, CVE იდენტიფიკატორი კი ჯერ არ მინიჭებულა.
დაზარალებულია მხოლოდ პლაგინის 4.3.0 და 4.3.1 ვერსია. Elementor 10 მილიონზე მეტ WordPress საიტზეა ჩართული, ხოლო WordPress.org-ის სტატისტიკის მიხედვით, მხოლოდ ამ ორ ვერსიაზე 2 მილიონზე მეტი საიტი მუშაობს.
როგორ ხდება დაცვის გვერდის ავლა
Patchstack-ის თანახმად, პრობლემა პლაგინის Editor Events მოდულშია. მოდული cookie-ით ავტორიზებული REST API მოთხოვნებისთვის CSRF დაცვას გამოტოვებს მაშინ, როცა მოთხოვნის URI-ში სადმე ჩნდება ზუსტი სტრიქონი „elementor/v1/events/“. რადგან URI მოიცავს პარამეტრების ნაწილსაც, ხოლო მას ბმულის შემდგენელი წერს, ნებისმიერ REST მოთხოვნას შეუძლია დაცვას თავი დააღწიოს უწყინარი პარამეტრის მიმატებით.
შემოვლითი გზა საიტის მთელ REST API-ს მოიცავს: WordPress-ის ბირთვის მარშრუტებსაც და ყველა სხვა დაყენებული პლაგინის მარშრუტებსაც. სტანდარტულ ინსტალაციაზე /wp-json/wp/v2/users მისამართზე administrator როლის მითითებით გაგზავნილი მოთხოვნა თავდამსხმელისთვის მეორე ადმინისტრატორის ანგარიშს ქმნის.
ერთი ბმული და ერთი ახალი ადმინისტრატორი
„ერთი ბმული, რომელსაც WordPress-ში ავტორიზებული მომხმარებელი გახსნის, ამ მომხმარებელს ასრულებინებს ნებისმიერ REST API მოქმედებას, რომლის უფლებაც მის ანგარიშს აქვს“, განაცხადა Patchstack-მა. „სტანდარტულ ინსტალაციაზე ადმინისტრატორი, რომელიც ბმულს დააჭერს, თავდამსხმელისთვის მეორე ადმინისტრატორის ანგარიშს ქმნის“.
კომპანიის თქმით, თავდასხმას ჩვეული წინაპირობები არ სჭირდება: არც JavaScript, არც გაგზავნილი ფორმა და არც თავდამსხმელის კონტროლქვეშ მყოფი გვერდი. ბმული შეიძლება ჩვეულებრივი anchor ტეგი იყოს ელფოსტაში, ჩატის შეტყობინებაში ან კომენტარში.
შესწორება 4.3.2 ვერსიაში
სისუსტე გამოსწორდა Elementor-ის 4.3.2 ვერსიაში, რომელიც პასუხისმგებლიანი გამჟღავნების შემდეგ ამ კვირაში გამოვიდა. 4.3.0-ზე ადრე გამოსულ ვერსიებს Editor Events პროქსი არ მოაქვთ, ამიტომ სისუსტე მათ არ ეხებათ. სისუსტის აღმოჩენა და შეტყობინება მიეწერება მკვლევარს, რომელიც „Saggre“ ფსევდონიმითაა ცნობილი. პლაგინის მომხმარებლებს ურჩევენ, განახლება რაც შეიძლება მალე დააყენონ.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.