ფაილური შეტყობინებების სისტემები ქცევას ამჟღავნებს Linux-ში, Android-ში, Windows-სა და macOS-ში
გრაცის ტექნიკური უნივერსიტეტის მკვლევრებმა აჩვენეს, რომ Linux-ის, Android-ის, Windows-ისა და macOS-ის ფაილური შეტყობინებების ქვესისტემები გვერდითი არხია: მხოლოდ წაკითხვის უფლებითაც კი სხვა მომხმარებლის ქცევის აღდგენაა შესაძლებელი.
ავსტრიაში, გრაცის ტექნიკური უნივერსიტეტის მკვლევრებმა აჩვენეს, რომ Linux-ის, Android-ის, Windows-ისა და macOS-ის ფაილური შეტყობინებების ქვესისტემები გვერდითი არხია: მხოლოდ წაკითხვის უფლების მქონე პროგრამას სხვა მომხმარებლის ქცევის აღდგენა შეუძლია. ნაშრომი ACM CCS 2026-ზე მიიღეს.
შეტყობინებები, როგორც გვერდითი არხი
ეს სისტემები პროგრამებს ატყობინებს, როდის გაიხსნა, დაიხურა, შეიცვალა ან წაიშალა ფაილი: Linux-ში ამას inotify აკეთებს, Android-ში FileObserver, Windows-ში ReadDirectoryChangesW, macOS-ში File System Events. ფაილების შიგთავსი უცნობი რჩება, მაგრამ მოვლენების ნაკადი საკმარისია მომხმარებლის, აპლიკაციისა და სისტემის ქცევის დასადგენად. ზოგჯერ დამალული ფაილების არსებობაც ვლინდება.
რა ჟონავს პლატფორმების მიხედვით
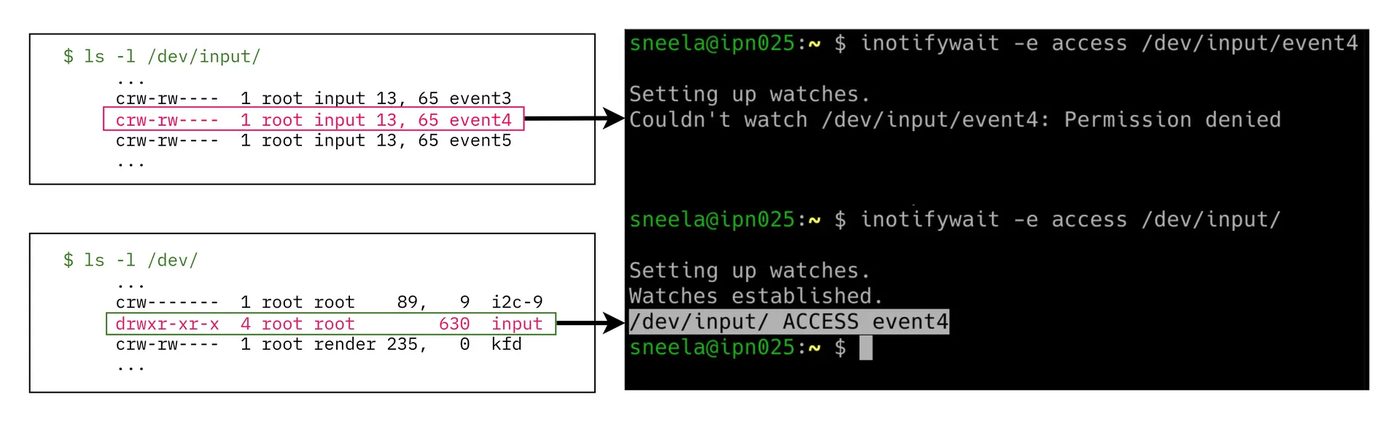
Linux-ში წაუკითხავ ფაილზე დაკვირვება უარყოფილია, თუმცა მშობელ დირექტორიაზე დაკვირვება მასში მყოფი ფაილების ყველა მოვლენას აბრუნებს. ყველაზე მძიმე მაგალითი /dev/input-ია: კლავიშის ვინაობა არ ვლინდება, მხოლოდ დაჭერის ფაქტი, რაც, ორ ათწლეულს გაგრძელებული კვლევების მიხედვით, საკმაოდ ინფორმატიულია.
KDE Plasma-ზე, Wayland-ში, იმავე მომხმარებლის პროცესი polkit-ის მოთხოვნას /usr/bin/pkexec-ით ამოიცნობს და ნამდვილი პაროლის დიალოგის თავზე ყალბ ფანჯარას ხატავს. KDE-ის თქმით, ფოკუსის მოპარვის პრევენცია უსაფრთხოების მექანიზმი არ არის.
Android-ში FileObserver FUSE-ის ფენას გვერდს უვლის, ამიტომ უფლებების არმქონე აპლიკაცია WhatsApp-ის პირად საქაღალდეს აკვირდება და ფაილების სახელებიან შეტყობინებებს იღებს. შემოსული ფოტო გაშიფვრიდან დაახლოებით 100 მილიწამში MOVED_TO მოვლენად ჩანს და მედიის ტიპსა და დროს ამჟღავნებს.
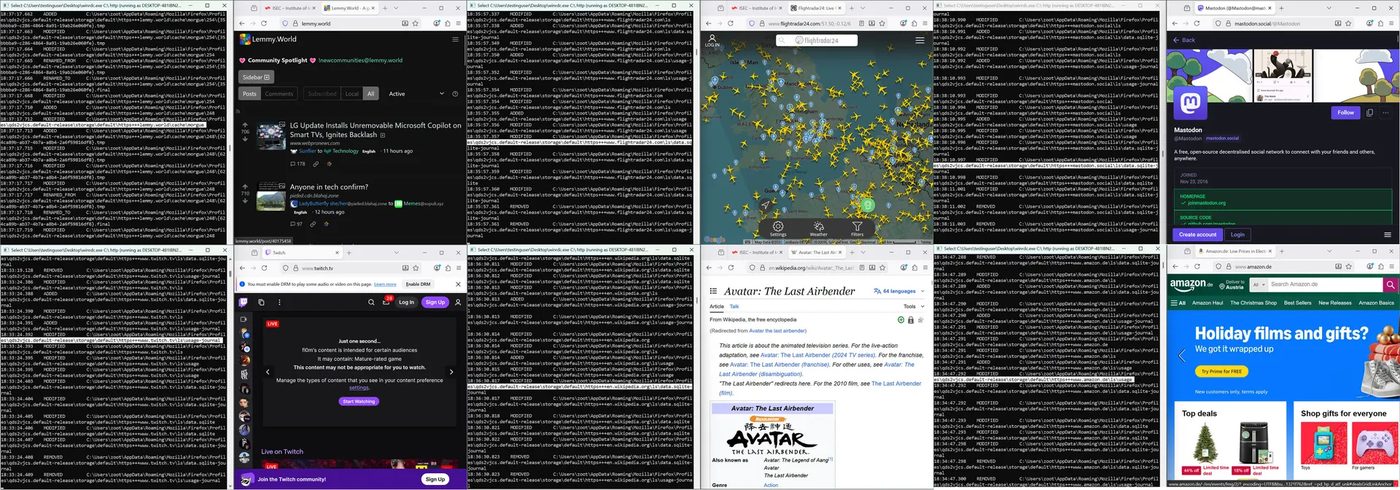
Windows-ში C: დისკის ძირეულ დირექტორიაზე დაკვირვება უფლებების შემოწმებას გვერდს უვლის და სისტემის მასშტაბით ყველა შეხებული ფაილის სრულ გზას აბრუნებს. Microsoft-მა ამას „დოკუმენტირებული ფუნქცია“ უწოდა. Firefox-ში ტოპ 1000 საიტის დაკვირვება 97,8% F1-ქულით ხერხდება, macOS კი ყველაზე ნაკლებს ასხივებს.
შესწორების მდგომარეობა
Linux-ის ხარვეზმა CVE-2025-68788 მიიღო და 2025 წლის დეკემბერში ნაწილობრივ გამოსწორდა: პაჩი /dev/-ის სპეციალურ ფაილებზე access და modify მოვლენებს წყვეტს. Windows-ში Microsoft-ის რეესტრის პოლიტიკა EnforceDirectoryChangeNotificationPermissionCheck ამ ქცევას ასუსტებს, თუმცა ნაგულისხმევად გამორთულია, ამიტომ თავდასხმები სტანდარტულ სისტემაზე მუშაობს. Android-სა და macOS-ისთვის გამოსწორება არ არის. ავტორების თქმით, საჭიროა ლოკალური აქტორი სხვა მომხმარებლის კონტექსტში; რეალურ თავდასხმებზე მონაცემები არ აქვთ, კოდი კი GitHub-ზეა.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.