ჰაკერები Plex2Shell-ის ხარვეზებს იყენებენ კრიპტო მაინერებისა და Linux-ის ბექდორის გასაშვებად
საფრთხის აქტორები აქტიურად იყენებენ Plex2Shell-ის ოთხი ხარვეზის ჯაჭვს Plex Media Server-ში, რათა აუთენტიფიკაციის გარეშე მიაღწიონ დისტანციური კოდის შესრულებას და გაუშვან XMRig-ის კრიპტო მაინერი და Linux-ის reverse proxy ბექდორი.
Plex2Shell-ის ჯაჭვის აქტიური ექსპლუატაცია
საფრთხის აქტორებმა Plex Media Server-ში ხარვეზების ჯაჭვის ექსპლუატაცია დაიწყეს, რათა განათავსონ კრიპტო მაინერები და reverse proxy პროგრამა. ეს მოხდა proof-of-concept-ის საჯარო გახდომიდან ერთი დღის შემდეგ, როგორც ონლაინ ფსევდონიმით boredhackerblog ცნობილი მკვლევარი ამბობს. აქტივობა მოიცავს ოთხი სხვადასხვა ხარვეზის ჯაჭვურ გამოყენებას, რომლებსაც ერთობლივად Plex2Shell ეწოდება.
ოთხი ხარვეზი
CVE-2026-96652 (CVSS ქულა 5,3) არის აუთენტიფიკაციის გარეშე server-side request forgery, რომელიც ხორციელდება /player/timeline ენდპოინტით; ამ დროს protocol პარამეტრი ჩასმულია პროგრამულად აწყობილ player URL-ში ყოველგვარი ვალიდაციის გარეშე, რაც თავდამსხმელს საშუალებას აძლევს, Plex-ის სერვერი აიძულოს POST მოთხოვნა გაუგზავნოს თავდამსხმელის მიერ არჩეულ დანიშნულებას. CVE-2026-96654 (CVSS ქულა 6,9) ეხება URL მნიშვნელობების არასათანადო ნეიტრალიზაციას searchOne ენდპოინტში, რაც თავდამსხმელს საშუალებას აძლევს, გამოიძახოს სხვა plugin-ების ფუნქციები და მიაწოდოს საკუთარი პარამეტრები, რათა მიიღოს მფლობელის admin token-ი.
CVE-2026-96655 (CVSS ქულა 5,3) არის SSRF ხარვეზი, რომელიც აუთენტიფიცირებულ მომხმარებელს, ანუ მფლობელის token-ს, საშუალებას აძლევს, /video/:/transcode/universal path პარამეტრის მეშვეობით მოითხოვოს თვითნებური შიდა ან გარე მისამართები. CVE-2026-96656 (CVSS ქულა 8,6) არის ფაილის სახელის ან ბილიკის გარე კონტროლის ხარვეზი, რომელიც საშუალებას იძლევა, ELF shared object ჩაიწეროს თავდამსხმელის მიერ არჩეულ ბილიკზე Codecs დირექტორიაში და შესრულდეს. თანმიმდევრულად გაერთიანებული ოთხი ხარვეზი მოწყვლად Plex Media Server-ის ინსტანციებზე აუთენტიფიკაციის გარეშე დისტანციური კოდის შესრულების საშუალებას იძლევა.
ხარვეზები, CVE-2026-96651-თან (CVSS ქულა 7,1) ერთად, Plex-ს გაუმჟღავნა უსაფრთხოების მკვლევერმა Zach Main-მა 2026 წლის 27 ივლისს და გამოსწორდა 2026 წლის 3 აგვისტოს გამოშვებულ Plex Media Server 1.43.3.10861-ში. რეალურ გარემოში ექსპლუატაცია დაფიქსირდა 2026 წლის 16 ოქტომბერს ჯაჭვის ტექნიკური დეტალების საჯარო გახდომიდან ერთი დღის შემდეგ.
მაინერი და proxy ბექდორი გაშვებულია
თავდასხმებმა გამოიწვია მაინერის payload-ის განთავსება დისტანციური სერვერიდან, რომლის IP მისამართია 217.60.194[.]116. თავდასხმის მცდელობები დაფიქსირდა შემდეგი IP მისამართებიდან: 91.92.40[.]202, 176.65.139[.]228 და 45.194.92[.]222.
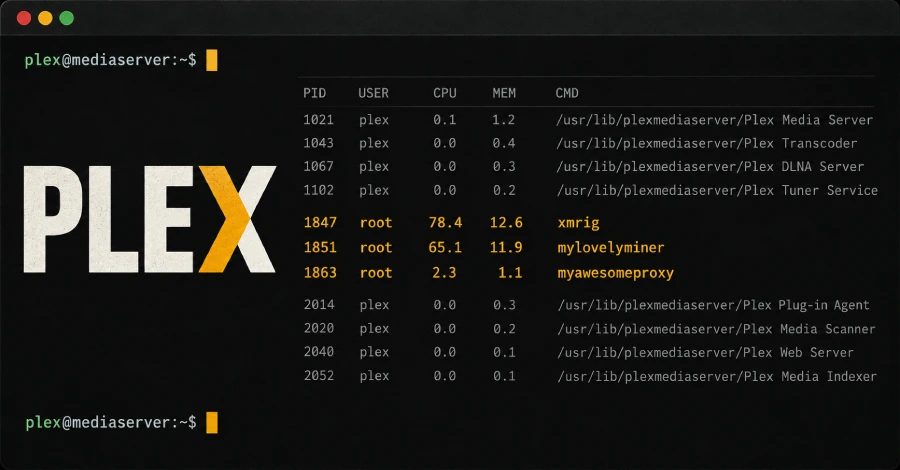
ხარვეზები ასევე გამოიყენეს myawesomeproxy სახელწოდების არტეფაქტის მისაწოდებლად, რომელსაც VirusTotal-მა ადგენს როგორც ფარულ Linux-ის ბექდორსა და reverse proxy-ს. გაშვებისას პროგრამა აჩვენებს შეტყობინებას, რომ მისი გამოყენება ნიშნავს თანხმობას ინტერნეტ ტრაფიკის შესაძლო გარე გამოყენებაზე. პარალელურად გაშვებულია XMRig-ის მაინერის პროცესი სახელწოდებით mylovelyminer, რომლის მაინინგ სერვერიც მიუთითებს ota.proxystream[.]st-ზე. იმავე დომენის კიდევ ერთი ქვედომენი, global.relay.proxystream[.]st, Bitsight-მა 2026 წლის აგვისტოში AISURU DDoS-სა და proxyware ბოტნეტთან კავშირში დააფიქსირა.
Reddit-ზე გამოქვეყნებული პოსტები მიუთითებენ, რომ რამდენიმე Plex მომხმარებლის ინსტანცია იმავე mylovelyminer payload-ით არის კომპრომეტირებული, თუმცა ამ ეტაპზე უცნობია, არის თუ არა ეს გამოწვეული Plex2Shell-ის ხარვეზების ექსპლუატაციით. ეს ცნობა ვრცელდება მას შემდეგ, რაც თვეზე მეტი ხნის წინ Plex-მა მომხმარებლებს ინსტანციების განახლებისკენ მოუწოდა, განახლების გამოშვების შემდეგ, რომელიც რამდენიმე დაუზუსტებელ უსაფრთხოების ხარვეზს ასწორებდა. უცნობია, შედიოდა თუ არა ეს ხარვეზები იმ გაფრთხილებაში. აქტიური ექსპლუატაციის გათვალისწინებით, მომხმარებლებს ურჩევენ, Plex-ის ინსტალაციები განახლებულ მდგომარეობაში შეინარჩუნონ.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.