Forescout-მ დეტალურად აღწერა ROMULUS-ს, ClickFix-ის პლატფორმას, რომელიც Legion Loader-ს ავრცელებს
Forescout-ის მკვლევრებმა აღწერეს ROMULUS-ს, ClickFix-ის მიწოდების პლატფორმას, რომელიც ყალბი გვერდებით ატყუებს მომხმარებლებს, რათა მათ მავნე ბრძანებები გაუშვან და დააინსტალირონ Legion Loader-ი და სხვა payload-ები.
ROMULUS ClickFix-ის სატყუარებს მავნე პროგრამების მიწოდების ინსტრუმენტად აქცევს
Forescout-ის კიბერუსაფრთხოების მკვლევრებმა გაამჟღავნეს ClickFix-ის მიწოდების პლატფორმა ROMULUS, რომელსაც იყენებენ ისეთი მავნე პროგრამების გასავრცელებლად, როგორიცაა Legion Loader. პლატფორმა მავნე პროგრამების მიწოდების სერვისის მსგავსად მუშაობს: ყალბ გვერდებზე ათავსებს ClickFix-ის სტილის სატყუარებს და ატყუებს მომხმარებლებს, რათა მათ საკუთარ მანქანებზე მავნე ბრძანებები გაუშვან, რომლებიც ამ მანქანებს აინფიცირებს.
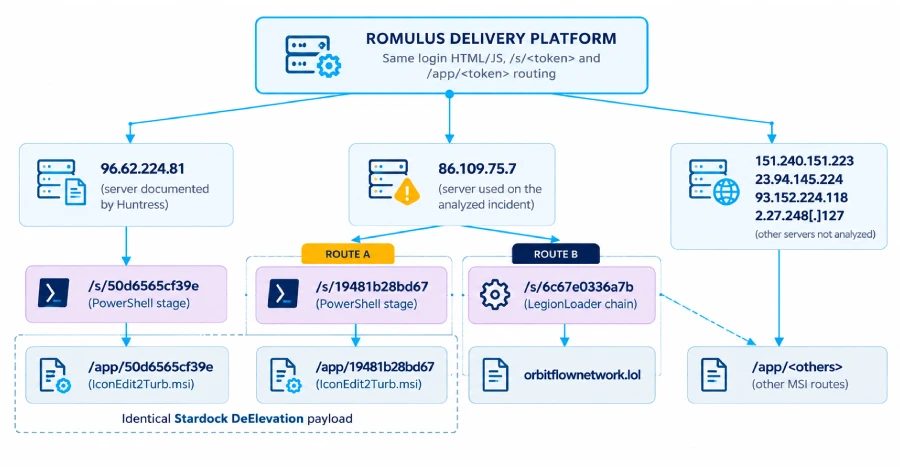
ანალიზში მონაწილე უსაფრთხოების მკვლევარმა საი მოლიგემ თქვა, რომ ROMULUS შეიძლება იყოს კერძო ოპერატორის მიერ მართული პანელი, კომერციული კიბერდამნაშავური მიწოდების სერვისი, აფილირებული სისტემა ან ოპერატორებს შორის გადაკოპირებული პროგრამა. Forescout-მა გამოავლინა ექვსი IP მისამართი, რომელზეც ROMULUS მუშაობს: 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 და 2.27.248[.]127.
PowerShell-ის სკრიპტის მომზადებიდან Legion Loader-ამდე
მკვლევრებმა აღნიშნეს, რომ 96.62.224[.]81 მისამართზე ადრე განთავსებული იყო ClickFix-ის სკრიპტი და MSI ინსტალატორის ფაილი კამპანიაში, რომელიც მავნე ChatGPT Custom GPT-ებს იყენებდა მსხვერპლების ყალბ URL-ზე გადასაყვანად; ამ URL-ზე ვრცელდებოდა ClickFix-ის სატყუარა. მოგვიანებით Forescout-მა იგივე მავნე პროგრამა 86.109.75[.]7 მისამართის მეშვეობით აღმოაჩინა, რომელზეც ასევე განთავსებული იყო პანელი კოდური სახელით ROMULUS.
ცალკე ClickFix-ის ჯაჭვს იყენებდნენ PowerShell-ის სკრიპტის გასაშვებად, რომელიც აწვდის Legion Loader-ს, რომელსაც ასევე უწოდებენ Satacom downloader-ს, CurlyGate-სა და RobotDropper-ს. ROMULUS-ს აქვს ორი endpoint, რომლებიც განკუთვნილია PowerShell-ის მოსამზადებელი სკრიპტის ჩამოსატვირთად; შემდეგ ეს სკრიპტი წყვეტს, რა იქნება შემდეგი payload: მავნე ჩამტვირთავის შემცველი ტროიანიზებული MSI ინსტალატორი თუ Legion Loader-ის შემცველი დაშიფრული არქივი. ჩამტვირთავი დაუკავშირდება დისტანციურ სერვერს დამატებითი payload-ების მისაღებად და გასაშვებად.
ატრიბუცია და დაცვა
Forescout-მა განაცხადა, რომ უცნობია, ვინ დგას ROMULUS-ის უკან. პლატფორმა არ იკვეთება RomulusLoader-თან, მავნე პროგრამების ოჯახთან, რომელიც დაკავშირებულია Silver Fox-თან, რომელიც ასევე ცნობილია როგორც TA4922, ჩინეთთან დაკავშირებულ საფრთხის აქტორთან, რომელიც საგადასახადო თემატიკის საბაბებს იყენებდა დისტანციური წვდომის ტროიანების გასავრცელებლად, როგორიცაა ValleyRAT (ასევე ცნობილია როგორც Winos 4.0), DcRAT და შესაძლოა Venom RAT, DLL sideloading-ის მეშვეობით.
შედეგები მიუთითებს, რომ ClickFix სოციალური ინჟინერიის ტექნიკის ფარგლებს სცდება და მავნე პროგრამებისთვის ეფექტურ შესასვლელ წერტილად იქცევა. Forescout-მა რეკომენდაცია გასცა, რომ აქტიურად მოძებნონ ეჭვიანი PowerShell-ის ბრძანებები და DLL sideloading-ის მოვლენები, რათა შემცირდეს საფრთხე.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.