Cloudflare-მა პოსტკვანტური შიფრაციის ხილვადობის ახალი ხელსაწყოები წარადგინა
Cloudflare-მა HTTP Traffic Analytics-ის დაფას, Logpush-სა და Log Explorer-ს პოსტკვანტური შიფრაციის ხილვადობა დაამატა: ახლა შესაძლებელია დომენის დონეზე დაინახოს, თუ ტრაფიკის რა ნაწილი იშიფრება TLS 1.3-ის X25519MLKEM768 ალგორითმით.
Cloudflare-მა 29 სექტემბერს პოსტკვანტური კრიპტოგრაფიის ხილვადობის ახალი ხელსაწყოები წარადგინა. მომხმარებლებს უკვე შეუძლიათ ცოცხალი ტრაფიკისთვის პოსტკვანტური TLS 1.3 შიფრაციის გავრცელება Logpush-ში, Log Explorer-ში და HTTP Traffic Analytics-ის დაფაზე ნახონ.
პლატფორმა ყოველი შემომავალი მოთხოვნისთვის აჩვენებს შეთანხმებულ გასაღების გაცვლის ალგორითმს. დომენის დონეზე ეს ახალი შესაძლებლობაა: აქამდე Cloudflare ავლენდა მხოლოდ TLS-ის ვერსიას და არა მასთან გამოყენებულ კრიპტოგრაფიულ ალგორითმებს, ამიტომ პასუხი კითხვაზე, თუ ტრაფიკის რა ნაწილია დაცული პოსტკვანტური შიფრაციით, დომენის მიხედვით არ არსებობდა.
რატომ არის ეს საჭირო ახლავე
Cloudflare სრულ პოსტკვანტურ უსაფრთხოებას 2029 წლისთვის გეგმავს, მისი მომხმარებლების ნაწილი კი 2030 წლისთვის კვანტური მზაობის ვადებს უახლოვდება. Radar-ის მონაცემებით, ბრაუზერებიდან წამოსული ტრაფიკის დაახლოებით 70% უკვე დაცულია ჰიბრიდული ML-KEM ალგორითმით, მაშინ როცა Cloudflare-თან დაკავშირებული ორიგინალური სერვერის მხოლოდ დაახლოებით 15% იყენებს მას.
პოსტკვანტური შიფრაცია აუცილებელია ე.წ. harvest-now-decrypt-later შეტევის თავიდან ასაცილებლად: თავდამსხმელი მონაცემებს დღეს აგროვებს, რომ მოგვიანებით, ძლიერი კვანტური კომპიუტერის გამოჩენისას გაშიფროს. NIST-ის 2024 წლის რეკომენდაციით, RSA და ელიფსური მრუდის კრიპტოგრაფია 2030 წლისთვის უნდა შეიცვალოს.
რას აჩვენებს ახალი ბარათი
TLS 1.3-ში პოსტკვანტური შიფრაციის ერთადერთი რეკომენდებული ალგორითმი X25519MLKEM768-ია და მას ბრაუზერების უმეტესობა ირჩევს. ჰიბრიდული მიდგომა X25519 მრუდზე დაფუძნებულ ECDHE-ს და პოსტკვანტურ ML-KEM-ს აერთიანებს, ამიტომ კავშირი დაცული რჩება მანამ, სანამ ერთი მათგანი საიმედოა.
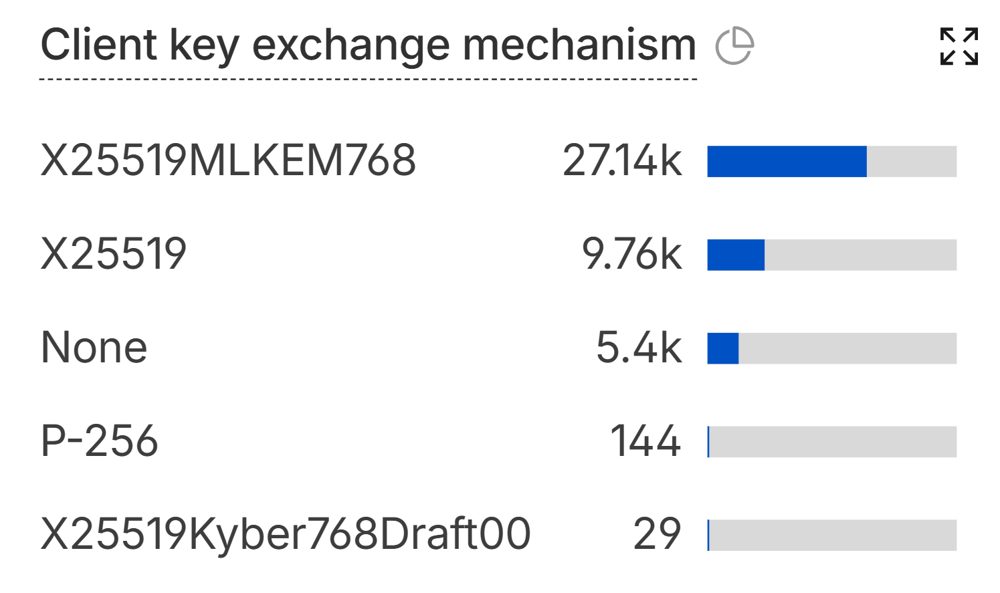
HTTP Traffic Analytics-ის დაფაზე დაემატა ცალკე TLS Key Exchange ბარათი, რომელიც ტრაფიკს გასაღების გაცვლის ჯგუფების მიხედვით ყოფს. კომპანიის სატესტო დომენზე ტრაფიკის უმეტესი ნაწილი X25519MLKEM768-ს იყენებს, ნაწილი კლასიკურ ECDHE-ს X25519 ან P-256 მრუდზე, „None“ კატეგორია კი RSA-ზე დაფუძნებულ გასაღების შეთანხმებას ან საერთოდ TLS-ის გარეშე კავშირს მოიცავს.
ლოგები და ორიგინალური სერვერები
Logpush-ში დაემატა ClientTLSKeyExchangeGroup ველი, რომელიც ცალკეულ ლოგის ჩანაწერებშიც აჩვენებს შეთანხმებულ ალგორითმს. OriginTLSKeyExchangeGroup Cloudflare-იდან ორიგინალურ სერვერამდე კავშირს ფარავს. თუ ორიგინალური სერვერი ძველია და პოსტკვანტურ კრიპტოგრაფიას ვერ უჭერს მხარს, მისი Cloudflare Tunnel-ის მიღმა განთავსება საკმარისია: ტრაფიკი გვირაბის გავლით TLS 1.3-ით და X25519MLKEM768-ით გადაიცემა, თავად სერვერის განახლების გარეშე.
კომპანია პოსტკვანტურ ავთენტიფიკაციაზეც მუშაობს: ორიგინალურ სერვერებს უკვე შეუძლიათ ML-DSA-44 სერტიფიკატებით დაკავშირება, ხოლო Cloudflare-მა Merkle Tree Certificates-ის მხარდამჭერი სერტიფიკატების ცენტრი წარადგინა. ამჟამად შიფრაცია უფრო გავრცელებულია, ვიდრე ავთენტიფიკაცია. თუ დომენის ტრაფიკში X25519MLKEM768 საერთოდ არ ჩანს, მიზეზი, სავარაუდოდ, გამორთული TLS 1.3-ია: ცალკე პოსტკვანტური პარამეტრი არ არსებობს და Cloudflare ჰიბრიდულ ალგორითმს ავტომატურად ათანხმებს.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.