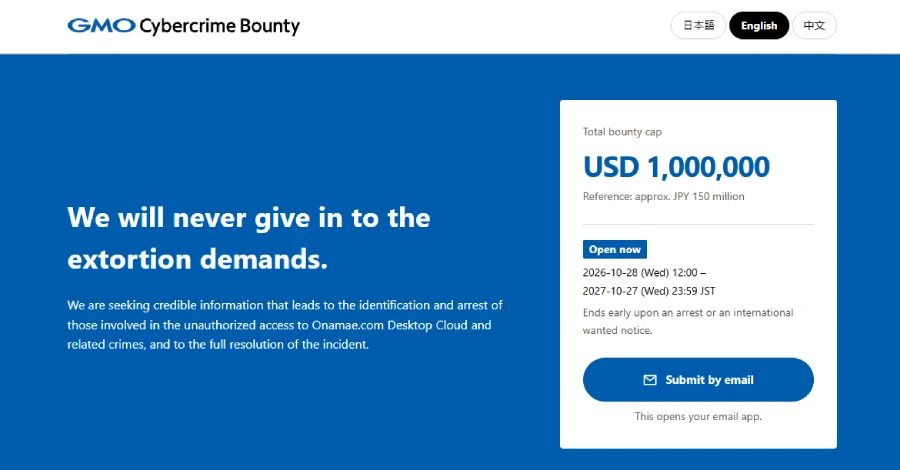
GMO FX ვაჭრობის ღრუბლის გატეხვის შემდეგ 1 მილიონ დოლარამდე ჯილდოს სთავაზობს
იაპონური GMO Internet Group-ი Onamae.com Desktop Cloud-ის გატეხვაში მონაწილე თავდამსხმელების დაჭერისთვის სულ 1 მილიონ დოლარამდე ჯილდოს სთავაზობს, მას შემდეგ რაც FX ანგარიშებთან დაკავშირებულ გამოძალვის მოთხოვნაზე უარი თქვა.
იაპონური GMO Internet Group-ი Onamae.com Desktop Cloud-ის გატეხვაში მონაწილე თავდამსხმელების დაჭერისთვის სულ 1 მილიონ დოლარამდე ჯილდოს სთავაზობს, რადგან FX ანგარიშებთან დაკავშირებული გამოძალვის მოთხოვნა არ დაკმაყოფილდა. პროგრამა 28 ოქტომბერს გაიხსნა და იხდის მხოლოდ დაკავების ან ძებნის საერთაშორისო ცნობის შემთხვევაში. სერვისი FX ვაჭრობისთვის გამოყენებულ Windows-ის დესკტოპებს მასპინძლობს; ბროკერმა ზოგიერთი მომხმარებლის უნებართვო ვაჭრობა გაჟონილ შესვლის მონაცემებს დაუკავშირა.
ჯილდოს პირობები
პროგრამას GMO Cybercrime Bounty ჰქვია; მას GMO მართავს და აფინანსებს. მინიშნებები სპეციალურ საიტზე მითითებულ ელფოსტის მისამართზე იაპონურ, ინგლისურ ან ჩინურ ენაზე იგზავნება და მათი გამოგზავნა ანონიმურადაც შეიძლება. პროგრამა ღიაა დაკავებამდე, ძებნის საერთაშორისო ცნობამდე ან 2027 წლის 27 ოქტომბრამდე, რომელიც უფრო ადრე დადგება. GMO-ს აინტერესებს ადამიანების, სერვერების, დომენების, IP მისამართების, ანგარიშების ან კრიპტო მისამართების კავშირი თავდასხმასთან, გამოძალვასთან ან თანხის მოძრაობასთან.
მინიშნება ფულს მხოლოდ მაშინ მოიტანს, თუ ის დაკავებამდე, მათ შორის იაპონიის გარეთ, ან ძებნის საერთაშორისო ცნობამდე მიიყვანს, მაგალითად Interpol-ის წითელ ცნობამდე. GMO განსაზღვრავს, რამდენად დაეხმარა თითოეული მინიშნება; ერთმა ინფორმატორმა შეიძლება სრული 1 მილიონი დოლარი მიიღოს, ან თანხა გაიყოს. ინფორმატორებმა გადახდამდე ვინაობა უნდა დაადასტურონ. ინფორმატორებს ეკრძალებათ სისტემებში შეჭრა, თავდამსხმელებთან მოლაპარაკება ან მათთვის გადახდა, გაჟონილი მონაცემების ან მავნე პროგრამის გაგზავნა.
გატეხვა და ვაჭრობაზე გავლენა
GMO Internet-მა, რომელიც სერვისს მართავს, 20 ოქტომბერს აღმოაჩინა, რომ მესამე მხარემ ზოგიერთი მომხმარებლის სერვერზე მავნე პროგრამები დააყენა. 21 ოქტომბრიდან ყველა ტარიფის სერვერები გამორთო. 26 739 სერვერი შესაძლოა დაზარალებულია, თუმცა ეს არ ნიშნავს დადასტურებულ შეღწევას ან მონაცემების მოპარვას. 24 ოქტომბერს GMO-მ დაადასტურა უსაფრთხოების პრობლემა, უნებართვო წვდომა და მომხმარებელთა ინფორმაციის გატანა; სერვერებზე შენახული ყველაფერი, მათ შორის MetaTrader 4-სა და 5-ში (MT4/MT5) შენახული შესვლის მონაცემები, შეიძლება ნახულიყო.
მომხმარებლებმა 21 ოქტომბრიდან დაიწყეს უცნობი ტრანზაქციების შესახებ შეტყობინებების გაგზავნა. OANDA Japan-მა დაადასტურა, რომ მესამე მხარე ზოგიერთი მისი მომხმარებლის ანგარიშში ID-პაროლის წყვილებით შევიდა და ვაჭრობდა; კომპანია თვლის, რომ წყვილები GMO-ს სერვერებიდან გაჟონა. მან ვაჭრობა შეზღუდა იმ ანგარიშებზე, რომლებიც შესაძლოა დაზარალებულიყო და 26 ოქტომბრისთვის საკუთარ ძირითად სისტემებში არც შეღწევა და არც გაჟონვა არ უპოვია. GMO-მ 28 ოქტომბრის საფონდო ბირჟის განაცხადში აღნიშნა, რომ ჯერ არ დაადასტურა, რამდენ მომხმარებელს დაფარავს კომპენსაცია და რომელი ტრანზაქციები ექვემდებარება მას.
მუქარა და რჩევები მომხმარებლებისთვის
GMO-ის თანახმად, თავდამსხმელები იმუქრებოდნენ, რომ 70-ზე მეტ საბროკერო და FX კომპანიაში მომხმარებელთა ანგარიშებით განაგრძობდნენ მანიპულირებას, გაასაჯაროებდნენ სერვისისა და მომხმარებელთა კომპიუტერების ინფორმაციას, მათზე გამომძალავ პროგრამას გაუშვებდნენ და GMO-ის სისტემების დეტალებსაც გამოაქვეყნებდნენ. ვადად 27 ოქტომბრის შუადღე დასახეს მომხმარებელთა ინფორმაციის გასაჯაროებისა და გამომძალავი პროგრამის გაშვებისთვის. იმ დღეს იაპონიის დროით 13:55-ისთვის გამომძალავი პროგრამით თავდასხმა დადასტურებული არ იყო. GMO ამბობს, რომ თავდამსხმელები აგროვებდნენ ინფორმაციას ყველას შესახებ, ვინც მათ საიტს ესტუმრა, და სტუმრებს სრული ანტივირუსული შემოწმების ჩატარებას ურჩევს.
28 ოქტომბრისთვის GMO-ს არ უთქვამს, როგორ შეიჭრნენ თავდამსხმელები. GMO Internet Group-ის ხელმძღვანელმა Masatoshi Kumagai-მ 25 ოქტომბრის ბლოგში დაწერა, რომ ჯგუფის ეთიკური ჰაკერები სერვისის გუნდს პრობლემებზე წინასწარ აფრთხილებდნენ. მისი თქმით, რეაგირება არც სწრაფი იყო და არც საკმარისად საფუძვლიანი, და თავდამსხმელებმა ეს ხარვეზი გამოიყენეს. GMO-მ მომხმარებლებს ურჩია, სავაჭრო პაროლები შეცვალონ FX ვაჭრობისთვის გამოუყენებელი მოწყობილობიდან, დახურონ აქტიური სესიები, შეამოწმონ ვაჭრობის ისტორია, ჩართონ ორფაქტორიანი ავთენტიფიკაცია, სადაც შესაძლებელია, ჩაატარონ სრული ანტივირუსული შემოწმება და შექმნან მონაცემების სარეზერვო ასლი.
GMO Internet ყველა მოქმედ მომხმარებელს 5 000 იენს გადაუხდის და დაფარავს ფაქტობრივ სავაჭრო ზარალსა და მოსაკრებლებს იმ ტრანზაქციებიდან, რომლებსაც უნებართვოდ და გატეხვით გამოწვეულად დაადასტურებს. მომხმარებლები, რომელთა ინფორმაციის გასაჯაროვებაც დადასტურდება, დამატებით 10 000-დან 25 000 იენამდე მიიღებენ თითოეული ტიპის გამჟღავნებული ინფორმაციისთვის.
ადრე გამოქვეყნებული: GMO Internet-მა გააფრთხილა, რომ ვალუტით ვაჭრობის ღრუბელი გატეხეს; თავდამსხმელი 50 მილიონ დოლარს ითხოვს
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.