სამხრეთ კორეა მონაცემების გაჟონვის ჯარიმებს შემოსავლის 10%-მდე ზრდის
განახლებული კანონის მიხედვით, კორეულ კომპანიებს, რომლებიც 10 მილიონი ან მეტი ადამიანის პერსონალურ მონაცემებს განზრახ ან უხეში გაუფრთხილებლობით აჟონავენ, მთლიანი შემოსავლის 10%-მდე ჯარიმა ემუქრებათ.
სამხრეთ კორეის პერსონალური მონაცემების დაცვის რეგულატორი მსხვილი გაჟონვების ფასს მკვეთრად ზრდის, რათა კომპანიებმა მონაცემთა დაცვა პრევენციულ ინვესტიციად, და არა ბიზნესის ჩვეულებრივ ხარჯად აღიქვან. პარასკევიდან, განახლებული „პერსონალური ინფორმაციის დაცვის აქტის“ თანახმად, კომპანიას, რომელიც განზრახ ან უხეში გაუფრთხილებლობით აჟონავს ათი მილიონი ან მეტი ადამიანის პერსონალურ მონაცემებს, მთლიანი შემოსავლის 10 პროცენტამდე ჯარიმა ემუქრება.
ვის ეხება ზედა ზღვარი
აღმასრულებელი დადგენილების მიხედვით, ზღვარი ვრცელდება კომპანიებზე, რომლებიც სამი წლის განმავლობაში განმეორებით არღვევენ კანონს განზრახ ან უხეში გაუფრთხილებლობით, ან არ ასრულებენ მაკორექტირებელ ბრძანებას და შედეგად მონაცემები აჟონებათ. ჯარიმა გამოითვლება დარღვევის ბუნებითა და სიმძიმით, გარემოებებითა და ზიანის მასშტაბით. ცვლილებამდე მაქსიმუმი გაყიდვების 3 პროცენტი იყო.
რას ნიშნავს ეს პრაქტიკაში
ძველ და ახალ წესებს შორის სხვაობა რეალურ საქმეზე ჩანს. ელექტრონული კომერციის გიგანტს Coupang-ს ივნისში 624,6 მილიარდი ვონი (466,3 მილიონი დოლარი) ჯარიმა დაეკისრა 37,55 მილიონი ადამიანის მონაცემების გაჟონვისთვის; ახალი სტანდარტით ეს ჯარიმა ტრილიონ ვონს გადააჭარბებდა, თუმცა საბოლოო ოდენობა მაინც დამოკიდებულია განზრახვაზე, გაუფრთხილებლობაზე, ზიანის მასშტაბსა და შემამსუბუქებელ გარემოებებზე.
კომპანიები, რომლებიც დაცვაში წინასწარ ინვესტიციას დებენ, შეღავათს იღებენ. რეგულატორი აფასებს დაცვის ბიუჯეტში, პერსონალსა და აღჭურვილობაში ჩადებული ინვესტიციის მასშტაბსა და უწყვეტობას, ისევე როგორც მთლიან სისტემას, მათ შორის პერსონალური მონაცემების დაცვის ოფიცერს, და შეუძლია ჯარიმა 40 პროცენტამდე შეამციროს. კომპანიას, რომელიც გაჟონვას ადრე აღმოაჩენს, დროულად ატყობინებს მომხმარებლებს და ზიანის გავრცელებას არ აძლევს საშუალებას, კიდევ 40 პროცენტამდე შემცირება შეიძლება მიეცეს.
ადრეული გაფრთხილება და ძლიერი ოფიცრები
ცვლილება ასევე შემოაქვს „პოტენციური გაჟონვის შეტყობინების სისტემას“. თუ კომპანია დაადგენს, რომ პერსონალური მონაცემების გამჟღავნების მაღალი ალბათობა არსებობს — მაგალითად მონაცემთა დამუშავების სისტემებში უკანონო შეღწევის შემდეგ, ან როცა აღმოაჩენს, რომ ნაწილი მონაცემებისა უკანონოდ გაიყიდა ისე, რომ სხვების მონაცემების გაჟონვაც სავარაუდოა — მან უნდა აცნობოს დაზარალებულებს ამის გაგებიდან 72 საათში.
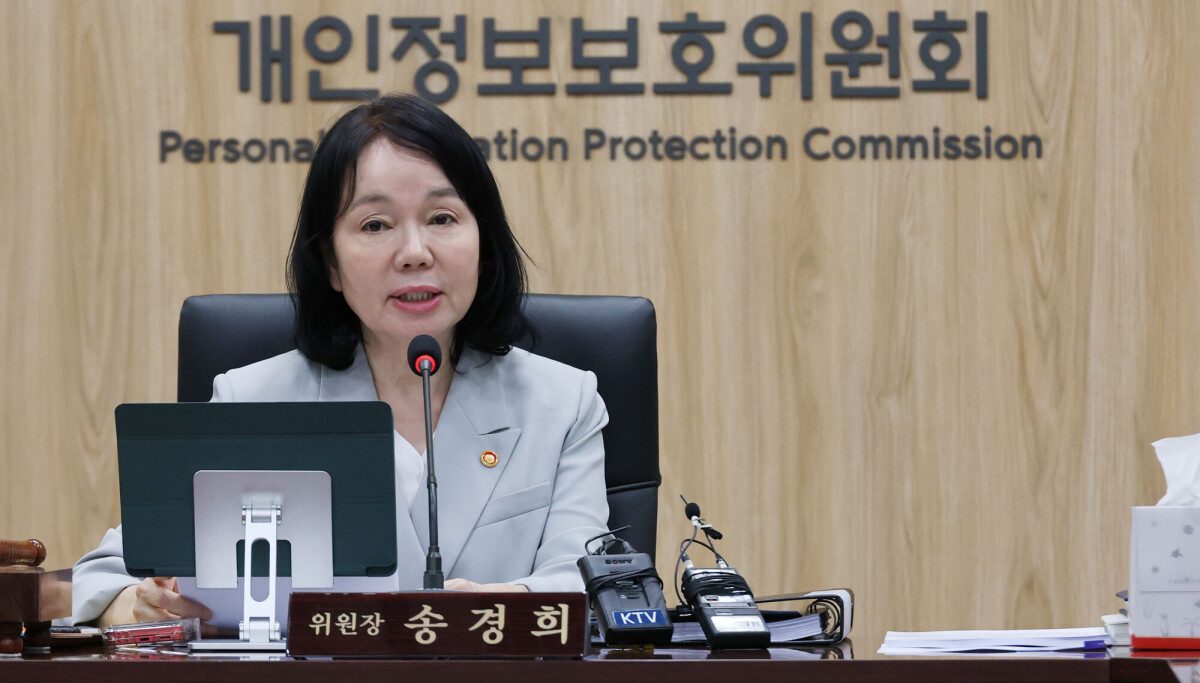
პერსონალური მონაცემების დაცვის ოფიცრების უფლებები და პასუხისმგებლობა მსხვილ ორგანიზაციებში იზრდება. კომპანიებმა, რომელთა წლიური შემოსავალი 180 მილიარდ ვონს აღემატება და რომლებიც ამუშავებენ მილიონი ან მეტი ადამიანის პერსონალურ მონაცემებს ან 50 000-ზე მეტი ადამიანის მგრძნობიარე ინფორმაციას, ოფიცრის დანიშვნამდე, შეცვლამდე ან გათავისუფლებამდე დირექტორთა საბჭოს თანხმობა უნდა მიიღონ და გადაწყვეტილება კომისიას მოახსენონ. იგივე მოთხოვნა ეხება უნივერსიტეტებს 20 000-ზე მეტი სტუდენტით, მსხვილ საავადმყოფოებსა და მთავარი საჯარო სისტემების ოპერატორებს. კომისიის თავმჯდომარე სონ გიონ ჰიმ თქვა, რომ კომპანიები მონაცემთა დაცვას ხარჯის ნაცვლად პროაქტიულ ინვესტიციად დაიწყებენ აღქმას.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.