CERT Polska-მ პოლონეთში Meta-ს რეკლამებით გავრცელებული 17 თაღლითური აპლიკაცია გამოავლინა
პოლონეთის CERT Polska-მ გამოავლინა Android-ის თაღლითური კამპანია, რომელიც Meta-ს რეკლამებით მომხმარებლებს Google Play-ის მავნე აპლიკაციებთან მიჰყავდა — მავნე კოდი მათი ცოდნის გარეშე რთავდა ფასიან SMS-ებსა და სააბონენტო გადახდებს.
პოლონეთის CERT Polska-მ გამოაქვეყნა ანალიზი Android-ის თაღლითური ოპერაციის შესახებ, რომელიც Meta-ს პლატფორმებზე განთავსებული რეკლამით პოლონელ მომხმარებლებს Google Play-ის მავნე აპლიკაციებთან მიჰყავდა. კვლევისას ჯგუფმა 1 235 რეკლამა შეინახა; მათგან 852, 60 პროფილის სახელით გამოქვეყნებული, 17 აპლიკაციას უკავშირდებოდა.
ორი რეკლამიდან მასშტაბურ კამპანიამდე
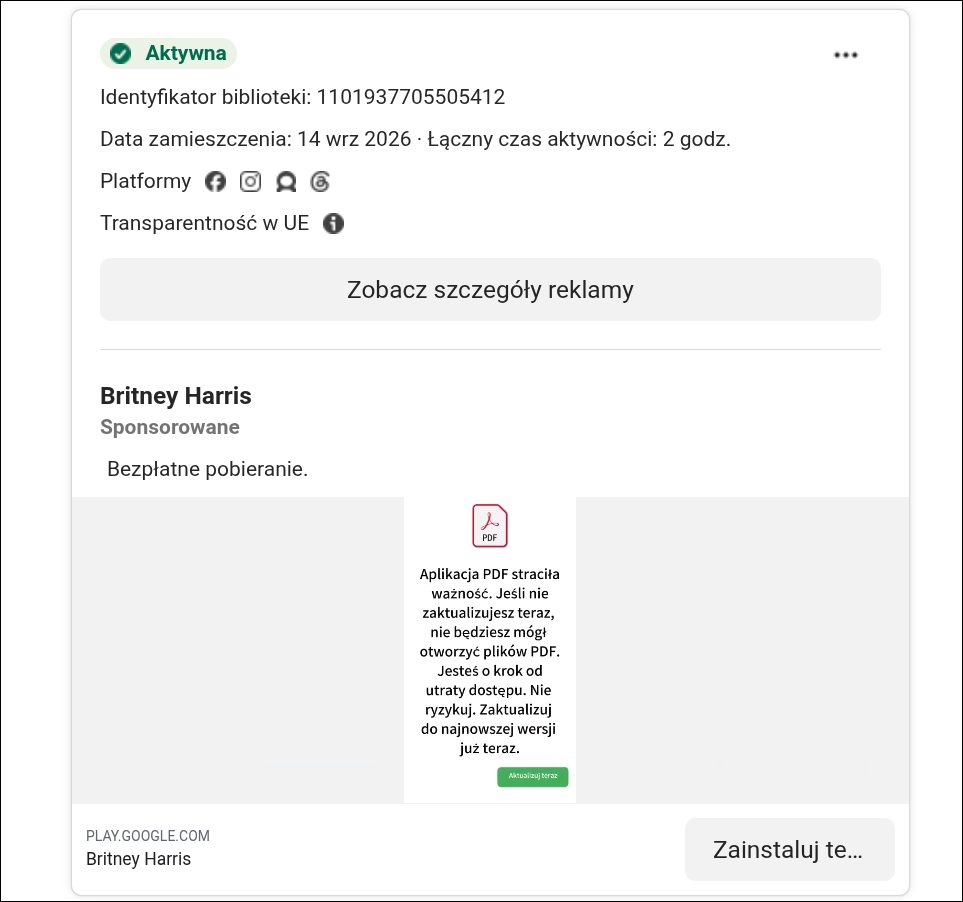
გამოძიება 14 სექტემბერს Facebook-ზე გამოქვეყნებული ორი რეკლამით დაიწყო: ორივე მომხმარებელს ატყუებდა, თითქოს PDF-ფაილებთან სამუშაო აპლიკაციის ვადა ამოიწურა. ბმულზე დაჭერისას ისინი Google Play-ში Messenger Pro-ს გვერდზე გადადიოდნენ — PDF-თან კავშირის არმქონე SMS-აპლიკაციაზე. CERT Polska-ს ცნობით, აპლიკაცია მართლაც მესინჯერივით მუშაობდა, კანონიერად ითხოვდა SMS-ის ნაგულისხმევ დამუშავებას, თუმცა კულისებში დაშიფრულ კოდს აღადგენდა, SIM-ბარათის ქვეყნის კოდს (პოლონეთისთვის — MCC 260) ამოწმებდა, შემდეგ თაღლითურ მოდულს ჩამოტვირთავდა. 17 აპლიკაციიდან 6-ში დადასტურდა თაღლითური კომპონენტები ან მათზე პირდაპირი ბმები, 11-ში — მავნე ჩამტვირთავი.
როგორ მუშაობდა გადახდების ხაფანგი
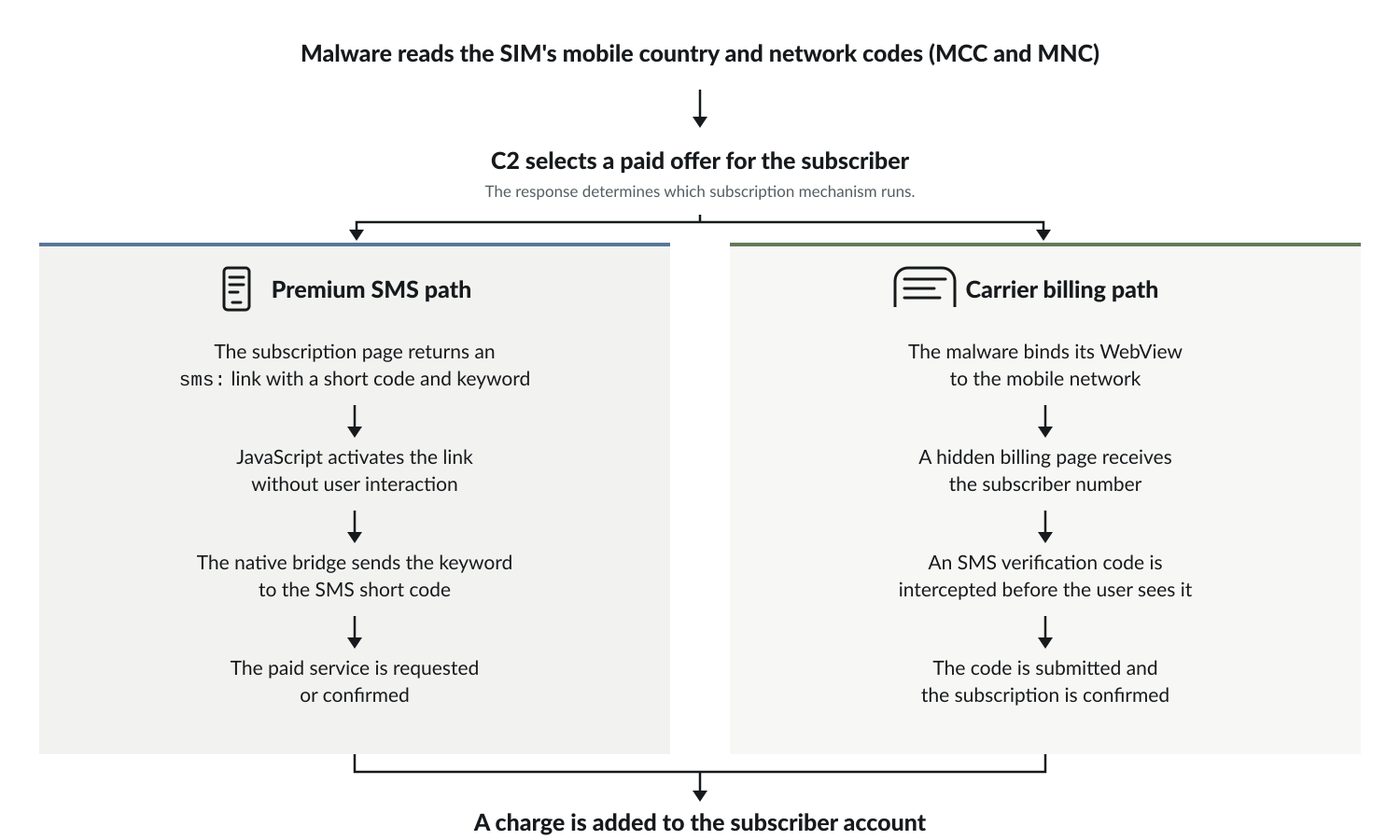
ამგვარი თაღლითობის მიზანია მომხმარებლის ცოდნის გარეშე ფასიან სერვისზე ხელმოწერა. CERT Polska-მ ორი გზა დააფიქსირა. პირველ შემთხვევაში მავნე კოდი შექმნილ სიტყვებს პრემიუმ SMS-ის მოკლე ნომრებზე აგზავნიდა; ერთი შეტყობინება 30,75 ზლოტი (დაახლოებით 8 დოლარი) ღირდა. სამივე ნომერი — 92505, 92512 და 92513 — პოლონეთის რეგულატორის UKE-ს რეესტრში აქტიურ პრემიუმ სერვისად იყო რეგისტრირებული და ოთხივე მსხვილ ოპერატორთან მუშაობდა: Orange, T-Mobile, Play და Polkomtel. მეორე გზაზე მავნე კოდი ბრაუზერში გადახდას თავად ასრულებდა, ვერიფიკაციის SMS-საც იტაცებდა, Teleaudio-ს შეთავაზებას კი აღწევდა — 17 ზლოტი (დაახლოებით 4,4 დოლარი) ყოველ შვიდ დღეში.
CERT Polska-ს უფროსი უსაფრთხოების ინჟინერი Kacper Ratajczak აღნიშნავს, რომ ოპერაცია ორ პლატფორმას ერთდროულად ეყრდნობოდა: „ნაცნობ ლენტში მოთავსებული რეკლამა პლატფორმის ავტორიტეტით სარგებლობს, ამიტომ PDF-ის ვადის ამოწურვის ყალბი გაფრთხილება ჩვეულებრივ რეკლამას ჰგავდა, Google Play კი ინსტალაციის იმ გზას იძლეოდა, რომელსაც მომხმარებლები სანდოდ თვლიან“. დაზარალებულთა რაოდენობა და ზარალი CERT Polska-მ არ გაამჟღავნა.
წაშლილი აპლიკაციები და დარჩენილი რისკი
CERT Polska-მ Messenger Pro Google-ს 15 სექტემბერს შეატყობინა; Google-მა ეს აპლიკაცია და მოგვიანებით გამოვლენილი სხვებიც მაღაზიიდან ამოიღო, Meta-მ კი მკვლევრების მიერ მოხსენებული რეკლამები ჩამოხსნა. ამან ახალი ინსტალაციები შეაჩერა, მაგრამ უკვე დაყენებულ ასლებზე გავლენა არ მოახდინა: CERT-ის თქმით, ანალიზის დროს მართვის სერვერები კვლავ აქტიური იყო. წაშლის შემდეგ ახალი პაკეტებიც გამოჩნდა, ამიტომ ეს აპლიკაციები მოწყობილობიდან უნდა წაიშალოს.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.