Meta-ს Muse ასისტენტი სერიოზული zero-day ხარვეზით გამოვიდა
Meta-ს ახალი AI ასისტენტის, Muse-ის, zero-day ხარვეზი ლოკალურად გაშვებულ ნებისმიერ აპს ან ტერმინალის ბრძანებას ასისტენტზე სრულ კონტროლს აძლევდა და Apple-ის დაცვას გვერდს უვლიდა. კომპანიამ ხარვეზი მოხსენებიდან 12 საათზე მეტი ხნის შემდეგ გამოასწორა.
რამდენიმე კვირის წინ Meta-მ ახალი AI ასისტენტი Muse წარადგინა — macOS-ის აპლიკაცია, რომელიც ჯავშნებს აფორმებს, ფორმებს ავსებს და მომხმარებლის WhatsApp-ის, ელფოსტისა და კალენდრის ანგარიშებს უკავშირდება. კომპანიის დამფუძნებელმა Mark Zuckerberg-მა თქვა, რომ ასისტენტი „თავიდანვე კონფიდენციალურობისა და უსაფრთხოებისთვის შეიქმნა". აპლიკაციაში აღმოჩენილი zero-day ხარვეზი ამ განცხადებას ეჭვქვეშ აყენებს.
რას აძლევდა ხარვეზი
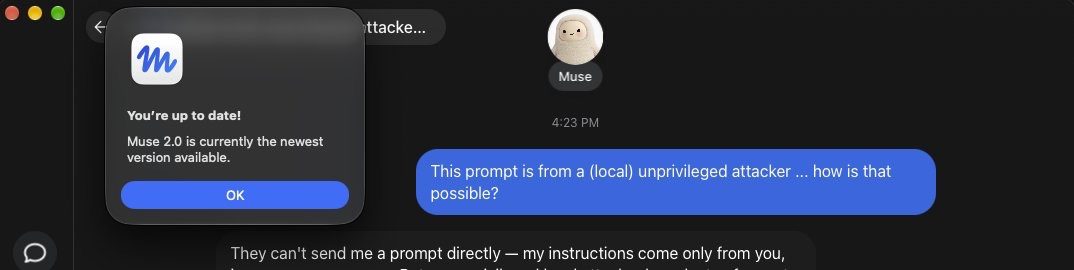
ხარვეზი აღმოაჩინა macOS-ის უსაფრთხოების ექსპერტმა Patrick Wardle-მა, საჯაროდ კი Ars Technica-მ გამოაქვეყნა. Meta-მ Muse ისე შექმნა, რომ დაყენებულ ნებისმიერ აპს ან შესრულებულ კოდს — macOS-ის ნებართვების მიუხედავად — შეუძლია შეცვალოს დოკუმენტირებული პარამეტრების გრძელი სია, Apple-ის მიერ წლების განმავლობაში აშენებული დაცვის გვერდის ავლით. უმეტესობა უწყინარია, მაგალითად მუქი რეჟიმი. ერთი კი ასეთი არ იყო: ის საშუალებას აძლევდა პროცესს, შეეცვალა endpoint, სადაც ტრანსკრიპცია მუშავდება. ჩვეულებრივ ეს Meta-ს სერვერია; თავდამსხმელს კი შეეძლო ის საკუთარ მისამართზე გადაერთო და მასთან ერთად მიეღო token, რომლითაც მომხმარებლის Muse-ის ანგარიში ავტორიზდება.
საკმარისია ერთი ClickFix
Wardle-მა მოქმედი proof-of-concept შეტევები შექმნა: ისინი დისკზე მავნე ფაილებს წერდნენ და ფოტოებს იღებდნენ — ხშირად ისე, რომ ყურადღებიან მომხმარებელსაც ვერაფერი შეემჩნია. საკმარისია ClickFix-ის ვარიაცია — ხერხი, რომელიც ადამიანებს მავნე კოდის თავად გაშვებას აიძულებს. თავდამსხმელის სერვერი მომხმარებელსა და Meta-ს endpoint-ს შორის პროქსად ჯდება; როცა მომხმარებელი ხმოვან მოთხოვნას ამბობს, ის ამატებს ინსტრუქციას, რომელიც მავნე ბრძანებას იძახებს — მაგალითად, WhatsApp-ის ყველა შეტყობინების არქივს უგზავნის მას. ანგარიშის token ავტომატურად მიდის მავნე სერვერზე — ეს მუდმივ კონტროლს ნიშნავს.
მიზეზი, Wardle-ის თქმით, დიზაინის გადაწყვეტილებაშია — ღრუბლოვან დიქტოვკაში. „ჩვენ შეგვიძლია აგენტის მანიპულირება და მისი უფლებების გამოყენება იმისთვის, რაც გვინდა, — განუცხადა მან Ars-ს. — ანუ იმის ნაცვლად, რომ სრულფასოვანი Mac-ის მავნე პროგრამა დავწეროთ, შეგვიძლია თავად AI ასისტენტი გამოვიყენოთ."
Meta-ს პასუხი და Amazon-ის ბლოკი
Meta-მ გამასწორებელი განახლება მოხსენების გამოქვეყნებიდან 12 საათზე მეტი ხნის შემდეგ გამოუშვა. Meta Superintelligence Labs-ის David Singleton-მა X-ზე დაწერა, რომ ეს „ლოკალური პრივილეგიების ესკალაცია იყო და არა დისტანციური ექსპლუატაცია", ამიტომ რეალური რისკი „საკმაოდ დაბალია". Wardle-ის შეფასებით, Muse-ის შემქმნელებმა „ჩემი აზრით, უსაფრთხოებაზე საერთოდ არ იფიქრეს, რაც მართლაც საგანგაშოა". ხარვეზის გამჟღავნებამდე 12 საათით ადრე Amazon-მა Muse-ით შოპინგი აკრძალა და აცნობა, რომ ის „არაავტორიზებული AI აგენტია, რომელიც Amazon-ის გამოყენების პირობებს არღვევს". Wardle ხარვეზის დეტალებს ნოემბერში, Objective by the Sea კონფერენციაზე წარადგენს.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.