Switch 2-ის უსაფრთხოებას მხოლოდ პროგრამული ნაწილობრივი ჯეილბრეიკი შეეხო
მკვლევარმა Switch 2-ის მხოლოდ პროგრამული ნაწილობრივი ჯეილბრეიკი აჩვენა SmileBasic 4-ის გამოყენებით; ეს იძლევა userland წვდომას homebrew-სთვის, მოდინგისთვის და save-ების სარეზერვო ასლებისთვის, თუმცა სრულ kernel კონტროლს არ იძლევა.
როგორ მუშაობს ექსპლოიტი
უსაფრთხოების მკვლევარმა აჩვენა Switch 2-ის მხოლოდ პროგრამული ნაწილობრივი ჯეილბრეიკი. ჰაკი ეყრდნობა SmileBasic 4-ის იმ ვერსიას, რომელიც ორიგინალური Switch-ისთვისაა გამოშვებული; ეს არის პროგრამირების გარემო და ინტერპრეტატორი, რომელიც Nintendo-ს აპარატურაზე მუშაობს. ე.წ. tethered ჰაკი ასევე მოითხოვს წვდომას იმავე ქსელში არსებულ macOS ან Linux PC-ზე, სადაც უნდა გაეშვას node.js პაკეტი, რომელიც პრივილეგირებული სისტემური წვდომის ჩართვას ეხმარება. მკვლევარი სემი ჰაჯჰამიდი, რომელიც ონლაინ Pepsipu-ს სახელითაა ცნობილი, წერს, რომ SmileBasic-ის ენის ინტერპრეტატორის შესასწავლად OpenAI-ს Codex-ს იყენებდა. მის მიერ შექმნილ ტესტირების ინსტრუმენტს შეეძლო სისტემაზე USB ბრძანებების გაგზავნა, შედეგების HDMI-ით ნახვა და კონსოლის ჩართვა-გამორთვა Bluetooth-ით მართვადი მოწყობილობის მეშვეობით, რომელიც შუქის ჩამრთველს აბრუნებს.
დაახლოებით ორი კვირის ინტენსიური მუშაობის შემდეგ ამ ინსტრუმენტმა იპოვა 32-ბიტიანი მთელი რიცხვის გადავსება, რომელიც SmileBasic-ში მასივიდან ელემენტების წაშლისას ხდება. ეს შეცდომა აძლევს წვდომას მასივის მაჩვენებელზე, რაც თავის მხრივ იძლევა სისტემური მეხსიერების ნაწილებზე წაკითხვისა და ჩაწერის შესაძლებლობას. შემდეგ ჰაჯჰამიდი ეძებდა წვდომას Switch 2-ის შიდა sysmodules-ზე. მან იპოვა ბუფერის გადავსება კონსოლის FileSystem სერვისების მოდულში, რომელმაც გამოავლინა ქეშირებული მონაცემების მაჩვენებელი და მისცა თვითნებური წაკითხვისა და ჩაწერის პრივილეგიები. იქიდან მას შეეძლო პრივილეგირებული ფაილური სისტემის ოპერაციების შესრულება და საბოლოოდ native კოდის შესრულება გაყალბებული ფაილური სისტემის პროცესის მეშვეობით.
რა წვდომას იძლევა
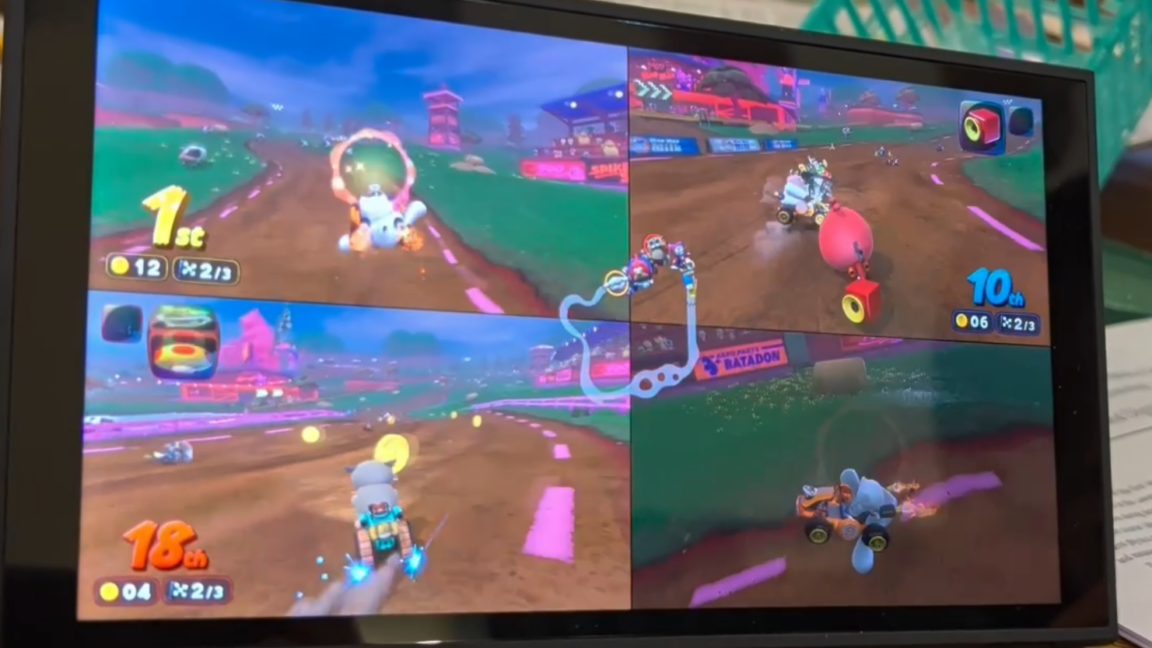
ექსპლოიტი იძლევა „userland“ წვდომას. ჰაჯჰამიდის თქმით, ეს მომხმარებლებს საშუალებას აძლევს გაუშვან homebrew, უკუ ინჟინერიით შეისწავლონ და მოდიფიცირონ Switch 2-ის თამაშები, Switch-იდან save ფაილების სარეზერვო ასლები გააკეთონ და MMIO-ს მეშვეობით მიიღონ წვდომა Switch 2-ის პერიფერიული მოწყობილობების უმეტესობაზე. ის აჩვენებდა მოდიფიცირებულ პერსონაჟებს Mario Kart World-ში, როგორც კონცეფციის დადასტურებას. სხვები აჩვენებენ მარტივ დემოებსა და ჯერ კიდევ შემუშავების პროცესში მყოფ დეველოპერულ ხელსაწყოებს, რომლებიც ექსპლოიტირებულ მოწყობილობაზე მუშაობენ.
მიუხედავად ამისა, ამჟამინდელი userland ექსპლოიტი Switch 2-ის homebrew დეველოპერებს შედარებით პატარა sandbox-ში ამყოფებს. ის არ აღწევს kernel-ის დონის წვდომას, რომელიც აპარატურაზე სრულ კონტროლს მისცემდა.
დელისტინგი და სავარაუდო გამოსწორება
SmileBasic-ის სახელი შეიძლება ნაცნობი იყოს, რადგან იმავე პროგრამის 3DS-ის ვერსია 2016 წელს ამ პორტატულ კონსოლზე smilehax ექსპლოიტის საფუძველი იყო. მას შემდეგ, რაც ეს ჰაკი საჯარო გახდა, Nintendo-მ SmileBasic 3DS-ის eShop-იდან მალევე წაშალა. SmileBasic 4-იც ანალოგიურად წაიშალა Switch-ის eShop-იდან მთელ მსოფლიოში, თუმცა იაპონური დემო ვერსია, რომელიც შეიძლება ანალოგიურად იმუშაოს, ამ სტატიის გამოქვეყნების დროს ჯერ კიდევ ხელმისაწვდომია. ამ წაშლამ შეიძლება შეანელოს ექსპლოიტის გავრცელება იმ მფლობელებამდე, რომლებსაც SmileBasic ადრე არ უყიდიათ და არ ჩამოუტვირთავთ.
Switch 2-ის ჰაკერულ საზოგადოებაში სხვები უკვე მიანიშნებენ მსგავს ექსპლოიტებზე, რომლებიც, როგორც ჩანს, სხვა თამაშების გამოყენებით მუშაობენ. ამჟამინდელი ექსპლოიტი მუშაობს Switch 2-ის firmware-ის უახლეს ვერსიაზე, 23.0.1-ზე, თუმცა, სავარაუდოდ, ეს კონკრეტული მოწყვლადობა მალე გამოსულ firmware განახლებებში გამოსწორდება; ეს განახლებები კი საჭირო იქნება Nintendo-ს ბევრ სერვისზე და მომავალ თამაშებზე წვდომის გასაგრძელებლად. ეს ჰაკი არც ისე პრობლემურია, როგორც 2018 წელს გამოჩენილი ორიგინალური Switch-ის გამოუსწორებელი ექსპლოიტი, რომელმაც აპარატურის სრული გადამუშავება მოითხოვა. მიუხედავად ამისა, ის ფაქტი, რომ Switch 2-ის ჰაკერებმა კონსოლის გამოსვლიდან სულ რაღაც ერთ წელზე ცოტათი მეტი ხნის შემდეგ ასე შორს მიაღწიეს, Nintendo-ს სისტემური პროგრამული უზრუნველყოფის საერთო დაცულობას კარგს არ უქადის.
წყაროები: Ars Technica
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.