Tensorlake-ის npm პაკეტი გატეხეს Shai-Hulud-ის ავტორიზაციის მონაცემების მპარავი ჭიის გასავრცელებლად
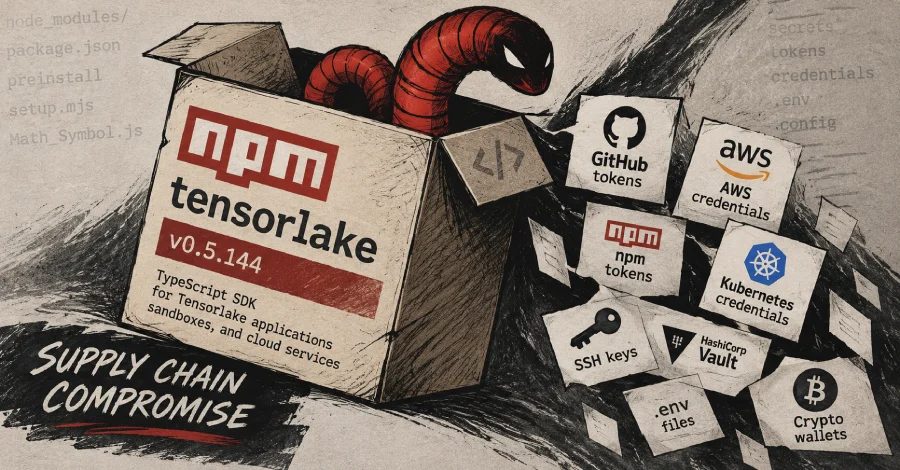
npm პაკეტი tensorlake, TypeScript SDK, ChainDrop-ის მიწოდების ჯაჭვის შეტევით გატეხეს. მავნე 0.5.144 ავრცელებდა თვითგავრცელებად ჭიას, რომელიც იპარავდა ავტორიზაციის მონაცემებს npm, GitHub, AWS, Vault და Kubernetes-იდან.
npm პაკეტი „tensorlake“, Tensorlake-ის აპლიკაციების, sandbox-ებისა და ღრუბლოვანი სერვისების TypeScript SDK, ChainDrop / Shai-Hulud-ის მიწოდების ჯაჭვის შეტევით გატეხეს. Socket-ის ცნობით, მავნე 0.5.144 „შეიცავს ობფუსკირებულ კოდს, რომელიც იპარავს ავტორიზაციის მონაცემებს, გაიტანს საიდუმლოებებს, ამყარებს წვდომას და ასრულებს დისტანციურ კოდს.“ ვერსია npm-ის რეგისტრიდან ამოღებულია.
როგორ მოხდა გატეხვა
ანალიზით, გატეხილი გამოშვება შეიცავს preinstall hook-ს, რომელიც JavaScript ფაილს (package/lib/setup.mjs) უშვებს; ობფუსკირებული ჩამტვირთავი Bun-ით რთავს მთავარ ავტორიზაციის მონაცემების მპარავ, თვითგავრცელებად ჭიას (package/lib/Math_Symbol.js). ქურდი იპარავს ლოკალური ფაილებიდან, CI-დან, Kubernetes-იდან და Vault-იდან. ის ასევე აყენებს HackBrowserData-ს, გაიტანს მოპარულს, რჩება ჰოსტზე და უშვებს დისტანციურ კოდს.
Socket-ის გაფრთხილებით, რისკი ერთ API გასაღებს სცდება. „ნებისმიერი საიდუმლო, რომელზეც პროცესს წვდომა აქვს, შეიძლება გამჟღავნდეს, პერსისტენტულობა კი დამოკიდებულების წაშლის შემდეგაც უნარჩუნებს თავდამსხმელს წვდომას.“
სამიზნე მონაცემები და გავრცელება
მავნე კოდი იპარავს npm და GitHub ტოკენებს, AWS-ის ავტორიზაციასა და საიდუმლოებებს, HashiCorp Vault-ის მონაცემებს, Kubernetes-ის წვდომებს, SSH გასაღებებს, .env ფაილებს, კრიპტოვალუტის საფულეებს, მესენჯერების მონაცემებს და Anthropic Claude-თან, Cursor-თან, Kiro-სთან, Windsurf-სა და Zed-თან დაკავშირებულ კონფიგურაციებსა და MCP ფაილებს.
გავრცელებისთვის ჭია ამოწმებს დაზარალებულის სახელზე გამოქვეყნებულ პაკეტებს, ქმნის Sigstore provenance-ს და თავიდან აქვეყნებს გატეხილ ვერსიებს. ყალბი Copilot/Dependabot workflow მიუთითებს, რომ GitHub Actions workflow-ებსაც რგავს. command-and-control endpoint-ს (iseekaigogo[.]com) Ethereum-ის კონტრაქტით წყვეტს, GitHub კი სარეზერვო არხად იყენებს დაშიფრული მონაცემების საჯარო რეპოზიტორში განსათავსებლად აღწერით „Shai-Hulud: Here We Go Again.“
„მძევალი ტოკენის“ მექანიზმი
„მძევალი ტოკენის“ კომპონენტი PowerShell-ის მონიტორით მოპარული GitHub ტოკენით ამოწმებს api.github.com/user-ს. თუ მსხვერპლი ტოკენს გააუქმებს, მონიტორი Invoke-Expression-ით უშვებს თავდამსხმელის handler-ს, რაც შესაძლოა დესტრუქციული რუტინა იყოს, Shai-Hulud-ის ადრინდელი ტალღების მსგავსად.
ქრონოლოგია და რეაგირება
StepSecurity-ის ცნობით, მავნე ფაილები tensorlakeai/tensorlake-ის main branch-ში მეინტეინერის სახელით შეიტანეს, შემდეგ იმავე რეპოზიტორიდან გამოუშვეს. პირველი commit 2026 წლის 7 ოქტომბერს, 01:20 UTC-ზე მოხდა. ერთი დღის შემდეგ release workflow-მ 0.5.144 npm-ზე გამოაქვეყნა.
StepSecurity-ის Ashish Kurmi-მ აღნიშნა, რომ მავნე კოდი წვდომად რეპოზიტორიებში .claude/settings.json და .vscode/tasks.json ფაილებს წერს, ამიტომ Claude Code-ში ან VS Code-ში პროექტის გახსნისას კვლავ ეშვება.
ChainDrop პირველად 2026 წლის აგვისტოში დაფიქსირდა, როცა ასობით npm პაკეტი, მათ შორის Keyv და Cacheable, Mini Shai-Hulud-ის ვარიანტს შეიცავდა; ის ობფუსკირებული Bun-ის JavaScript payload-ით ვრცელდებოდა. ბოლო შემთხვევა მიწოდების ჯაჭვის შეტევას AI აგენტების ინფრასტრუქტურაზე ავრცელებს და აჩვენებს, რომ საფრთხის აქტორები სულ უფრო ხშირად AI ხელსაწყოებსა და სერვისებს ირჩევენ.
მავნე ვერსიის დამაყენებელ მომხმარებლებს ურჩევენ, დაუყოვნებლივ წაშალონ ის და შეცვალონ ავტორიზაციის მონაცემები.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.