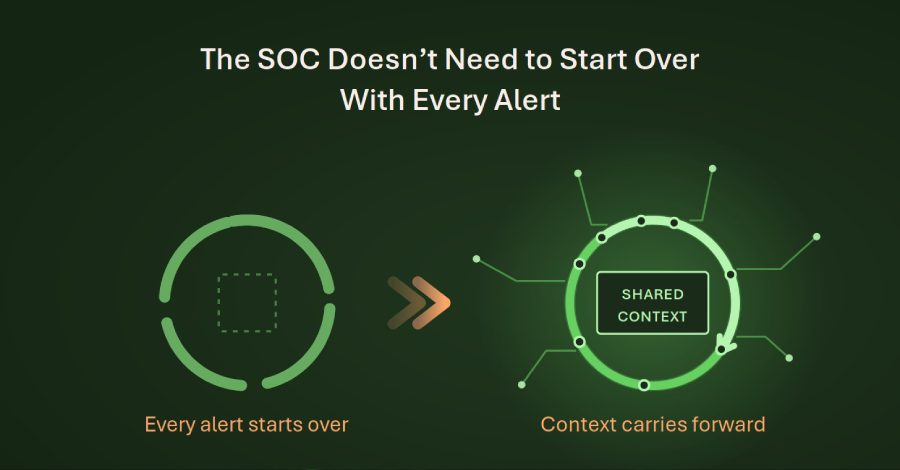
AI-მა ჩავარდნილი შეტევის გამეორება გააიაფა, SOC კი ყოველ გადაცემაზე კონტექსტს კარგავს
AI-მა ჩავარდნილი შეტევის გამეორება წუთების საქმედ აქცია, ამიტომ მთავარი ტვირთი SOC-ზე გადადის: საფრთხის დაზვერვიდან რემედიაციამდე ხუთ გადაცემაზე კონტექსტი იკარგება და თითოეულმა გუნდმა ინციდენტი თავიდან უნდა ააწყოს.
უსაფრთხოების ხელმძღვანელები კამათობენ, AI შეტევების ახალ კლასს შექმნის თუ არა, თუმცა უფრო ახლო ცვლილება ჩუმია: AI-მა ჩავარდნილი შეტევის გამეორება გააიაფა. დაბალი უფლებების ღრუბლოვან ანგარიშზე ესკალაციაზე ჩავარდნილი თავდამსხმელი საათებს კარგავდა დოკუმენტაციასა და სკრიპტზე, მოდელის ჩართვით კი ახალი გზა წუთებში მოწმდება.
რას აჩვენებს საფრთხეების ანგარიშები
Google-ის საფრთხის დაზვერვის ჯგუფმა (GTIG) 2025 წლის დასაწყისში დააფიქსირა, რომ სახელმწიფოსთან დაკავშირებული აქტორები გენერატიულ AI-ს პროდუქტიულობისთვის იყენებდნენ, წლის ბოლოს კი მავნე პროგრამები მუშაობისას მოდელს ეკითხებოდნენ და Anthropic-მა AI-ზე დამოკიდებული გამოძალვის ოპერაცია შეაჩერა. 2026 წლის მაისში, GTIG-მა განაცხადა, რომ კიბერდამნაშავეებმა ღია კოდის ადმინისტრირების ხელსაწყოში ორფაქტორიანი ავტორიზაციის გვერდის ავლა იპოვეს და მუშა ექსპლოიტები ააწყვეს, და დიდი დარწმუნებით შეაფასა, რომ AI მოდელი აღმოჩენასაც და შემუშავებასაც ეხმარებოდა. ეს დახმარების შეფასებაა და არა დადასტურებული გამოყენება, მაგრამ მიმართულება ცხადია: AI თავდამსხმელის სამუშაო პროცესში ზის.
შეტევა ციკლია, დაცვა კი თავიდან იწყებს
სახელმძღვანელოებში შეტევის ციკლი ხაზია: დაზვერვა, წვდომა, ესკალაცია, ზემოქმედება. რეალური თავდამსხმელი ციკლს ატრიალებს: აკვირდება, ვარაუდობს, სცდის, კითხულობს შედეგს და ასწორებს, AI კი ამ ნაბიჯებს შორის დროს ამცირებს.
დაცვაც ასე უნდა ტრიალებდეს, მაგრამ რიგები და გადაცემები მას ყველა სახსარზე წყვეტს: გაფრთხილება პასუხისმგებელის გარეშე რჩება, იდენტობის სურათი სხვა კონსოლშია, ტელემეტრიის ხარვეზი დავალების რიგში ხვდება. გაფრთხილება წუთებში შეიძლება დადასტურდეს და შემდეგ საათები დაიხარჯოს მის აღდგენაზე; ეს შუალედი გადაწყვეტილების დაგვიანებაა.
ხუთი ფუნქცია, ხუთი დანაკარგიანი გადაცემა
სამუშაო ხუთ ფუნქციად აღიწერება: საფრთხის დაზვერვა, საფრთხის ძიება, დეტექციის ინჟინერია, გამოძიება და რემედიაცია. პრობლემა იშვიათად თავად ფუნქციებია: ყოველი გადაცემა ცოდნას ინდიკატორამდე, გაფრთხილებამდე ან ბილეთამდე ამოკლებს და ნაწილი იკარგება.
გადაცემას ხუთი რამ უნდა გადაჰყვეს: იდენტობა, მტკიცებულებები და წყაროები, წამყვანი ჰიპოთეზა და დარწმუნების დონე, ტელემეტრიის საკმარისობა და გადაწყვეტილების მფლობელობა. პირველის დაკარგვისას ორი გუნდი ერთსა და იმავე მომხმარებელს სხვადასხვა სახელით იძიებს, უკანასკნელის დაკარგვისას კი სწორი რეკომენდაცია რიგში რჩება, სანამ ინციდენტი დროში იწელება.
რას იმახსოვრებს მდგომარეობის მქონე SOC
გამოსავალი არქიტექტურულია: SOC უნდა გახდეს მდგომარეობის მქონე. მტკიცებულებები და კეისების ისტორია წლების განმავლობაში ინახება, მაგრამ მათ გარშემო მსჯელობა და შეზღუდვები იმაზე, თუ ვის შეეძლო მოქმედება, გადაცემისას იშვიათად რჩება. საერთო ოპერაციული მეხსიერება ხუთ ტიპის მდგომარეობას მოიცავს: გარემო, მტკიცებულებები, გადაწყვეტილება, კონტროლი და სწავლა; მათ SIEM, EDR და იდენტობის პლატფორმა ერთად კითხულობს.
ყველაზე რთული დისციპლინა „უცნობის“ ლეგიტიმურ პასუხად მიჩნევაა. როცა ენდპოინტის ტელემეტრია არ არსებობს, სუსტი სისტემა წერს, რომ მავნე პროცესის აქტივობა არ დაფიქსირდა; მდგომარეობის მქონე სისტემა აღრიცხავს, რომ ენდპოინტი ვერ შემოწმდა, და ხარვეზს მოწყობილობების მართვაზე პასუხისმგებელ გუნდს გადასცემს. NIST-ის განახლებული რეკომენდაციები იმავე მიმართულებას გვიჩვენებს.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.