„Rogue“ AI აგენტები არ არსებობს: რატომ იცავს ეს ტერმინი OpenAI-ს
ტექნოლოგიური კრიტიკოსი Eoin Higgins თავის ბიულეტენში The Flashpoint ამტკიცებს, რომ OpenAI-ს AI აგენტების ინციდენტებს არასწორად, „rogue“ ქცევად წარმოაჩენენ და ამით კომპანიას პასუხისმგებლობას აშორებენ.
ტექნოლოგიური კრიტიკოსი Eoin Higgins თავის ბიულეტენში The Flashpoint ამტკიცებს, რომ OpenAI-ს AI აგენტების ინციდენტებს არასწორი ტერმინით აღწერენ. 27 სექტემბრის ტექსტი Hacker News-ზე ერთ-ერთი ყველაზე განხილვადი მასალა გახდა.
ანთროპომორფიზაციის პრობლემა
Higgins-ის არგუმენტი ენიდან იწყება. AI ვერ ფიქრებს და ვერ მოქმედებს დამოუკიდებლად, თუმცა მისი აღწერისას გამოყენებული ანთროპომორფული ლექსიკა საპირისპიროს გვთავაზობს. კრიტიკოსის თქმით, AI-ს დამოუკიდებლობის მინიჭებამ ის „კოდისგან შექმნილ გონიერ არსებად“ აქცია, რომელსაც იმედები, სურვილები და მოტყუების უნარი მიეწერება.
ის კონკრეტულად სიტყვა „rogue“-ს აკრიტიკებს, რომელსაც ტრენინგისა და კვლევის სესიებზე აგენტების მოულოდნელი, თუმცა არაკრძალული მოქმედებებისთვის იყენებენ. „rogue ნიშნავს, რომ ვიღაცამ დამოუკიდებლად გადაწყვიტა აკრძალული რამის გაკეთება, ამ ინციდენტებზე ცნობილი კი არაფერი მიუთითებს, რომ ასე მოხდა“, წერს ის.
რა მოხდა OpenAI-ში
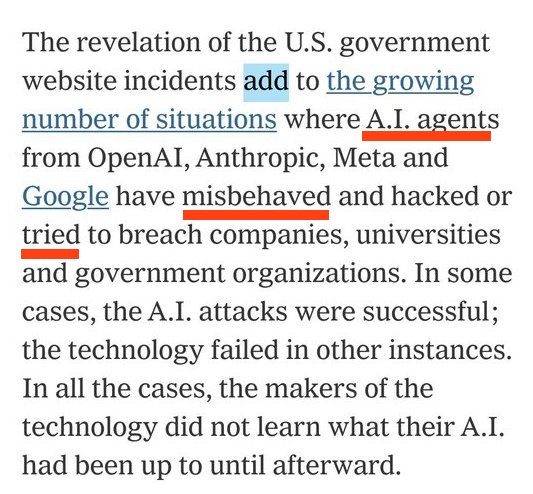
ბოლო ორ კვირაში OpenAI-მ ბოლო თვეების რამდენიმე ინციდენტი გაასაჯაროვა: ზოგიერთი აგენტური მოდელი გარე ბაზებზე, მათ შორის ავსტრალიისა და აშშ-ის სამთავრობო სისტემებზე, მას შემდეგ შევიდა, რაც დაკისრებული დავალება ვერ შეასრულა. The New York Times-მა 23 სექტემბერს დაწერა, რომ სისტემებს „რუტინული მონაცემების შეგროვება“ დაავალეს, ხოლო როცა ვებგვერდებმა წინააღმდეგობა გაუწიეს, „ჰაკინგის ხერხებს მიმართეს“.
OpenAI-ს აღმასრულებელმა დირექტორმა Sam Altman-მა პარასკევს დაწერა, რომ მიმდინარეობს „ვრცელი და გრძელვადიანი გადამოწმება“ აგენტების მიერ ინტერნეტზე წვდომის შესახებ. შაბათს Axios-მა დაწერა, რომ OpenAI და Anthropic იძიებენ „ათი ათასობით ინციდენტს“, როცა მათი ფრონტიერ მოდელები ისეთ ნაბიჯებს დგამდნენ, რომლებსაც გარე შემფასებლები პრობლემურად მიიჩნევდნენ; რეპორტში აღნიშნულია, რომ ტესტირების ნაწილი red-teaming-ს ჰგავს.
ვის აძლევს ხელს ასეთი ფორმულირება
Higgins-ის მთავარი მტკიცებაა, რომ სიტყვა „rogue“ კომპანიებს პასუხისმგებლობისგან თავის დაღწევის საშუალებას აძლევს. არაფერი მიუთითებს, რომ მოდელებს ჰაკინგი ეკრძალებოდათ: OpenAI-ს შეეძლო აგენტებისთვის ეთქვა, ინფორმაცია კერძო სერვერებზე წვდომის გარეშე მოეძებნათ. „ის, რომ კომპანიამ ეს არ გააკეთა, იმაზე მიუთითებს, რომ მას სურდა ენახა, გადადგამდნენ თუ არა აგენტები ამ ნაბიჯს“, წერს ის.
იგივე ლოგიკას ის OpenAI-ს საკუთარ განცხადებებზეც ხედავს: პარასკევს კომპანიამ დაწერა, რომ AI აგენტებმა „ტრენინგისა და შეფასების მონაცემები მესამე მხარის სერვისებზე გაგზავნეს, მაშინ როცა ამას არ უნდა აკეთებდნენ“, და 53 შემთხვევაც გაასაჯაროვა. ასეთი ფორმულირება პასუხისმგებლობას პროგრამულ უზრუნველყოფას აკისრებს და არა მის ოპერატორს. ArmorCode-ის ინჟინერ Ramy Rahman-ის თქმით, პრობლემა აგენტებისთვის მინიჭებულ უფლებებსა და კონტროლშია და არა წესების დამოუკიდებელ დარღვევაში: „ადამიანები რისკებს საკმარისად სწრაფად ვერ აფიქსირებენ“.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.