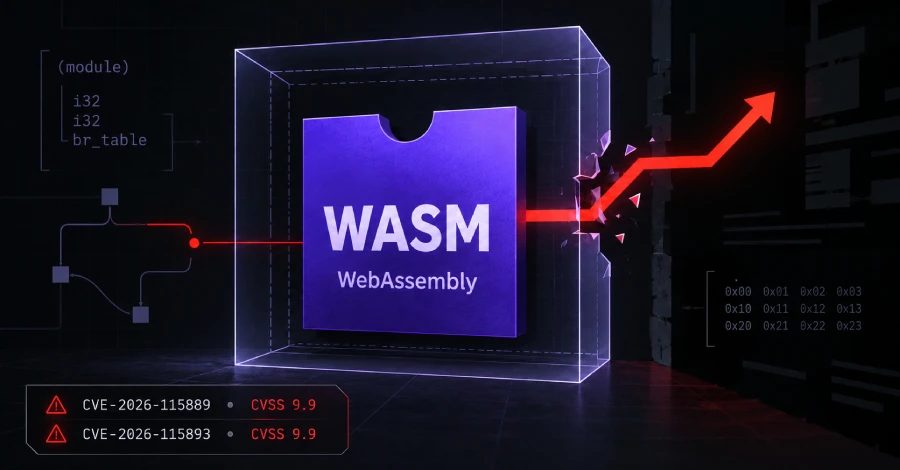
Wasmtime-ის ორი კრიტიკული ხარვეზი შეიძლება მავნე WebAssembly მოდულებს სენდბოქსებიდან გაქცევის საშუალება მისცეს
Wasmtime-ის მენტენერები ამბობენ, რომ Cranelift-ის ორი კრიტიკული ხარვეზი შეიძლება მავნე WebAssembly მოდულებს სენდბოქსის შეზღუდვებისგან თავის დაღწევის საშუალება მისცეს. გამოსწორებული ვერსიები 19 და 20 ოქტომბერს გამოვიდა, თავდასხმები არ დაფიქსირებულა.
პროექტის მომვლელების თქმით, Wasmtime-ში, WebAssembly-ის რანთაიმში, რომლის ჩაშენებაც სხვა პროგრამულ უზრუნველყოფაშია შესაძლებელი, ორი კრიტიკული ხარვეზი შესაძლოა მავნე WebAssembly-ის მოდულს საშუალება მისცეს გაექცეს თავის სენდბოქსს. თავდამსხმელს ჯერ დასჭირდებოდა მოწყვლადი ბილდი, რათა შეძლოს მის მიერ კონტროლირებადი მოდულის კომპილაცია, და ერთი ხარვეზი მხოლოდ ARM64-ის სისტემებს ეხება. გამოსწორებული ვერსიები 19 და 20 ოქტომბერს გამოვიდა, და მომვლელებს არცერთი თავდასხმის შესახებ არ შეუტყობინებიათ.
რაზე მოქმედებს
ორივე ხარვეზი Cranelift-შია, კომპილატორში, რომელსაც Wasmtime-ი ნაგულისხმევად იყენებს. CVE-2026-115889 ყველა პროცესორის არქიტექტურაზე მოქმედებს, ხოლო CVE-2026-115893 მხოლოდ ARM64-ზე, რომელსაც aarch64-საც უწოდებენ. Bytecode Alliance-მა თითოეულ ხარვეზს CVSS-ის სკალით 10-დან 9.9 ქულა მისცა. რისკი ყველაზე მაღალია იმ სერვისებისთვის, რომლებიც სხვა ადამიანების მიერ დაწერილ მოდულებს კომპილირებენ; Fastly-ის თქმით, მისი Compute პლატფორმა მომხმარებლის კოდს Wasmtime-ის გამოყენებით უშვებს. გაფრთხილებებში არ არის დასახელებული დაზარალებული სერვისები და არ არის მითითებული, რაზე შეეძლებოდა თავდამსხმელს წვდომა გაქცევის შემდეგ. არც ერთი ხარვეზი არ იყო CISA-ის Known Exploited Vulnerabilities კატალოგში 26 ოქტომბრის მდგომარეობით.
ვერსიის შესწორებები
გამოსწორებული გამოშვებებია 36.0.19, 48.0.7, 49.0.4 და 50.0.0. 36.0.19-მდე შექმნილი ბილდები, 37.0.0-დან 42.x-მდე ვერსიები, ARM64-ზე 43.0.0-დან 47.x-მდე, 48.0.0-დან 48.0.6-მდე და 49.0.0-დან 49.0.3-მდე ვერსიები განახლებას საჭიროებენ. მხარდაუჭერელ ხაზებზე მყოფი ჰოსტები უნდა გადავიდნენ მხარდაჭერილ გამოშვებაზე. მხარდაჭერილია მხოლოდ 36, 48, 49 და 50 გამოშვების ხაზები; 24.x LTS ხაზის მხარდაჭერა 2026 წლის 20 აგვისტოს დასრულდა და მას გამოსწორება არ მიუღია. ARM64-ზე მყოფ ჰოსტებზე, რომლებიც აპრილში განახლდნენ ადრე მომხდარი Cranelift-ის სენდბოქსიდან გაქცევის გამოსასწორებლად, კვლავ მოქმედებს CVE-2026-115893.
როგორ მუშაობს ხარვეზები
CVE-2026-115889 გამომდინარეობს იქიდან, რომ Cranelift-მა 43-ე ვერსიამდე მნიშვნელობის თვალთვალის ნომრები 24-ბიტიან ველებში ინახა. გამოშვების ბილდებში მის ველზე ძალიან დიდი რიცხვი გადაიჭარბა შეცდომის გარეშე, ამიტომ Cranelift-ს შეეძლო არასწორ მნიშვნელობაზე მიეთითებინა და არასწორი მანქანური კოდი გამოემუშავებინა. ძალიან დიდ ან სპეციალურად შექმნილ WebAssembly-ის ფუნქციას შეუძლია ამის გამოყენებით აიძულოს ტიპების არევა და სენდბოქსიდან თავი დააღწიოს. Wasmtime-ის მთავარმა განვითარების ხაზმა ველები 32 ბიტამდე გააფართოვა 43.0.0 ვერსიაში 20 მარტს, ხოლო 36.x LTS ხაზმა იგივე ცვლილება 19 ოქტომბერს მიიღო. CVE-2026-115893 ეხება br_table-ს ARM64-ზე. დიაპაზონს გარეთ მყოფი ინდექსები ნაგულისხმევ სამიზნეზე იგზავნებოდნენ განშტოებით, რომელსაც დაახლოებით 1 MiB-ის მიღწევა შეუძლია, ამიტომ br_table, დაახლოებით 256,000-ზე მეტი სამიზნით, ნახტომების ცხრილს ზედმეტად დიდს ხდიდა და განშტოება ჩუმად არასწორ ადგილზე მიუთითებდა. ხარვეზი არსებობდა მას შემდეგ, რაც Wasmtime-მა პირველად მხარი დაუჭირა ARM64-ს 2020 წელს. გამოსწორება დიაპაზონს გარეთ მყოფ ინდექსებს ნახტომების ცხრილის მეშვეობით აგზავნის და უარს ამბობს br_table-ის კომპილაციაზე, რომელსაც 65,520-ზე მეტი სამიზნე აქვს.
სხვა დეტალები
Wasmtime-ი შეიძლება სხვა პროგრამებში ჩაშენდეს ბიბლიოთეკის სახით, ამიტომ ბრძანების ხაზის ხელსაწყოს განახლება მათ არ გამოასწორებს; ყოველი პროგრამა, რომელიც Wasmtime-ს მოიცავს, ხელახლა უნდა აშენდეს გამოსწორებული ვერსიით. არცერთ უსაფრთხოების ცნობაში არ არის მითითებული გვერდის ავლის ხერხი. ორივე ხარვეზი RustSec-ში მოცემულია როგორც RUSTSEC-2026-0380 და RUSTSEC-2026-0379. 26 ოქტომბრის მდგომარეობით, GitHub-ის უსაფრთხოების ცნობების მონაცემთა ბაზაში იყო შემოწმებული ჩანაწერი CVE-2026-115889-ისთვის, მაგრამ არა CVE-2026-115893-ისთვის, ხოლო GitHub-ი ამბობს, რომ მხოლოდ შემოწმებული ჩანაწერები იწვევს Dependabot-ის გაფრთხილებებს. Spin-ი 21 ოქტომბერს 4.2.4 ვერსიაში Wasmtime 50.0.0-ზე გადავიდა.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.