Cloudflare-მა შიდა ინსტრუმენტი CryptoLabe შექმნა კოდში კრიპტოგრაფიის მოსაძებნად
Cloudflare-მა შიდა ინსტრუმენტი CryptoLabe გამოაქვეყნა, რომელიც AI-ის დახმარებით კოდში კლასიკური კრიპტოგრაფიის გამოყენებას პოულობს და 2029 წლისთვის დაგეგმილ პოსტკვანტურ გადასვლას აფერხებელ ბარიერებს ავლენს.
Cloudflare-მა შიდა ინსტრუმენტ CryptoLabe-ის დეტალები გამოაქვეყნა. ის დიდი ენობრივი მოდელებით ეძებს კრიპტოგრაფიის ყველა გამოყენებას კომპანიის კოდში, სანამ 2029 წლისთვის სრულ პოსტკვანტურ მზადყოფნას მიაღწევს. სახელი ზღვაოსნის ასტროლაბიიდან მოდის.
პრობლემის მასშტაბი
Cloudflare-ის პროდუქტების უმეტესობა ერთ კოდის საცავშია, თუმცა კოდი ბევრ რეპოზიტორიაშია გაფანტული და კრიპტოგრაფია თავისთავად არ იჩენს თავს: ის იმალება იმპორტირებულ ბიბლიოთეკებში და პროტოკოლის ნაგულისხმევ პარამეტრებში, TLS 1.3-ის მსმენელი კლასიკურ X25519-ს ირჩევს ჰიბრიდული X25519MLKEM768-ის ნაცვლად. შაბლონების ძებნა საკმარისი არ არის: RSA-ს ან X25519-ის მოძიება ზედმეტს ითვლის, ნაკლებს გამოტოვებს და ვერ გვეტყვის, როგორ გამოიყენება გასაღები.
როგორ მუშაობს CryptoLabe
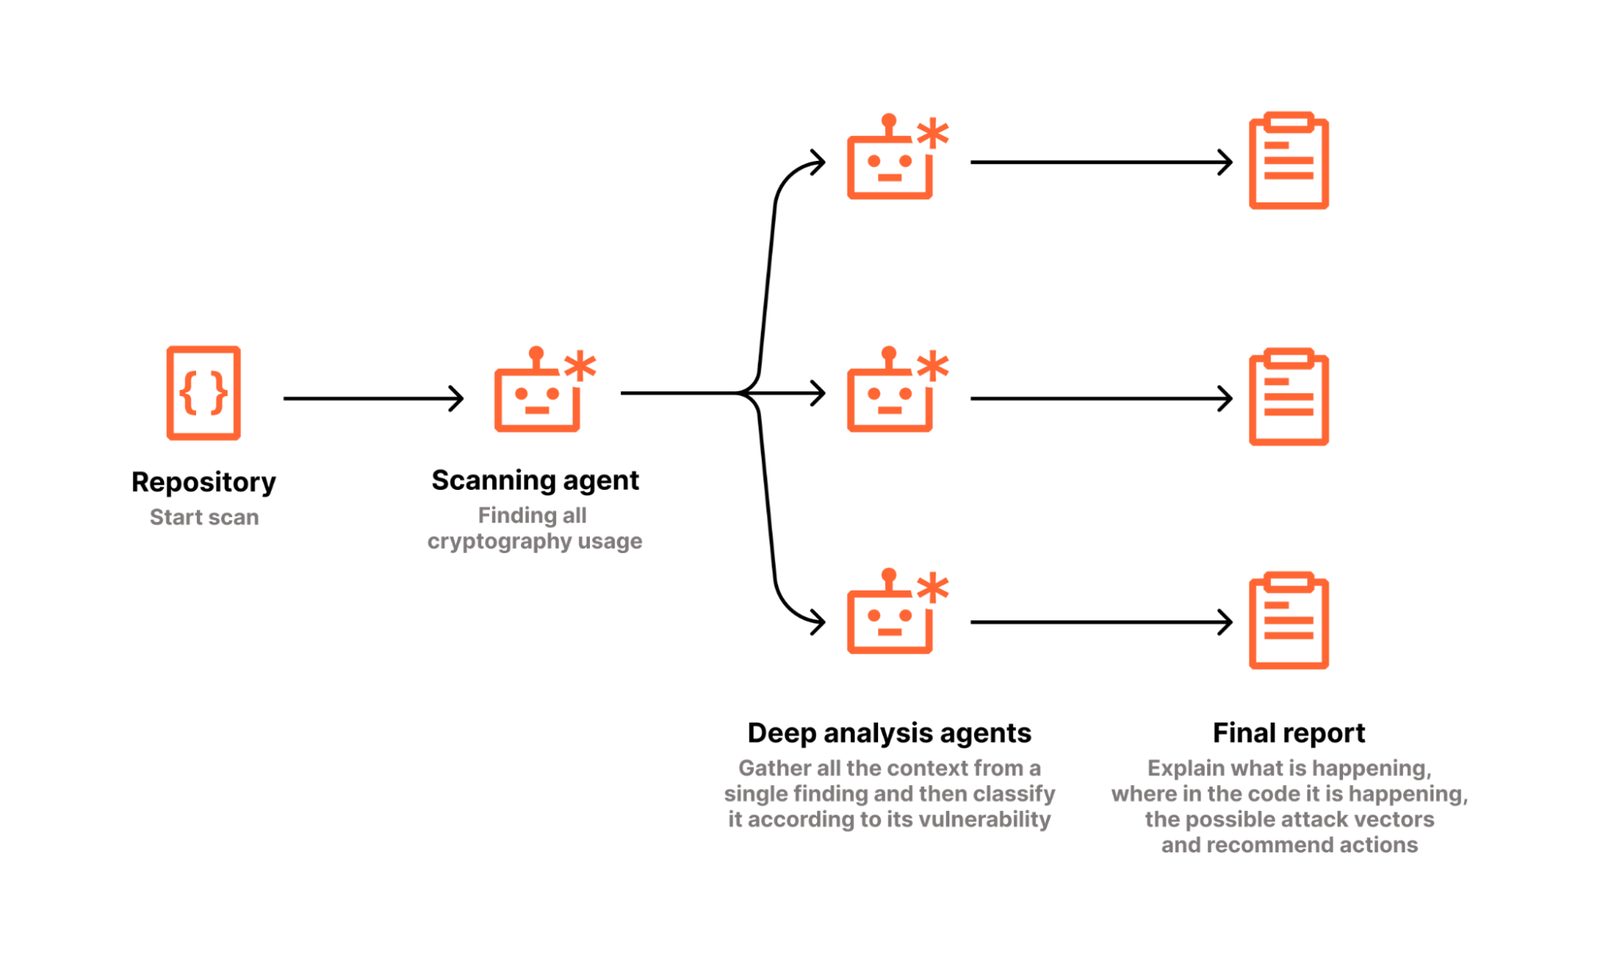
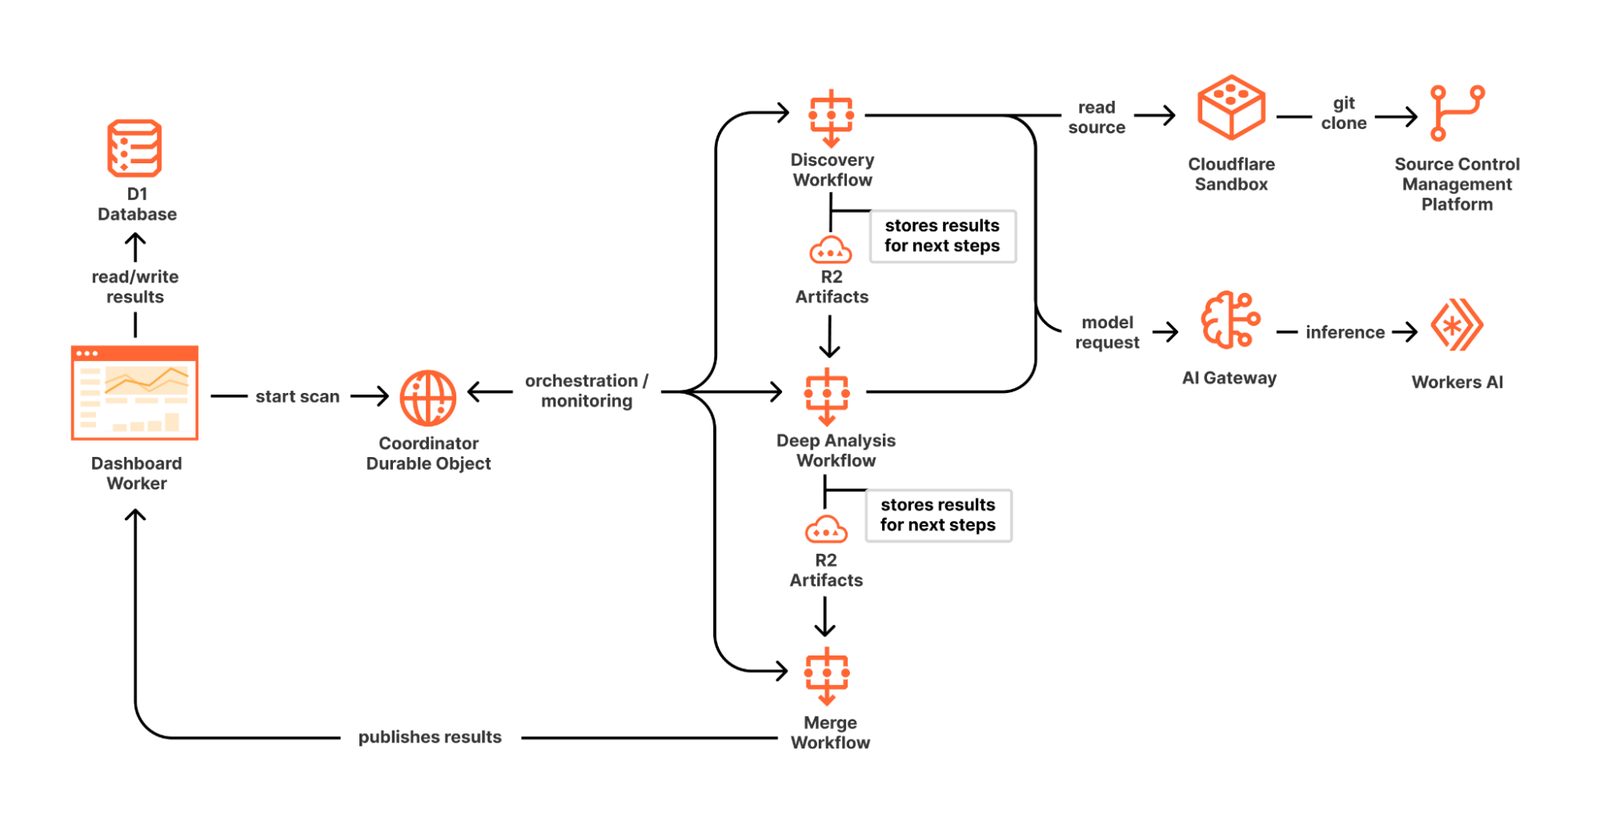
„აღმოჩენის“ ეტაპი რეპოზიტორიას არკვევს და კოდსა და კონფიგურაციაში ეძებს გასაღების შეთანხმებას, ხელმოწერებს, საჯარო გასაღების შიფრაციას, ტოკენებსა და ტექნიკური უსაფრთხოების მოდულის ინტეგრაციებს, და „ნედლ დაკვირვებებს“ აწარმოებს. ანალიზის ეტაპი თითოეულ დასკვნას ამოწმებს და ახარისხებს: კლასიკური შიფრაცია, ხელმოწერა, ტოკენი, PQ-მზა ჰიბრიდული გასაღების შეთანხმება ან PQ-მზა. როცა მტკიცებულება ცოტაა, მოდელი პასუხობს „უცნობია“ და არ ვარაუდობს. ინსტრუმენტი ორ Worker-ზე და D1 ბაზაზე მუშაობს, სკანირებას Cloudflare Workflows წარმართავს.
წინაპირობები და რთული შემთხვევები
CryptoLabe დასკვნებს „წინაპირობის“ მიხედვით აჯგუფებს, ანუ იმას, რასაც ერთი პროდუქტის გუნდი მარტო ვერ აგვარებს. ნაჩვენებია ექვსი დასკვნა, რომლებიც პოსტკვანტურ SAML-ზეა დამოკიდებული, ერთიანი შესვლის პროტოკოლზე. ცალკე პრომპტი „რთულ შემთხვევებს“ ეძებს: მორგებულ პროტოკოლებს, ზომით შეზღუდულ ველებში ხელმოწერებს და იმ მხარეებს, რომლებსაც პოსტკვანტური მხარდაჭერა ჯერ არ აქვთ. ერთი მაგალითი HTTP header-ში გატანილი სერტიფიკატია: პოსტკვანტური სერტიფიკატები უფრო დიდია და ფიქსირებულ ზომაზე დაფუძნებული კოდი შეიძლება გატყდეს.
რა უნდა გააკეთონ სხვა გუნდებმა
Cloudflare-ის თქმით, ორგანიზაციების უმეტესობას არ სჭირდება ყველა კრიპტოგრაფიული ოპერაციის ინვენტარიზაცია და ამჟამად ამას რესურსების ფლანგვას უწოდებს. კომპანია გვთავაზობს, დაიწყო ერთი მნიშვნელოვანი სისტემის რეპოზიტორიით, შედეგები მფლობელ გუნდთან გადაამოწმო, შემდეგ კი დაალაგო, რისი გაკეთება შეიძლება ახლა და რა რჩება დაბლოკილი. შერჩეული პრომპტები GitHub-ზე გამოქვეყნდა. Cloudflare-მა X25519MLKEM768 2022 წელს დანერგა, სტანდარტის დასრულებამდე.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.