Ledger-ის საფულეებში აღმოჩენილი იმპლანტები ავტორიზებულ გამყიდველებზე გავრცელდა ევროპასა და აზიაში
Ledger-ის კრიპტო საფულეებში ჩადგმულმა ჰარდვერულმა იმპლანტებმა, რომლებიც გერმანიასა და სამხრეთ-აღმოსავლეთ აზიაში ავტორიზებულმა გამყიდველებმა გაყიდეს, დაახლოებით 102 მილიონი დოლარის ქურდობა გამოიწვია 315-მდე ანგარიშიდან.
იმპლანტები აღმოჩენილია ავტორიზებული გამყიდველების მიერ გაყიდულ საფულეებში
გერმანიასა და სამხრეთ-აღმოსავლეთ აზიაში ავტორიზებული გამყიდველების მიერ გაყიდულ Ledger-ის კრიპტო საფულეებში აღმოჩენილი ჰარდვერული იმპლანტები დაახლოებით 102 მილიონი დოლარის კრიპტოვალუტის ქურდობას უკავშირდება. ბლოკჩეინის კვლევითი კომპანია Bitquery-ის ცნობით, კრიპტოვალუტა მოიპარეს დაახლოებით 315 ანგარიშიდან, რომლებიც დაკავშირებულია მალაიზიაში დაფუძნებული Ledger-ის ავტორიზებული რესელერის CryptoBilis-ის მიერ გაყიდულ კომპრომეტირებულ მოწყობილობებთან. მოპარულ თანხებში შედის Bitcoin-ი, Ethereum-ი, Tron-ი და სხვა კრიპტოვალუტები.
Ledger-ის მოწყობილობის მფლობელი გერმანიაში, რომელიც იოჰანესის სახელით არის ცნობილი, ამბობს, რომ აგვისტოში MediaMarkt-ის მაღაზიაში ნაყიდ Nano X-ის საფულეზე იმპლანტი აღმოაჩინა, ხოლო მეორე იმპლანტი იმავე ქსელიდან შეძენილ სხვა მოწყობილობაზე. MediaMarkt-ი Ledger-ის საფულეების ავტორიზებულ გამყიდველადაა მითითებული ავსტრიაში, გერმანიაში, ესპანეთში და თურქეთში და ათ ევროპულ ქვეყანაში 1000 მაღაზიას მართავს. იოჰანესის თქმით, მაღაზიის თანამშრომელმა უთხრა, რომ მოწყობილობები ახალი იყო და დაბრუნებული პროდუქტები ხელახლა არ იყიდება, არამედ Ledger-ს უბრუნდება.
იმპლანტების განვითარებადი დიზაინი
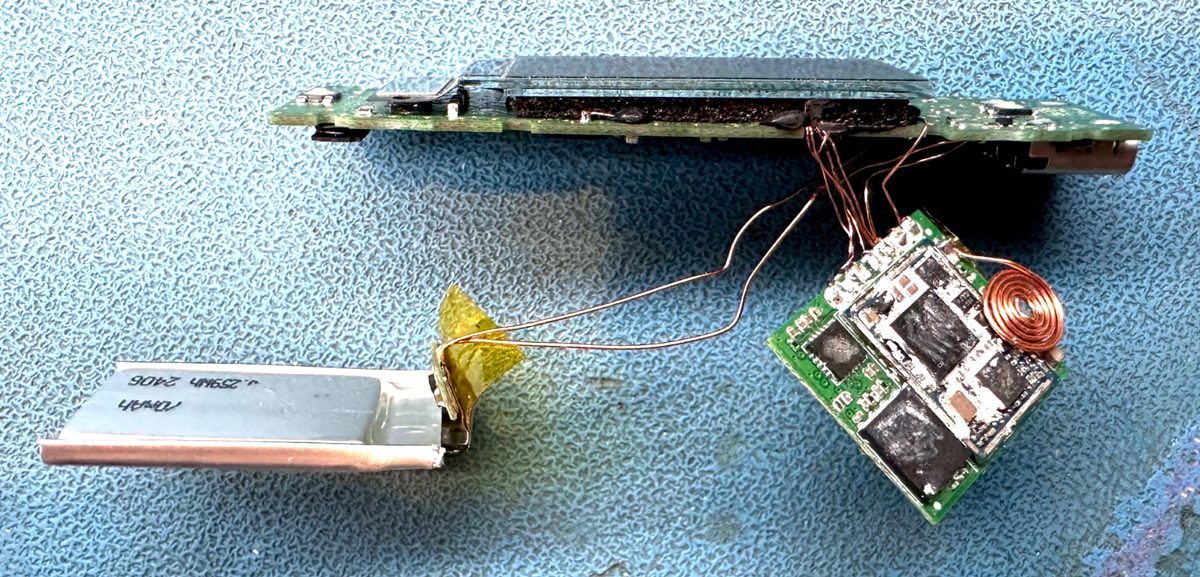
ჰარდვერული ჰაკერი ჯო გრანდი წლის დასაწყისში პირველად აღმოაჩინა იმპლანტები რამდენიმე Nano X-ის საფულეზე და მარტში Ledger-ს აცნობა. იმპლანტები მოიცავდა დამატებით დაფას, ანტენას, LTE მოდულს და eSIM-ს, რომლებიც შექმნილი იყო მოწყობილობის ეკრანზე გამოჩენილი აღდგენის seed ფრაზების ჩასაწერად და ახლომდებარე ფიჭური ანძების მეშვეობით თავდამსხმელებისთვის გადასაცემად. გრანდმა ტაილანდში ონლაინ გამყიდველებისგან კიდევ რვა საფულე იყიდა და აღმოაჩინა, რომ ოთხი მათგანი კომპრომეტირებული იყო.
ჩამონგრეული Bitcoin-ის ბირჟის Mt. Gox-ის ყოფილმა CEO-მ მარკ კარპელესმა მოგვიანებით ორი Ledger-ის საფულე მიიღო და იმპლანტების უფრო მოწინავე ვერსიები აღმოაჩინა. უახლესი თაობა იყენებს შავად დაფარულ, სპეციალურად დამზადებულ მოქნილ წრედს, რომელიც ლეგიტიმურ დაფას ერწყმის, ნაწილების ნომრები ჩამოფხეკილია, ანტენაზე კი აბრეშუმისებრი ბეჭდვით დატანილია იდენტიფიკატორი AC-A2016-NANO-V1.1. კარპელესმა ამ დიზაინს უწოდა დაგეგმვის, რეალური ბიუჯეტის და მასობრივი წარმოების მიზნის მტკიცებულება.
მიწოდების ჯაჭვის პრობლემები და ინდუსტრიის რეაქცია
Ledger-მა ვარაუდი გამოთქვა, რომ იმპლანტები შეიძლება ავტორიზებულმა გამყიდველებმა მიიღონ არალეგიტიმური წყაროებიდან ან გაყიდონ დაბრუნებული, კომპრომეტირებული მოწყობილობები. კომპანიამ ავტორიზებულ გამყიდველებს შეახსენა, რომ პროდუქტები მხოლოდ ავტორიზებული არხებით მოიპოვონ და დაბრუნებული პროდუქტები არასოდეს დააბრუნონ მარაგში. იაპონიაში მოღვაწე უსაფრთხოების მკვლევარმა, რომელმაც ათი კომპრომეტირებული Nano X-ის მოწყობილობა შეამოწმა, აღმოაჩინა იმპლანტების ხუთი განსხვავებული ვერსია და მონაცემთა გადაცემები ჰონგ-კონგში Alibaba-ს მიერ მართულ მონაცემთა ცენტრში განთავსებულ სერვერებამდე მიაკვლია, სადაც ივნისში სულ მცირე 90 ინფიცირებული მოწყობილობა აგზავნიდა seed ფრაზებს.
ასევე არსებობს მტკიცებულება, რომ თავდამსხმელებმა Ledger Flex-ის და Stax-ის მოწყობილობების სამიზნედ არჩევა დაიწყეს. აღმოჩენების საპასუხოდ, კონკურენტმა Trezor-მა გამოაცხადა, რომ პრევენციული ღონისძიების სახით მკვეთრად ამცირებს დამტკიცებული გამყიდველების სიას და აცხადებს, რომ არ არსებობს მტკიცებულება Trezor-ის მოწყობილობების კომპრომეტაციის შესახებ.
წყაროები: zetter-zeroday.com
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.