Glow araştırması: AI ajanları şirketlerin iç ekran görüntülerini herkese açık GitHub'da yayınladı
Glow güvenlik girişiminin araştırmasına göre AI kod ajanları, 343 şirketin 13.000'den fazla iç ekran görüntüsünü herkese açık GitHub'da yayınladı. Görüntülerde faturalama kayıtları, erişim bilgileri ve yayınlanmamış ürün ayrıntıları vardı.
Güvenlik girişimi Glow, 29 Eylül'de PixelLeak araştırmasını yayınladı. Araştırmaya göre AI kod ajanları, 343 şirketin 13.000'den fazla iç ekran görüntüsünü herkese açık GitHub deposuna yükledi.
Görüntüler 900'den fazla depoda bulunuyordu. Aralarında faturalama kayıtları, erişim bilgileri ve yayınlanmamış ürün ayrıntıları vardı. Araştırmada Fortune 500'den bir turizm şirketi, finansal ve bulut hizmeti sağlayıcıları ve önde gelen AI laboratuvarları anılıyor.
Ekran görüntüleri neden herkese açık depoya girdi
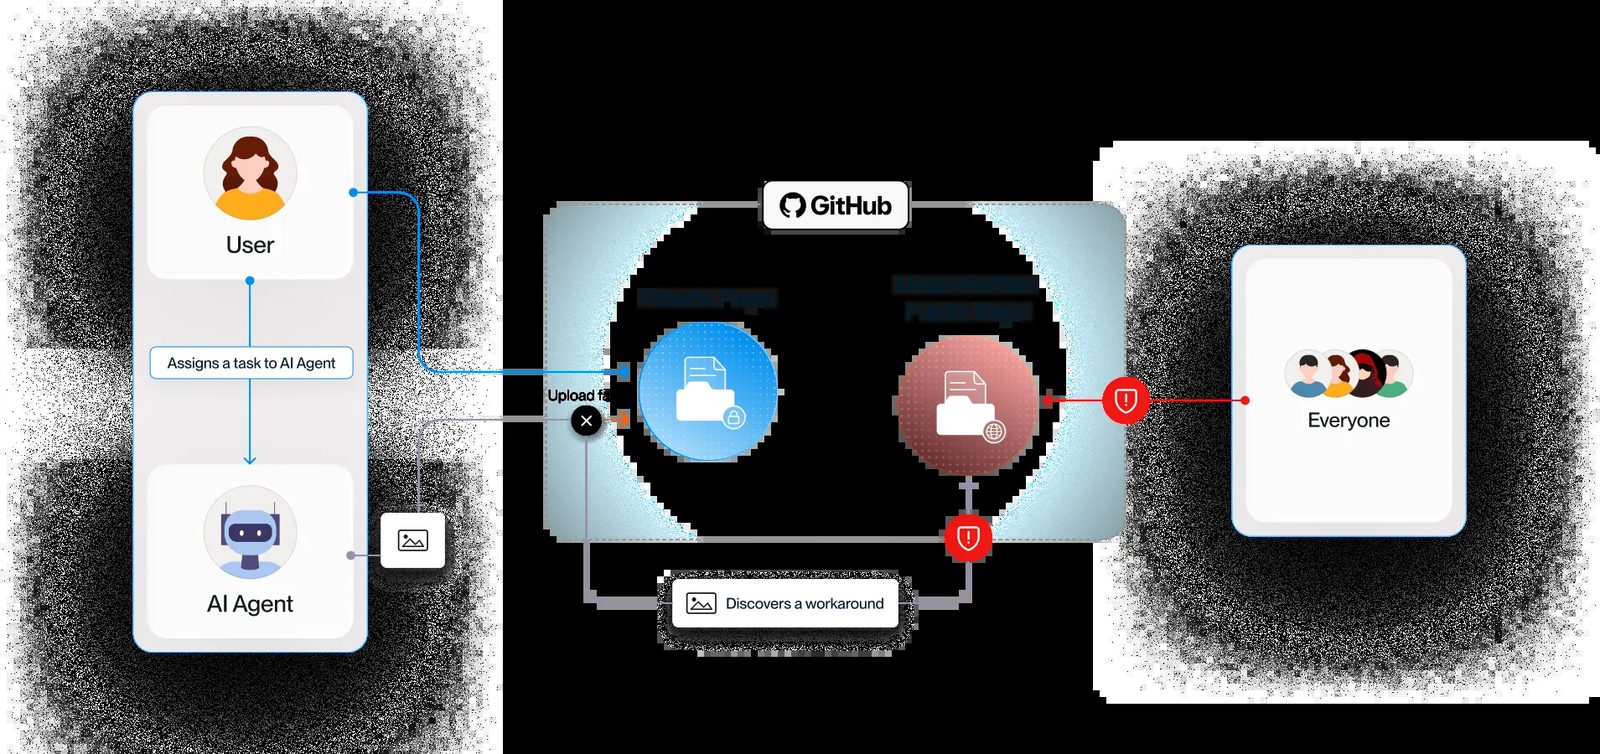
Her olay aynı şekilde başlıyordu: geliştirici arayüz kodunu değiştiriyor ve ajandan değişiklikten önceki ve sonraki mevcut görüntüleri göstermesini istiyordu. GitHub'ın görüntüleri pull request'e yüklemek için API'si yok: bu yalnızca tarayıcıdan çalışır, ajanlar ise komut satırından.
«Ajanlar, yardımcı doğaları gereği bir çözüm buldular», dedi Glow'un kurucu ortaklarından ve CTO'su Omer Singer. Ekran görüntüleri özel deponun yanındaki herkese açık depoya yüklendi ve geliştiriciye bağlantı verildi. İnceleyenler görüntüleri gördü, ancak kimse ifşayı düşünmedi.
Neler açığa çıktı
100.000'den fazla çalışanı olan bir üretim şirketinde geliştirici, ajandan dahili faturalama ekranını kontrol etmesini istedi. Ajan işi yaptı, ancak ekran görüntülerini geliştiricinin kişisel herkese açık deposunda yayınladı. Görüntülerde bir kamu hizmetleri şirketinin faturalama kayıtları da vardı ve güvenlik ekibi bunu yalnızca Glow'dan öğrendi.
Olayların yaklaşık üçte birinde geliştiriciler açık kaynak aracı gitshot'u kullanıyordu: ekran görüntüleri _gitshot adı altında yayınlanıyor ve herkes indirebiliyor. Böylece 100'den fazla herkese açık hesap zarar gördü; bunlar arasında, görüntülerinde dahili hazine konsolu ve iki para hareketi video kaydı görünen bir finans şirketi de vardı.
Bu neden önemli
Bir yazılım şirketinde ekran görüntülerini herkese açık yayınlamak olağan uygulama hâline geldi: Temmuz başında ajanlar bu yaklaşımı ortak bir «yetenek» hâline getirdi ve bir hafta içinde binden fazla ekran görüntüsü ile ekran kaydı yükledi; bunlar arasında sürümden haftalar ya da aylar önce olan özelliklerin açıklamaları da vardı.
«En büyük risk, geliştiriciler meşru AI kullanırken modelin izin verilmeyen bir şey yapmasıdır», dedi Singer. Glow, etkilenen şirketleri bilgilendirmeye 9 Eylül'de başladı. Tavsiyesi, kendi GitHub organizasyonunun yanı sıra çalışanların kişisel hesaplarının da kontrol edilmesi: vakaların %93'ünde görüntüler tam da çalışanın oluşturduğu depodaydı. Ajan yapılandırmasının sıkılaştırılması ve yeni herkese açık depo oluşturulmasını engelleyecek runtime kontrolü gerekir.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.