Google, Oracle PeopleSoft açığının WAF atlatılarak yeniden sömürülmesi konusunda uyardı
Mandiant'a göre ShinyHunters bağlantılı UNC6240 grubu CVE-2026-35273'ü yeniden kitlesel olarak sömürüyor; saldırganlar istek yolundaki tek bir karakteri URL ile kodlayarak WAF kurallarını atlatıyor ve sunuculara JSP web shell bırakıyor.
Yeniden kitlesel sömürü
Google, Oracle PeopleSoft'taki kritik bir açığın, kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırmaya izin veren CVE-2026-35273'ün (CVSS: 9,8) yeniden kitlesel olarak sömürüldüğü uyarısında bulundu.
Mandiant'a göre faaliyet, ShinyHunters bağlantılı UNC6240 grubuyla ilişkili. Açık ilk olarak akademik kurumlara yönelik saldırılarda sıfır gün olarak kullanıldı; Mandiant o dönem savunmasız IP'lerle eşleşen 100'den fazla kuruluşa bildirim yaptı.
WAF kurallarının atlatılması
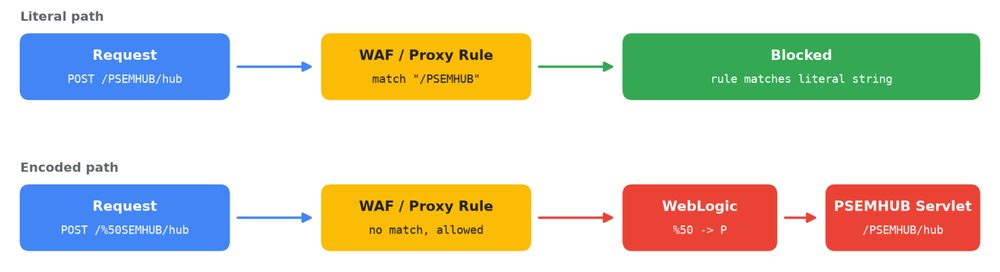
Mandiant'a göre UNC6240, savunmasız PSEMHUB uç noktasını engelleyen web uygulaması güvenlik duvarı (WAF) kurallarını atlatmak için istismar kodunu değiştirdi.
Grup, dize tabanlı kuralları istek yolundaki tek bir karakteri URL ile kodlayarak atlattı: /PSEMHUB/ yerine /%50SEMHUB/ istedi. Birçok WAF ve ters proxy kuralı yolu URL çözümlemesinden önce eşleştirirken, PeopleSoft uygulama sunucusu isteği çözümleyip savunmasız servlet'e yönlendiriyor.
Saldırı zincirinin tamamı
Zincir, savunmasız hedefleri belirlemek için kullanılan serileştirilmiş bir Java nesnesi taşıyan /%50SEMHUB/hub adresine gönderilen POST istekleriyle başlıyor. Ardından saldırganlar Java serileştirme çözümlemesini kötüye kullanarak web shell yerleştiriyor ve diske dosya yazmadan komut çalıştırıyor.
PSEMHUB.war dizinine iki JSP web shell bırakılıyor: x.jsp komut çalıştırmayı, u.jsp ise parçalı dosya yüklemeyi ve cmd.exe ile komut çalıştırmayı sağlıyor. Saldırganlar u.jsp ile imzalı ama trojanlanmış Ple64.exe yükleyicisini yüklüyor; bu dosya belleğe C++ tabanlı SIDEEYE arka kapısını yüklüyor.
SIDEEYE, 162.219.30[.]165 adresiyle TCP üzerinden haberleşiyor ve tarayıcı ve masaüstü uygulamalarından kimlik bilgisi çalmayı, süreç ve dosya yönetimini, etkileşimli ters kabuğu ve ters proxy'yi mümkün kılıyor. Komutların yaklaşık dörtte biri root veya NT Authority\SYSTEM yetkileriyle çalıştırıldı.
Öneriler ve şantaj riski
Google şu adımları öneriyor: yamayı uygulayın, çok sunuculu yapılandırmalarda Environment Management Hub hizmetini kapatın veya tek sunuculu kurulumlarda PSEMHUB uygulamasını kaldırın, WebLogic günlüklerinde "/PSEMHUB/" ve yüzde kodlu varyantlarını arayın ve PeopleSoft hizmet hesabının okuyabildiği kimlik bilgilerini değiştirin.
Ayrıca geçici dizinlerde büyük arşivler aranmalı.
UNC6240 veri hırsızlığı ve şantajla biliniyor; mağdurlar şantaj girişimlerine hazırlıklı olmalı. Ayrı bir gelişmede ShinyHunters, FBI'ın FBIJobs.gov portalını farklı bir PeopleSoft sıfır günüyle hacklediğini ve 2-3 TB veri çaldığını öne sürdü; gruba göre fidye talep edilmiyor.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.