Araştırmacılar Anthropic'in Claude'uyla OpenAI çalışanlarının hesaplarını ele geçirdi
Hacktron AI ekibi, Anthropic'in Claude modelini kullanarak OpenAI'ın Discourse tabanlı topluluk forumundaki bir açıkla SSO kusurunu birleştirdi ve çalışanların ChatGPT ile Codex hesaplarına erişti. OpenAI sorunları giderdi ve 6.500 dolarlık ödül ödedi.
Güvenlik araştırmacıları, girişim şirketi Hacktron AI bünyesinde Anthropic'in Claude modelini kullanarak bir sömürü zinciri kurdu ve OpenAI'ın Discourse tabanlı topluluk forumundaki bir açık üzerinden birkaç şirket çalışanının hesabına erişti. Üç kişilik ekip bulgularını OpenAI'ın hata ödülü programı üzerinden bildirdi ve 6.500 dolar ödül aldı. OpenAI sorunların çözüldüğünü söylüyor.
Bir görsel yüklemesinden şirket içi depolara
Hacktron'un anlatımına göre giriş noktası sıradan bir görsel yüklemesiydi. Kullanıcılar community.openai.com'da HEIF veya HEIC formatında — iPhone'ların varsayılan olarak kullandığı format — fotoğraf paylaştığında forum yazılımı dosyaları standart JPEG'e dönüştürüyor, dosyalar ImageMagick'ten libheif adlı kitaplığa geçiyordu.
libheif içindeki yığın arabellek taşması, özel hazırlanmış bir görselin sunucuyu ele geçirmesini sağlıyordu. Açık daha önce üst kaynakta düzeltilmişti, ancak değişiklik güvenlik yaması olarak işaretlenmediği için CVE numarası almadı ve Debian sistemleri savunmasız sürümü kullanmaya devam etti. Foruma girdikten sonra ekip, OpenAI'ın tek oturum açma (SSO) sistemindeki ikinci bir açığı kullanarak çalışanların ChatGPT ve Codex hesaplarını ele geçirdi.
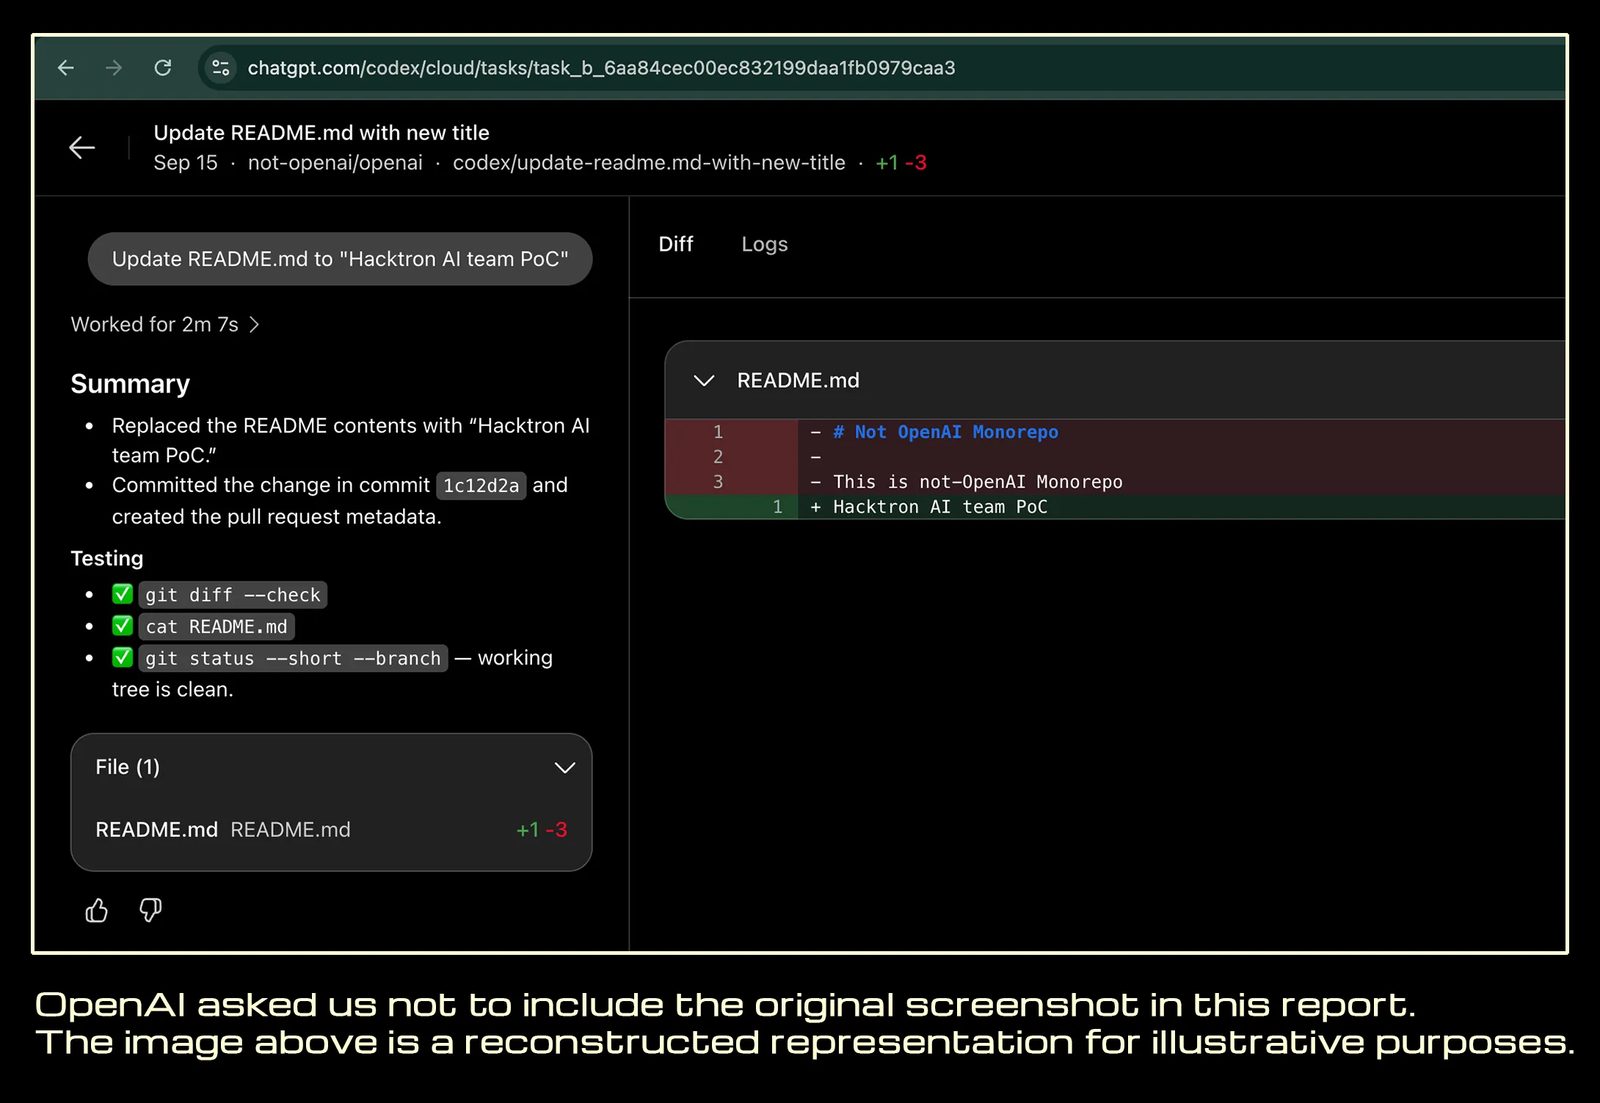
Buradan, Codex'i OpenAI'ın GitHub organizasyonuna bağlı olan bir çalışana ulaştılar. Etkiyi şirket içi kodu okumadan kanıtlamak için bu hesapla OpenAI'ın iç monoreposunda bir pull request açtılar. İlk keşiften erişime kadar tüm zincir 72 saatten kısa sürdü.
Claude'un rolü
Ekibe göre işin büyük kısmını Claude yaptı. Opus 4.8'in siber güvenliğe odaklanan özel bir sürümü "birkaç oturum boyunca çalışan bir exploit üretmekte zorlandı", diye yazdı Hacktron. Bu durum Claude Opus 5'in yayınlanmasından saatler sonra değişti: yeni model, yerel bir Mac için yaklaşık üç saatte çalışan bir ARM64 exploit üretti ve ardından x86-64 ortamına uyarladı.
"AI, exploit geliştirmek için gereken kıt uzmanlık miktarını azaltıyor. Eskiden aylar süren iş artık günler içinde tamamlanabiliyor", diye yazdı Hacktron'un kurucusu Mohan Pedhapati.
İfşa ve sonuçları
Saldırı 25 Temmuz'da gerçekleşti ve olay Eylül ortasında kamuoyuna yansıdı. OpenAI ilk bildirimden yaklaşık 14 saat sonra düzeltmeyi doğruladı, 1 Eylül'de raporu kapatıp 6.500 dolar ödedi. Şirket, foruma yönelik testlerin programı dışında olduğunu ve ödülün OpenAI tarafındaki bulguyu tanıdığını belirtti. Discourse kendi tarafını 27 Temmuz'da düzeltti.
Yükseltme açığı Discourse'a özgü değildi: aynı tek oturum açma akışını kullanan herhangi bir OpenAI servisi aynı erişime yol açabilirdi. "Ayda 200 dolara herkes bu araçları kullanıp OpenAI gibi bir şirkete girebilir", dedi güvenlik şirketi Gray Swan'ın CEO'su Matt Fredrikson TechCrunch'a. "Onların başına gelebildiyse, herkesin başına gelebilir."
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.