Üç açık kaynak AI ajanı bir Fortune 500 şirketine, ABD havayoluna ve 25'ten fazla kuruma sızdı
Maddi kazanç odaklı bir saldırgan üç açık kaynak AI ajanıyla yüzlerce çevrimiçi perakendeciye saldırdı, 600 binden fazla kredi kartı kaydı çaldı ve şirket başına ortalama 25 dolar harcadı.
Maddi kazanç peşindeki bir saldırgan, üç açık kaynak AI ajanıyla yüzlerce çevrimiçi perakendeciye sızdı, 600 binden fazla kredi kartı kaydı çaldı ve ödeme sayfalarına kart çalan scriptler yerleştirdi. AI güvenlik şirketi Gambit Security saldırganın sunucusuna erişti ve kampanyayı kendi kayıtlarından ve araçlarından yeniden kurdu; tehdit istihbaratı direktörü Eyal Sela bunu 22 Eylül'de yazdı.
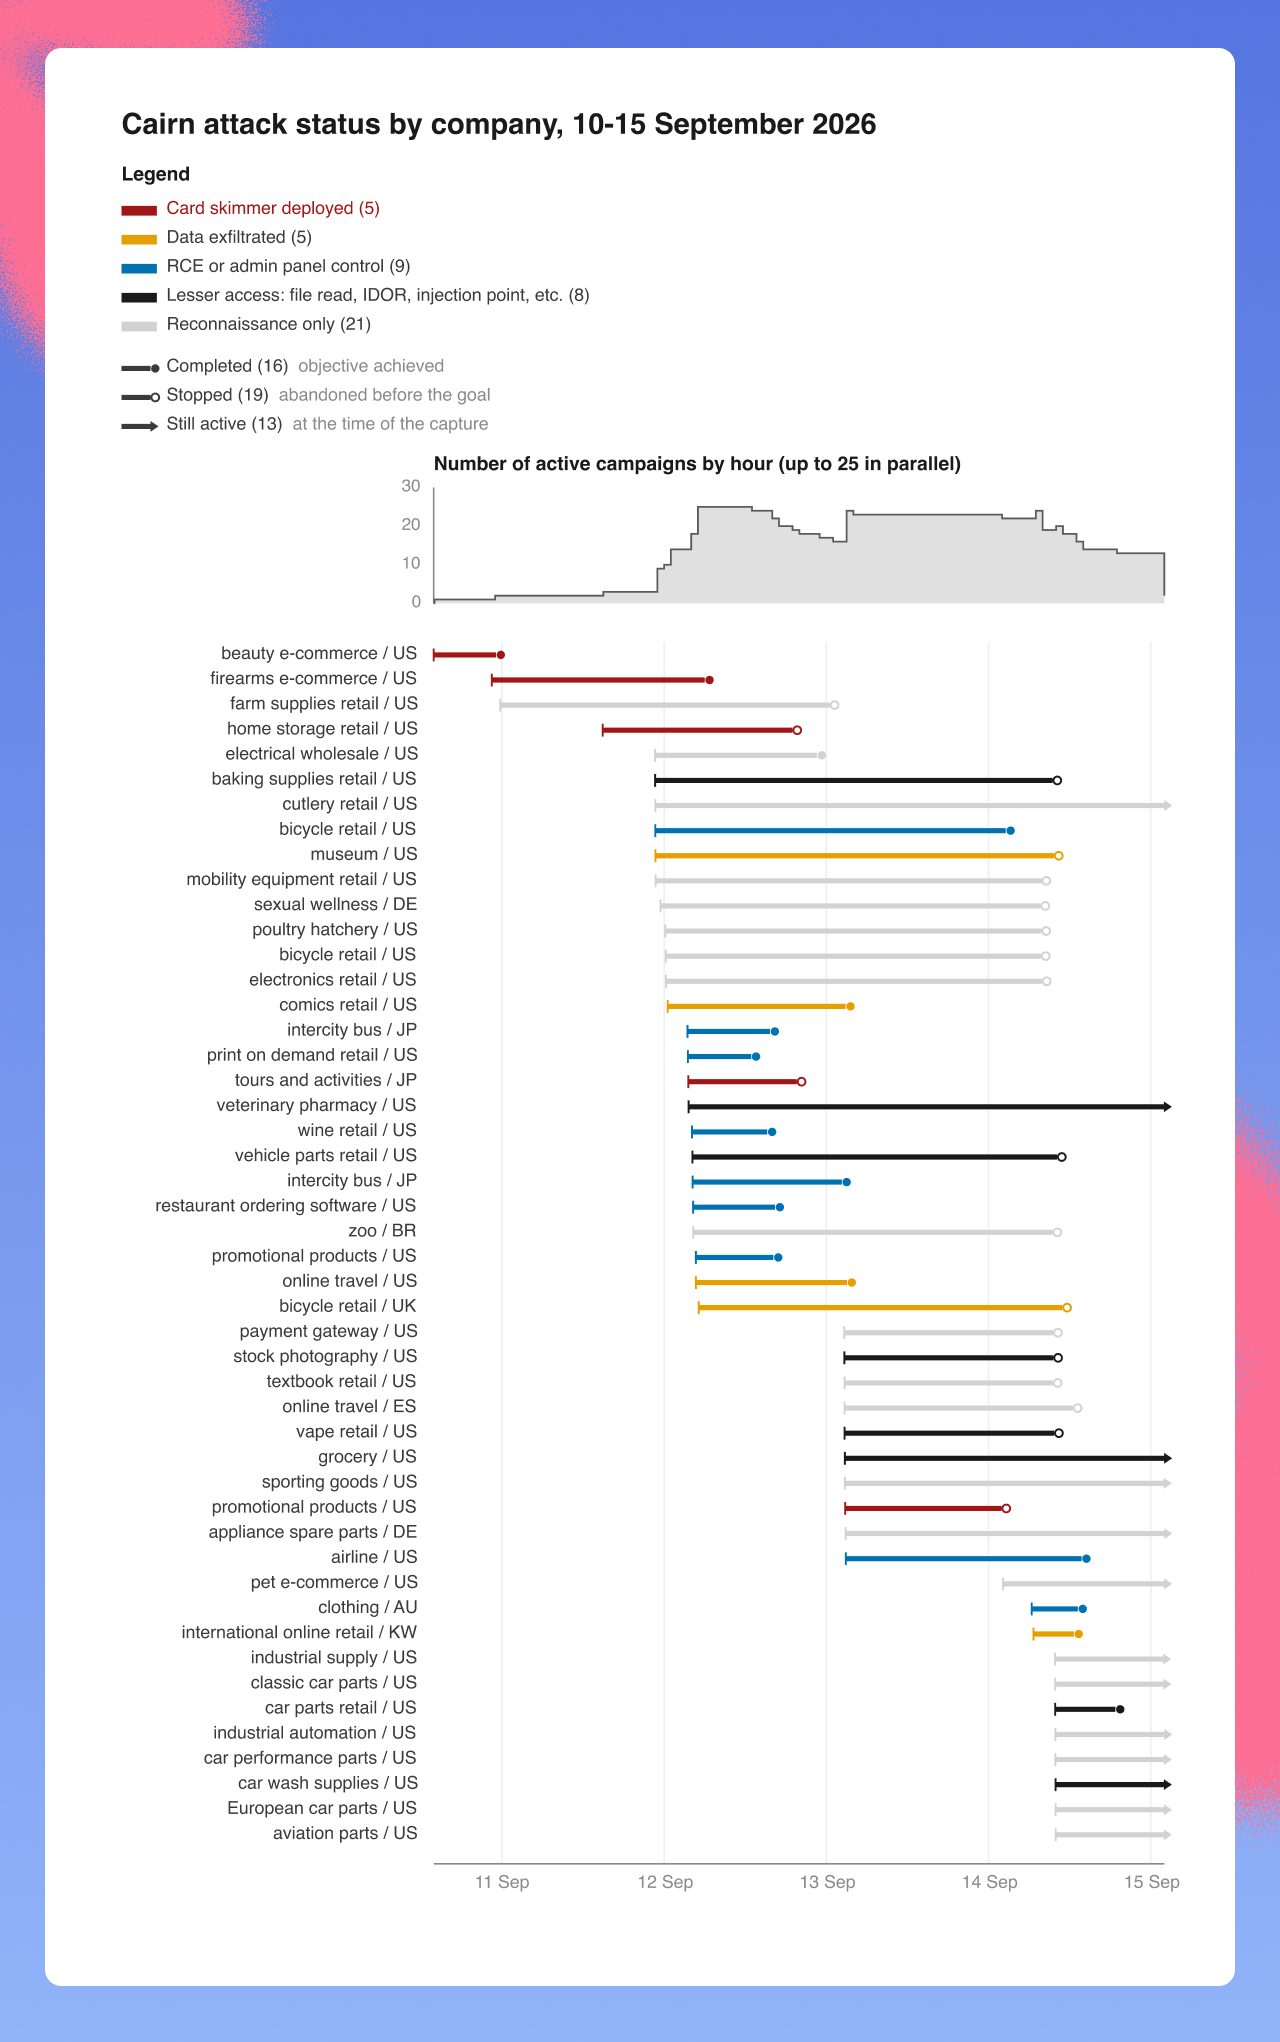
Kurbanlar arasında Fortune 500 listesinden bir konaklama şirketi, büyük bir ABD havayolu, büyük bir ABD endüstriyel tedarik distribütörü ve bir ABD online moda perakendecisi var. Sadece 10-15 Eylül arasında operatör en az 105 saldırı başlattı ve en az 27 şirketi farklı düzeylerde ele geçirdi. Kampanya Temmuz 2026'ya uzanıyor ve hâlâ sürüyor.
Üç ajan, tek operatör
Strix sömürülebilir açıkları aradı: 23-31 Ağustos arasında 138 sunucuya karşı 146 kez çalıştırıldı. Cairn uçtan uca sömürüyü üstlendi. Kampanyayı, Çince bir persona olan SOUL - Red Team Operator ile yüklenmiş Hermes yönetti: 121 beceri, bunların 78'i saldırı becerisi, biri de sistemin kendi içerik filtrelerini kaldırmak için yazılmıştı.
İnsan operatör 260 oturumda Çince 1.951 komut yazdı; çoğu "rapordaki dosya yüklemesi kod çalıştırmaya izin veriyor mu, bak" gibi kısa talimatlardı. Gambit'e göre sistem, daha yeni modeller talepleri reddettiği için Anthropic'in Claude Opus 4.6 modelini kullandı.
Hedef başına 25 dolar
Model erişimi OpenRouter üzerinden sağlandı. 25 Ağustos'ta alınan bakiye dört haftada 7.005,71 dolar harcandığını gösteriyor; Gambit tüm kampanyanın maliyetini 12.000-18.000 dolar olarak tahmin ediyor. Tamamlanan 101 taramada ortalama 25,46 dolar: en ucuz hedef 3,13, en pahalısı 79,31 dolar.
Çalınan kartlar, yok edilen veriler
Erişim sağlanan yerlerde bu genelde bir günden az, çoğu zaman birkaç saat sürdü. Belgelenen bir zincir kimlik doğrulaması gerektirmeyen SQL enjeksiyonuyla başladı, root yetkileri, AWS Secrets Manager'dan 46 sır ve bir Magento veritabanının şifreleme anahtarıyla sona erdi.
Skimmerlar en az 27 isimli kurban için sipariş edildi ve 19'unda doğrulandı. Bir beceri, veri çekildikten sonra kart alanlarının silinmesini emrediyordu; bir bisiklet mağazasında temizlik, adları ajanın geçici önekleriyle eşleşen 180 tabloyu, kurbanın yöneticilerinin aldığı yedekler dahil sildi. Gambit'in sonucu: veri kaybı artık başkasının rutininin yan etkisi olarak gelebilir.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.