USENIX: data-only saldırılar sanıldığından çok daha kolay
VUSec araştırmacıları, programın kontrol akışını hiç saptırmayan data-only saldırıları otomatik üreten Einstein aracını geliştirdi; sonuçlar bu saldırıların sanılandan çok daha kolay olduğunu gösteriyor.
Vrije Universiteit'in VUSec grubunun geliştirdiği araç, data-only saldırıları — programın kontrol akışını saptırmayan exploitleri — güvenlik alanının varsaydığından çok daha kolay üretiyor. Sonuçlar USENIX ;login: dergisindeki "Data-Only Attacks Are Easier than You Think" (1 Temmuz 2024) makalesinde anlatılıyor.
Data-only saldırı nedir
Klasik exploit'ler kontrol akışını bir kod işaretçisinin üzerine yazarak ele geçirir — DEP, CFI ve CPI bu yolu fazlasıyla zorlaştırdı. data-only saldırılar ise programın amaçladığı her işlevi ve sistem çağrısını yerine getirmesine izin verir, ama kötü niyetli verilerle; yalnızca argümanlar değişir.
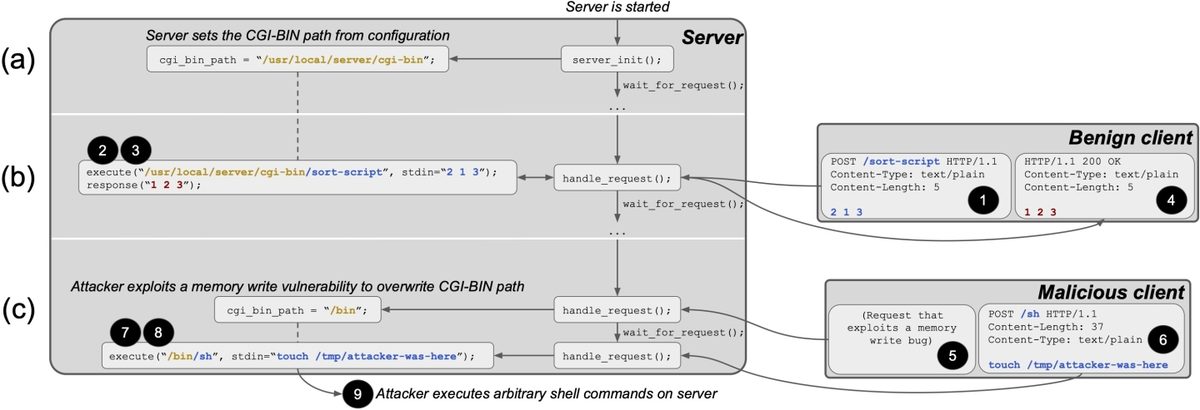
Sunucunun CGI-BIN yolunu değiştirmek
Örnek, cgi_bin_path değişkeni "/usr/local/server/cgi-bin" adresini gösteren bir web sunucusudur. Microsoft, Google ve Mozilla'nın güvenlik hatalarının yaklaşık %70'ini oluşturduğunu söylediği türden bir memory safety hatası, kötü niyetli bir istemcinin tamponu taşırmasına ve yolu "/bin" olarak yeniden yazmasına izin verir. Saldırganın "touch /tmp/attacker-was-here" içeren "POST /sh" isteği sunucuya bu iki parçayı "/bin/sh" olarak birleştirtir: execve kabuğu çalıştırır ve dosya oluşturulur. Kurban saldırganın kodunu çalıştırmaz; yalnızca argümanlar farklıdır.
Einstein ve sayılar
Aracın adı, Albert Einstein'a atfedilen sözden gelen Einstein'dır. Çekirdeğe açılan evrensel arayüz olan sistem çağrılarını hedefler ve dinamik taint analiziyle saldırganın bozabileceği değerlerin execve ya da write gibi hassas çağrıların argümanlarına ulaşmasını izler; adaylar, argümanın saldırgan denetimindeki verinin birebir kopyası olduğu identity data flow durumlarından alınır. Sonuçlar: httpd'de 1.834, nginx'de 1.623, postgres'te 2.105, redis'te 218 ve lighttpd'de 92 böyle çağrı vardı; postgres dışında bunların %82–98'inde identity data flow görüldü. %27–49 kod kapsamlı test paketleri yetti; yalnızca nginx için Einstein 944 exploit doğruladı, ikisi güncel savunmaları aşıyor.
Savunmacılar neden önemsemeli
data-only saldırılar bugünkü savunma yaklaşımının dayandığı varsayımı kırıyor. Kontrol akışı ele geçirmenin iyi tanımlı bir hedefi vardı — dolaylı dallanmayı besleyen bir kod işaretçisi — bu yüzden DEP, CFI ve CPI hem kapsamlı hem de pratik olabiliyordu. data-only saldırılar her veriyi bozabildiği için yazarlara göre savunma genellikle ikisinden yalnızca biri olabilir: tam memory safety ya da data-flow integrity performans kaybı getirir; sistem çağrısı filtreleme gibi pratik önlemler ise kapsamlı değildir.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.