Elementor'daki CSRF açığı, yönetici bağlantıya tıklayınca sitelerin ele geçirilmesine yol açıyor
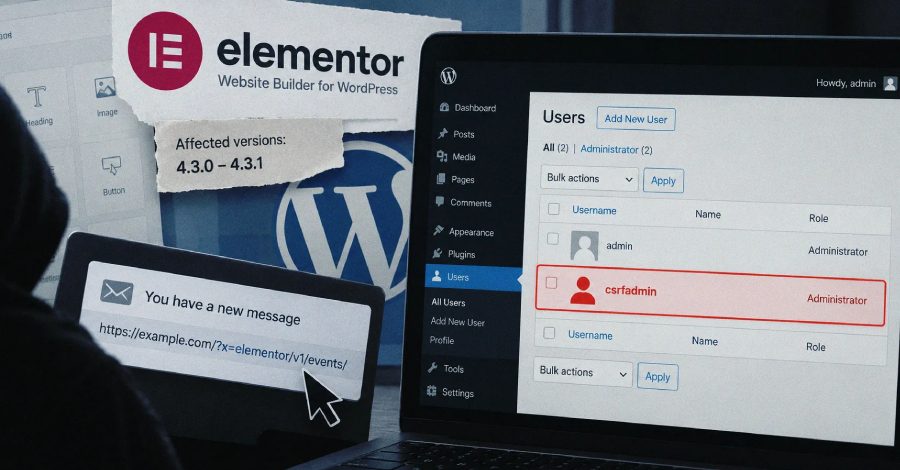
Elementor'un 4.3.0 ve 4.3.1 sürümlerindeki yüksek riskli CSRF açığının CVSS puanı 8,8. Oturum açmış bir yöneticinin hazırlanmış tek bir bağlantıya tıklaması, saldırgan adına ikinci bir yönetici hesabı oluşturmasına yetiyor.
WordPress için Elementor Website Builder eklentisinde, kimliği doğrulanmamış bir saldırganın sahte yönetici hesapları oluşturup siteyi ele geçirmesine olanak tanıyan yüksek riskli bir CSRF açığı bulundu. Açığı WordPress güvenlik şirketi Patchstack duyurdu; CVSS puanı 10 üzerinden 8,8 ve henüz bir CVE kimliği atanmadı.
Yalnızca 4.3.0 ve 4.3.1 sürümleri etkileniyor. Eklenti 10 milyondan fazla WordPress sitesinde etkin ve WordPress.org istatistiklerine göre yalnızca bu iki sürüm 2 milyondan fazla sitede kurulu.
Koruma nasıl atlatılıyor
Patchstack'e göre sorun, eklentinin Editor Events modülünde. Modül, cookie ile kimliği doğrulanmış REST API isteklerinde CSRF korumasını, istek URI'sinin herhangi bir yerinde "elementor/v1/events/" dizesi geçtiğinde atlıyor. URI sorgu dizesini de kapsadığı ve bu dizeyi bağlantıyı hazırlayan kişi yazdığı için herhangi bir REST isteği, zararsız görünen bir parametre ekleyerek kendini bu korumadan muaf tutabiliyor.
Kontrol adresin her yerinde eşleştiği için atlatma, sitenin tüm REST API yüzeyini kapsıyor: hem WordPress çekirdek rotalarını hem de kurulu diğer tüm eklentilerin kaydettiği rotaları.
Tek bağlantı, yeni bir yönetici
"Oturum açmış bir WordPress kullanıcısının açtığı tek bir bağlantı, o kullanıcıya hesabının izin verdiği her REST API işlemini yaptırır" diyor Patchstack. "Standart bir kurulumda bağlantıya tıklayan bir yönetici, saldırgan için ikinci bir yönetici hesabı oluşturur."
Şirkete göre saldırı, alışılmış ön koşulların hiçbirini gerektirmiyor: JavaScript yok, gönderilen bir form yok ve saldırganın kontrolündeki bir sayfa yok. Bağlantı bir e-postada, sohbet mesajında veya yorumda düz bir anchor etiketi olabilir. Standart bir kurulumda /wp-json/wp/v2/users adresine administrator rolü belirtilerek gönderilen bir istek, ikinci yönetici hesabını oluşturmaya yetiyor.
4.3.2 sürümünde düzeltildi
Sorun, sorumlu bildirimin ardından bu hafta yayımlanan Elementor 4.3.2'de giderildi. 4.3.0 öncesi sürümler Editor Events proxy'sini içermediği için bu açıktan etkilenmiyor. Hatayı bulup bildiren araştırmacı "Saggre" takma adıyla anılıyor. Eklenti kullanıcılarının en kısa sürede güncellemeyi uygulaması öneriliyor.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.