Google: ShinyHunters, Oracle PeopleSoft açığını yeniden toplu sömürüyor
Mandiant, grubun güvenlik duvarı kurallarını atlatmak için saldırı yöntemini uyarladığını ve dünya genelinde onlarca sistemi hedef aldığını bildirdi; yazın üniversiteler vurulmuştu.
Yenilenen kampanya
Google'ın siber güvenlik birimi cuma günü, ShinyHunters adlı hacker grubunun Oracle'ın PeopleSoft yazılımındaki bir açığı yeniden "kitlesel olarak sömürdüğünü" bildirdi. Grup, yaz aylarındaki saldırıların ardından kurulan savunmaları atlatmayı başardı.
Bulguları Mandiant ile Google Threat Intelligence Group yayımladı. Rapor, ShinyHunters'ın FBI personel verilerini çaldığını açıklamasından günler sonra geldi; Reuters bu iddiayı doğrulayamadı.
Savunmalar nasıl aşıldı
Önceki dalgada, 27 Mayıs ile 9 Haziran arasında ShinyHunters, PeopleSoft'un Environment Management Hub bileşenindeki CVE-2026-35273 kodlu ve CVSS ölçeğinde 9,8 puanlı kritik uzaktan kod çalıştırma açığını kullandı. Açık o sırada henüz zero-day'di ve Oracle güvenlik uyarısını ancak 10 Haziran'da yayımladı. Google, savunmasız olabilecek 100'den fazla kuruluşa haber verdi; bunların %68'i yükseköğretim kurumuydu.
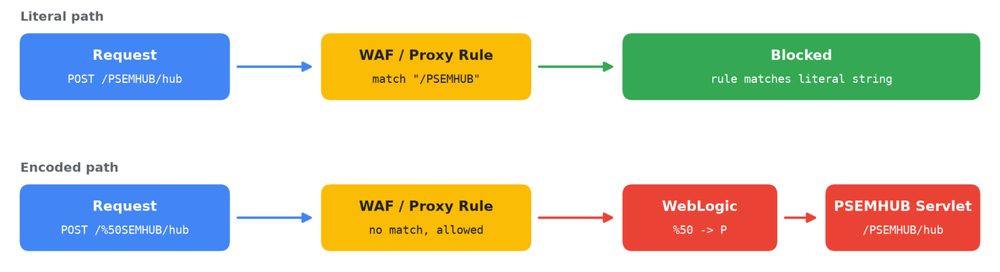
Mandiant'a göre hackerlar yaklaşımını değiştirdi ve web uygulama güvenlik duvarı (WAF) kurallarını devreye alan ama Oracle'ın yamasını uygulamayan kuruluşları hedef aldı. İstek yolundaki tek bir karakteri URL kodlamasıyla yazıp /PSEMHUB/ yerine /%50SEMHUB/ adresine istek gönderdiler. Birçok WAF ve ters proxy kuralı yolu kod çözmeden önce eşleştirirken, PeopleSoft uygulama sunucusu isteği çözüp açığın bulunduğu servlet'e yönlendiriyor.
Dünya genelinde onlarca sistem
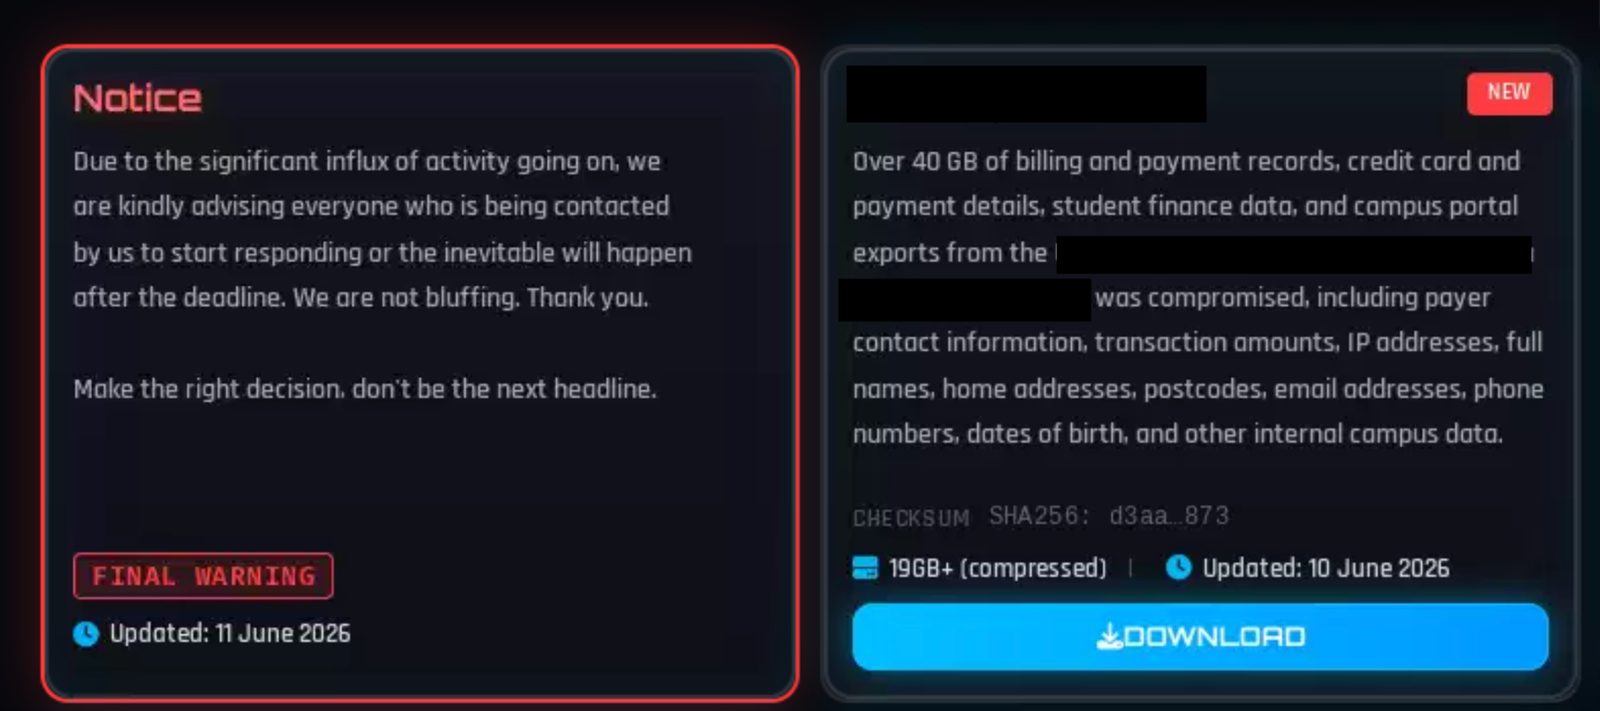
Mandiant'a göre son dalga dünya genelinde onlarca sistemi etkiledi; sektörler yükseköğretim ve teknolojiden bilişim hizmetleri, sağlık, tarım, ulaşım ve kamuya uzanıyor.
Saldırganlar PSEMHUB.war dizinine x.jsp ve u.jsp gibi web shell'ler bıraktı ya da diske iz bırakmadan komut çalıştırdı. Bazı vakalarda SIDEEYE adıyla izlenen bir arka kapıyı çalıştıran, 5,2 MB'lık truva atı bulaştırılmış Ple64.exe yükleyicisini yüklediler.
Mandiant ne öneriyor
Mandiant'ın tavsiyesi net: WAF kuralları ve yol engelleme, yama uygulamanın yerini tutmaz. Şirket, Oracle'ın güvenlik uyarısının uygulanmasını, Environment Management Hub hizmetinin gereksiz olduğu yerlerde kapatılmasını ve WebLogic kayıtlarında /PSEMHUB/ ile kodlanmış varyantlarına yönelik isteklerin aranmasını öneriyor. Ele geçirilen sunucularda gözlemlenen komutların yaklaşık dörtte biri root veya SYSTEM yetkileriyle çalıştırıldı.
Oracle yorum talebine yanıt vermedi.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.