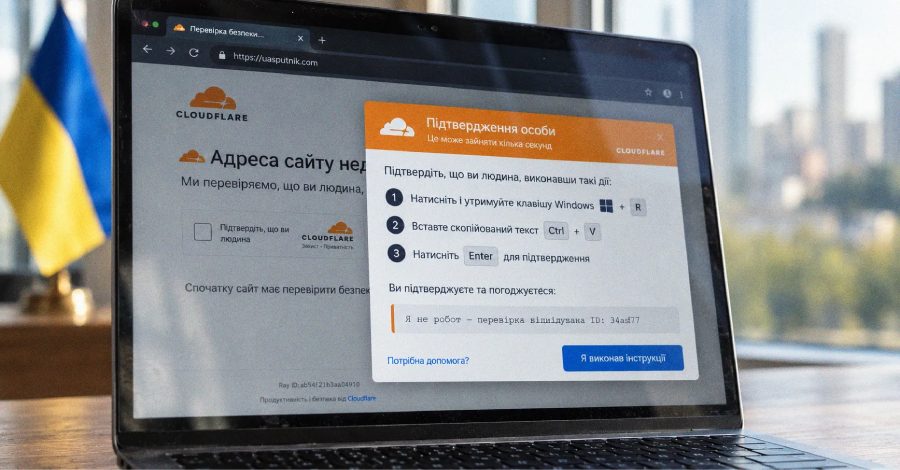
Ele geçirilen Ukrayna siteleri Psychedelic Stealer yayan sahte Cloudflare sayfaları gösteriyor
Arctic Wolf Labs'e göre aktif bir ClickFix kampanyası, ele geçirdiği Ukraynalı iş sitelerinde sahte Cloudflare doğrulama sayfaları göstererek ziyaretçilere Psychedelic adlı yeni bir bilgi hırsızını bulaştırıyor.
Aktif bir ClickFix kampanyası, sahte Cloudflare doğrulama sayfaları göstermek ve ziyaretçileri Psychedelic adlı yeni bir bilgi hırsızını indirmeye ikna etmek için meşru Ukraynalı iş sitelerini ele geçiriyor. Ayrıntılar, Arctic Wolf Labs'in The Hacker News ile paylaştığı raporda yer alıyor.
Tuzak nasıl çalışıyor
Bir ziyaretçi enjekte edilmiş sayfayla etkileşime girdiğinde tuzak, bir Windows Installer komutunu panoya kopyalar ve bunu Windows Run penceresine yapıştırmasını söyler. Ardından gelen "msiexec.exe" komutu, kötü amaçlı yazılımı bulaştıran MSI kurulum dosyasını indirir. İncelenen örnek "elita.msi", 9 Eylül 2026'da kaydedilen "uasputnik.com" alan adında barındırılıyor.
Sayfa, Cloudflare doğrulama ekranını taklit ediyor ve talimatları Ukraynaca gösteriyor. Panoya kopyalama, Run talimatı görünmeden önce gerçekleşiyor: üç saniyelik bir animasyondan sonra talimat penceresi açılıyor ve "Done" düğmesi yaklaşık 35 saniye daha devre dışı kalıyor. Arctic Wolf'a göre bu gecikme yalnızca arayüzdeki ilerlemeyi ayarlıyor.
Psychedelic neleri topluyor
Kurulum dosyası bir sonraki aşamayı, "psychedeliclove.exe" dosyasını 107.175.82.242:9000 adresinden indiriyor. 64 bit dosya, Google Chrome, Microsoft Edge, Brave, Opera ve Yandex dahil Chromium tabanlı tarayıcılardan kimlik bilgilerini çalıyor, hesap belirteçlerini topluyor ve MetaMask, Trust Wallet, OKX Wallet, Exodus ile Electrum gibi kripto cüzdanlarını tarıyor.
Ayrıca makine bilgilerini topluyor, zamanlanmış görevlerle kalıcılık kuruyor, bir uzantı arşivini tarayıcı profillerine açıyor ve native messaging köprüsü kuruyor. "/api/v1/agent/tasks?hwid=%s" uç noktası üzerinden yeni görevler alıyor ve EXE, COM, BAT, CMD, MSI ile PowerShell yüklerini çalıştırabiliyor.
Hedefler ve operatörler
Ele geçirilen siteler arasında bir saç tedavisi kliniği, bir maket üreticisi, bir kitapçı ve yayıncı, bir psikolojik tesis, bir alet perakendecisi ve bir otomotiv bayisi bulunuyor. Her birinde, saldırganların denetlediği JavaScript'i "fsputnik.com/tds/tracker.js" adresinden yükleyen enjekte edilmiş bir iframe vardı. Arctic Wolf ayrıca uasputnik.com alan adında, implantın 193.178.159.128:8080 adresindeki C2 sunucusundan ayrı, açıkta duran РУБЛЁВКА TDS adlı bir panel buldu.
Panel ziyaretçi kayıtlarını iki saniyede bir yokluyor; analiz sırasında 32 ülkede 557 görüntüleme, 426 tıklama ve 79 tamamlanmış olay kaydedilmişti. Ukrayna 446 görüntüleme, 351 tıklama ve 71 tamamlanmış olayla başı çekiyordu. Rusça markalama olası Rus operatörlere işaret ederken Ukraynaca talimatlar kampanyanın Ukraynalı kullanıcıları hedeflediğini gösteriyor.
RemotePanel ve BoundSiphon
Blackpoint Cyber ise ClickFix zinciriyle dağıtılan ve belgelenmemiş iki .NET bileşenini tanımladı: Windows Time hizmeti kılığına giren kalıcı uzaktan erişim platformu RemotePanel ve Chromium, Firefox ile parola yöneticisi verilerini hedefleyen, bellekten çalışan hırsız BoundSiphon. RemotePanel C2 sunucusunu bir BNB Smart Chain sözleşmesi üzerinden çözüyor, böylece operatörler altyapıyı yazılımı yeniden dağıtmadan değiştirebiliyor. Blackpoint'e göre kampanya bilinen bir grupla ilişkilendirilmiyor, ancak bulgular Rusça konuşulan bir geliştirme ortamına işaret ediyor.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.