Dark web servisi canlı bir sızıntıdan alınan 153 milyon taranmış kimlik sattı
ABD ve Kanada'dan 153 milyondan fazla ehliyet taraması, Louisiana'daki bir kimlik doğrulama şirketinden yıl boyunca sürdüğü anlaşılan bir sızıntının ardından satışa çıktı.
Dark web'de yeni bir kimlik hırsızlığı servisi, ABD ve Kanada'daki kişilere ait 153 milyondan fazla ehliyetin dijital taramalarını satışa çıkardı; bu bilgiler Techdirt'in 3 Eylül'de aktardığı KrebsOnSecurity araştırmasına dayanıyor.
Servisi besleyen sızıntı
Nexus adlı servis, görüntülerin müşterileri arasında birkaç Fortune 500 şirketi bulunan büyük bir kimlik doğrulama şirketindeki aktif bir ihlalden geldiğini öne sürüyor. Tanıtım mesajında bir yıldan uzun süredir kendi özel veritabanına kesintisiz yeni veri sızdırdığını belirtti. Rakamlar bunu doğruluyor: ihlalin ortaya çıktığı gün ve site kapatılmadan kısa süre önce koleksiyon 24 saatte yaklaşık 400.000 kayıt büyüdü.
Krebs'e göre görüntüler, binlerce dispanserin yanı sıra Hertz, FedEx ve Target ile çalışan, Louisiana merkezli kimlik doğrulama şirketi IDScan.net'ten geliyor. FBI'ın New Orleans saha ofisi görüntülerin kaynağı hakkında resmi soruşturma başlattı. Alıcılar, hassas alanları gizlenmiş kayıtları satın almadan önce önizleyebiliyordu; müşteri fotoğrafları da mevcut olduğunda gösteriliyordu.
Yalnızca sıradan kullanıcılar değil
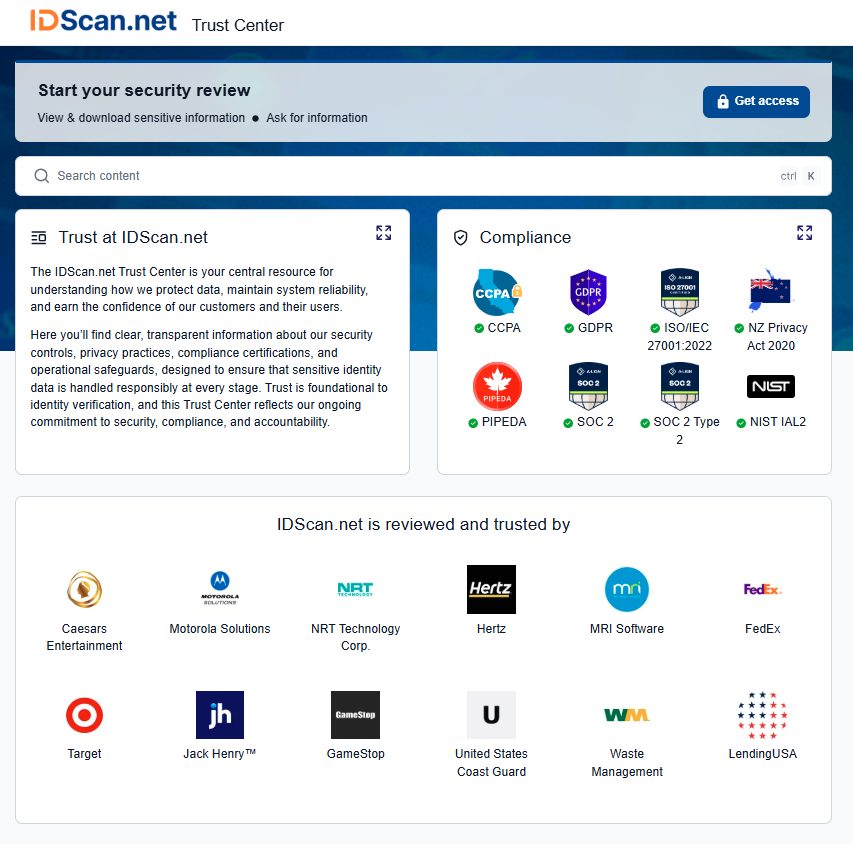
Veritabanı yalnızca özel kişilerle sınırlı değil. Krebs, görevdeki ABD Savunma Bakanı'nın ehliyetini 100 dolara satışta buldu. Öte yandan, hassas kimlik verilerinin sorumlu işlendiğini ve gizlilik mevzuatına uyulduğunu vaat eden şirketin güven merkezi sayfası, ihlal kamuya açıklandıktan günler sonra hâlâ çevrimiçiydi.
Ölçekli kimlik doğrulama neden sorun
Cybera'da güvenlik araştırmacısı olan Larry Baldwin, Krebs'e servisin birkaç ciddi risk yarattığını söyledi. Ehliyetler yeni kredi limitleri açılırken rutin olarak kimlik kanıtı kabul ediliyor ve sızan taramalar, bulunmak istemeyen ve görünüşünü anlamlı biçimde değiştiremeyen kişileri — en azından günümüzün yapay zekâ tabanlı görüntü eşleştirmesini yanıltacak kadar değiştiremeyenleri — açığa çıkarabilir. Bu gruba aile içi şiddetten kaçanlar ve federal tanık koruma programı kapsamında yeni kimlik verilen kişiler giriyor.
Techdirt'ten Mike Masnick, bu vakanın hiçbir yaş veya kimlik doğrulama şemasının güvenli sayılamayacağını gösterdiğini savunuyor. Bu tür veritabanlarının baştan bekleyen bir gizlilik riski olduğuna dair önceki uyarıları hatırlatıyor ve sızıntının şirket içinde bir yıldan uzun süre fark edilmediğini belirtiyor.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.