Cloudflare, post-kuantum şifreleme görünürlüğü için yeni araçlar tanıttı
Cloudflare, HTTP Traffic Analytics panosuna, Logpush ve Log Explorer'a post-kuantum şifreleme görünürlüğü ekledi: Artık alan adı düzeyinde trafiğin ne kadarının TLS 1.3'ün X25519MLKEM768 algoritmasıyla şifrelendiği görülebiliyor.
Cloudflare, 29 Eylül'de post-kuantum kriptografi görünürlüğü için yeni araçlar tanıttı. Kullanıcılar artık canlı trafik için post-kuantum TLS 1.3 şifrelemesinin yaygınlığını Logpush, Log Explorer ve HTTP Traffic Analytics panosunda görebilir.
Platform, gelen her istek için üzerinde anlaşılan anahtar değişim algoritmasını gösteriyor. Bu, alan adı düzeyinde yeni bir yetenek: Şimdiye kadar Cloudflare yalnızca TLS sürümünü açıklıyordu, onunla kullanılan kriptografik algoritmaları değil; bu nedenle trafiğin ne kadarının post-kuantum şifrelemeyle korunduğu sorusunun alan adına göre yanıtı yoktu.
Bunun neden şimdi gerekli olduğu
Cloudflare tam post-kuantum güvenliği 2029 yılına kadar planlıyor, müşterilerinin bir kısmı ise 2030 yılına kadar kuantum hazırlığı vadelerine yaklaşıyor. Radar verilerine göre, tarayıcılardan gelen trafiğin yaklaşık %70'i zaten hibrit ML-KEM algoritmasıyla korunuyor; buna karşılık Cloudflare'e bağlı orijin sunucuların yalnızca yaklaşık %15'i bunu kullanıyor.
Post-kuantum şifreleme, sözde harvest-now-decrypt-later saldırısını önlemek için gereklidir: Saldırgan verileri bugün toplar, böylece daha sonra güçlü bir kuantum bilgisayar ortaya çıktığında şifresini çözebilir. NIST'in 2024 önerisine göre RSA ve eliptik eğri kriptografisi 2030 yılına kadar değiştirilmelidir.
Yeni kart ne gösteriyor
TLS 1.3'te post-kuantum şifreleme için önerilen tek algoritma X25519MLKEM768'dir ve tarayıcıların çoğu onu seçer. Hibrit yaklaşım, X25519 eğrisine dayalı ECDHE ile post-kuantum ML-KEM'i birleştirir; bu nedenle bunlardan biri güvenilir olduğu sürece bağlantı korunur.
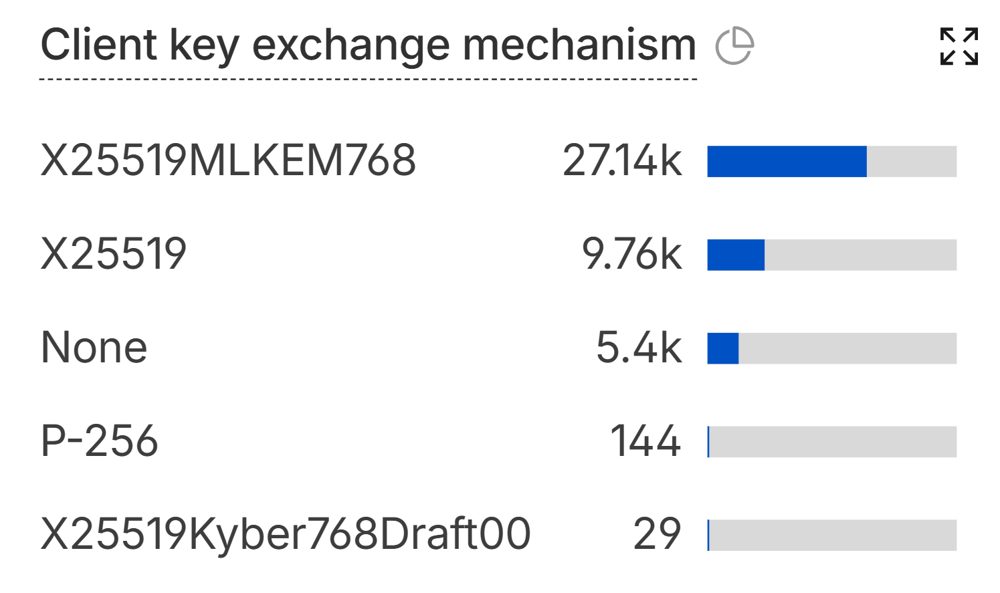
HTTP Traffic Analytics panosuna, trafiği anahtar değişim gruplarına göre ayıran ayrı bir TLS Key Exchange kartı eklendi. Şirketin test alan adında trafiğin büyük kısmı X25519MLKEM768 kullanıyor, bir kısmı X25519 veya P-256 eğrisi üzerinde klasik ECDHE kullanıyor; "None" kategorisi ise RSA tabanlı anahtar anlaşmasını veya TLS'siz bağlantıyı kapsıyor.
Loglar ve orijin sunucular
Logpush'a, tek tek log kayıtlarında da üzerinde anlaşılan algoritmayı gösteren ClientTLSKeyExchangeGroup alanı eklendi. OriginTLSKeyExchangeGroup, Cloudflare'den orijin sunucuya kadar olan bağlantıyı kapsar. Orijin sunucu eskiyse ve post-kuantum kriptografiyi desteklemiyorsa, onu Cloudflare Tunnel'ın arkasına yerleştirmek yeterlidir: Trafik tünel üzerinden TLS 1.3 ve X25519MLKEM768 ile iletilir, sunucunun kendisi güncellenmeden.
Şirket post-kuantum kimlik doğrulama üzerinde de çalışıyor: Orijin sunucular artık ML-DSA-44 sertifikalarıyla bağlanabiliyor ve Cloudflare, Merkle Tree Certificates destekli bir sertifika merkezi tanıttı. Şu anda şifreleme, kimlik doğrulamadan daha yaygın. Bir alan adının trafiğinde X25519MLKEM768 hiç görünmüyorsa, neden büyük olasılıkla TLS 1.3'ün kapalı olmasıdır: Ayrı bir post-kuantum ayarı yoktur ve Cloudflare hibrit algoritmayı otomatik olarak müzakere eder.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.