Trail of Bits: SAML artık yetersiz — sıra OIDC'de
Trail of Bits'in yeni analizi, kimlik doğrulama protokolü SAML'in kendi karmaşıklığının ağırlığını taşıyamadığını ve yerini OpenID Connect'e bırakması gerektiğini savunuyor. Yazı, 25 yıllık geçmişi ve beş ölümcül tasarım kusurunu ele alıyor.
Trail of Bits blogunda yayımlanan analiz, SAML'in (Security Assertion Markup Language) artık kendi karmaşıklığının ağırlığını taşıyamadığını ve yerini OpenID Connect'e (OIDC) bırakması gerektiğini savunuyor. Yazı, protokolün 2002'deki komite kökenlerinden bugün sahada görülen açıklara kadar uzanıyor.
Herkesin benimsediği bir komite ürünü
SAML, 2002'de OASIS Güvenlik Hizmetleri Teknik Komitesi tarafından dört rakip XML güvenlik protokolü tek bir şartnamede birleştirilerek oluşturuldu. Erken yaygınlaşmayı akademi sağladı — Yale'de CAS, Internet2'nin Shibboleth IdP'si ve Microsoft'un ADFS'i — ardından ticari kimlik sağlayıcıları geldi: Ping Identity (2002), OneLogin ve Okta (2009), Duo Security (2010).
Zırhtaki çatlak
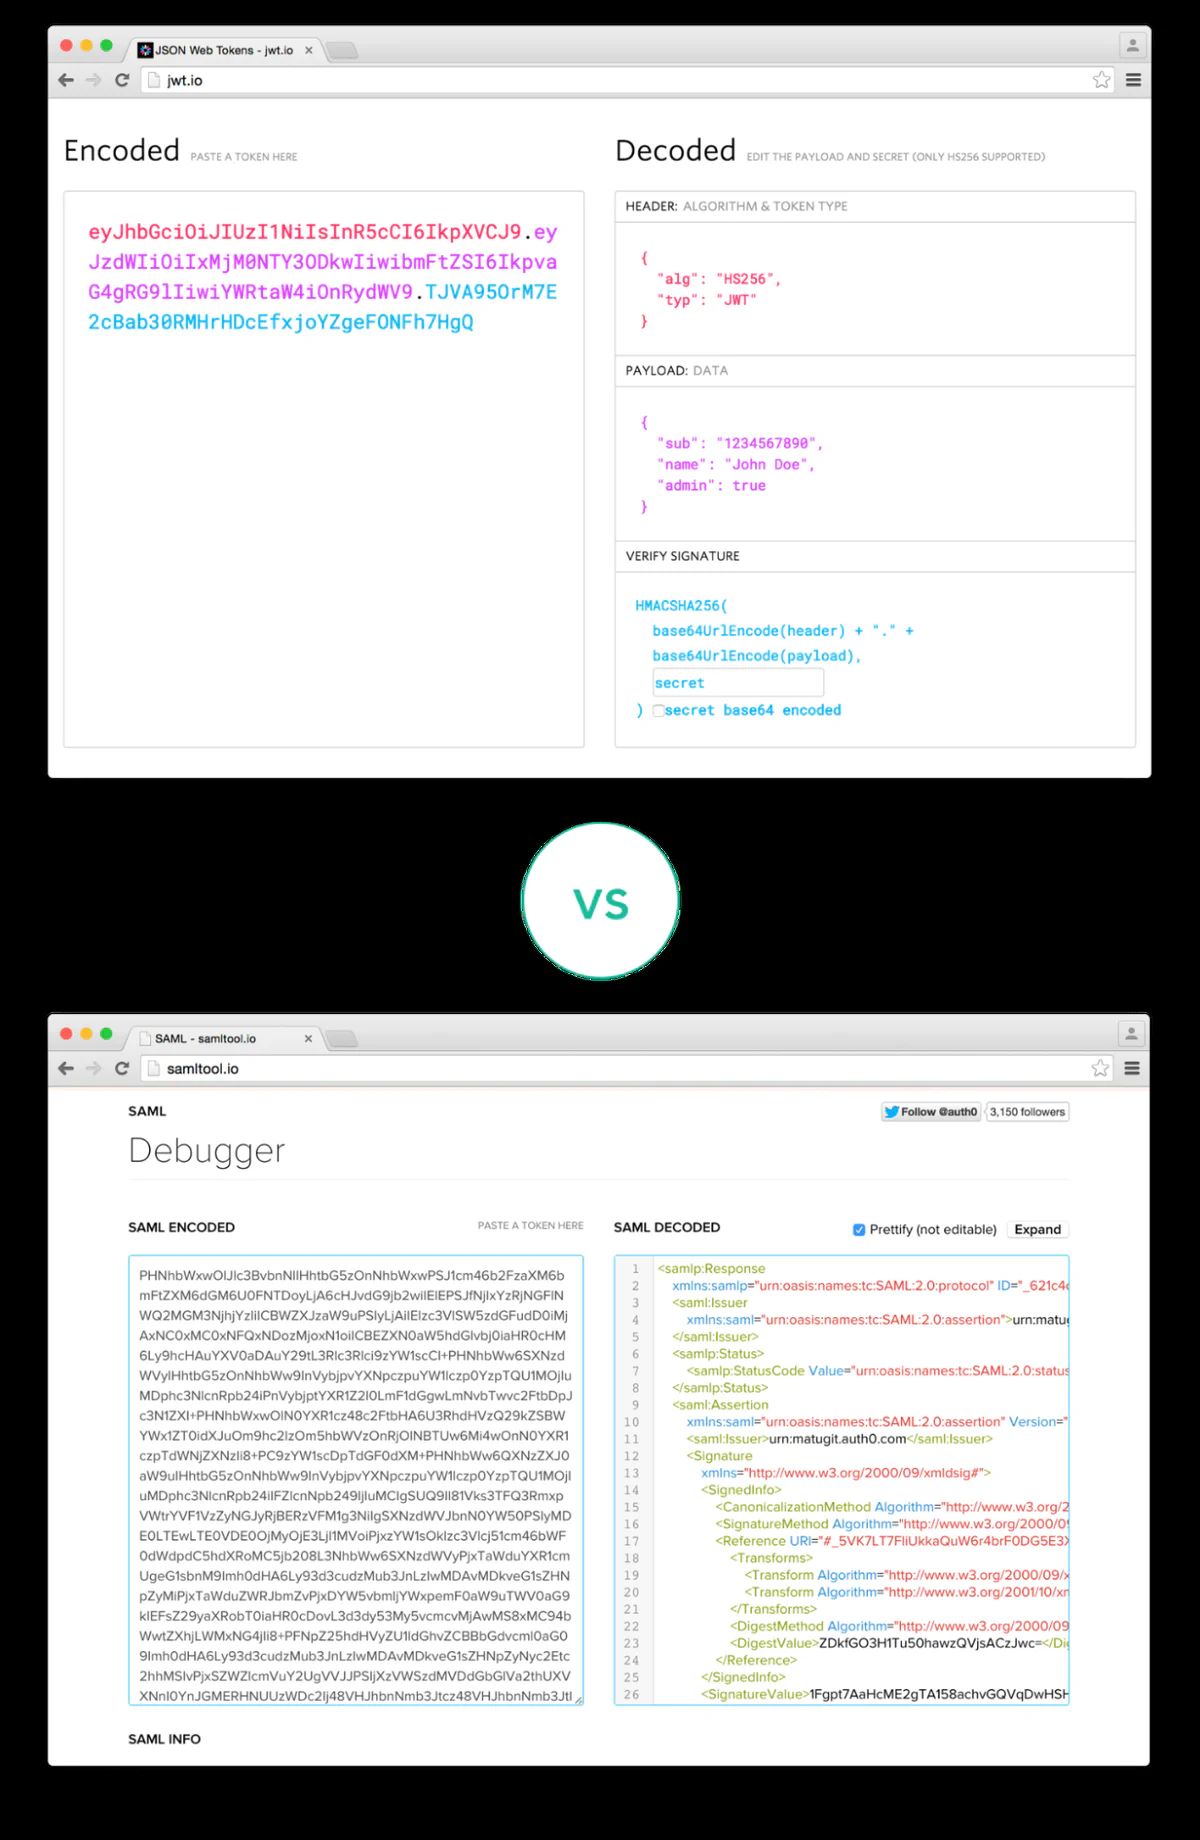
Asıl sorun XML imza sarma (XSW) saldırıları. Trail of Bits, 2012 USENIX makalesi "On Breaking SAML: Be Whoever You Want to Be"yi alanın vaftiz babası sayıyor: teoriyi pratiğe taşıdı ve kusuru otomatik test etmenin yolunu üretti. Aradan on yıldan fazla geçmesine rağmen XSW hâlâ görülüyor — GitHub'ın tarif ettiği parser differential atlatmaları ve PortSwigger'ın 2025 tarihli "SAML roulette" ile "The Fragile Lock" araştırmaları bunlar arasında. SAML ayrıca XML'in klasik hata sınıflarını devralıyor: XXE, varlık genişletme ve SSRF olarak DTD çekme.
Beş ölümcül kusur
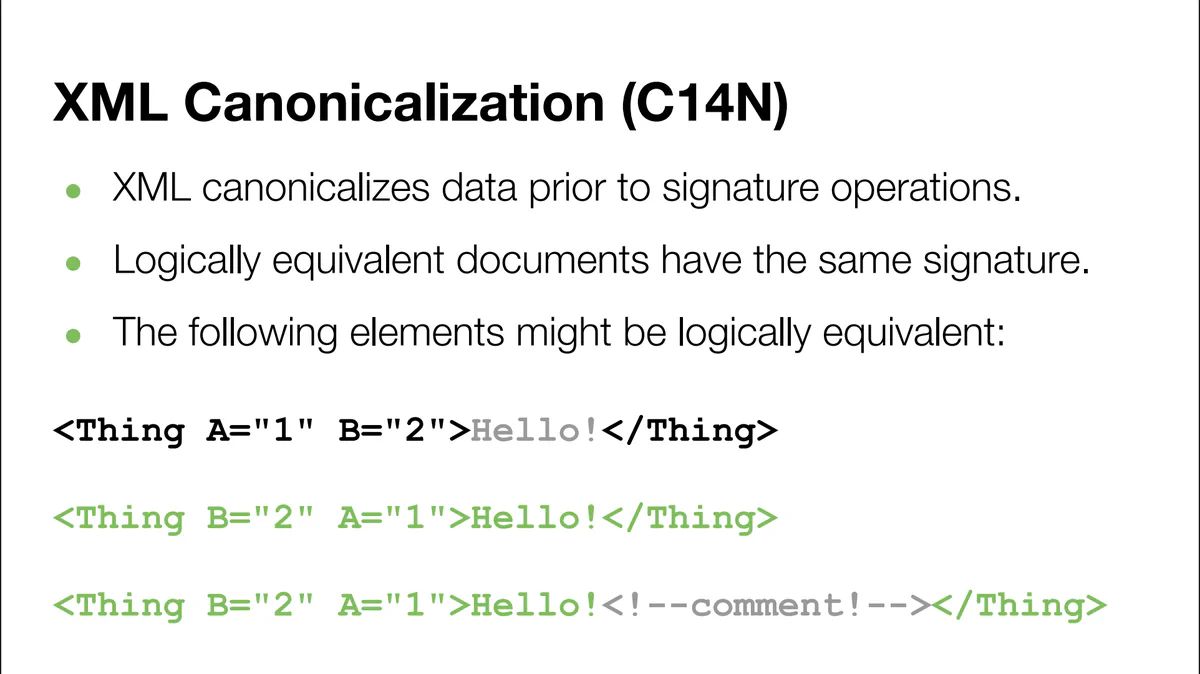
Yazı beş kusur sayıyor: JSON'dan çok daha karmaşık olan XML üzerine kurulmak; SP ile IdP'nin bayt düzeyinde aynı gösterim üzerinde anlaşması gereken kanonikleştirme — 2018'deki XML yorumu atlatması ve modern round-trip saldırılarının çoğu buradan geliyor; imzanın imzaladığı verinin içine yerleştirildiği sarmalanmış imzalar; gerçek dünyadaki bir SAML alışverişinin şartnamenin yaklaşık %90'ından kaçındığı "her şey dahil" tasarım; ve kemikleşme.
En ağırı kemikleşme. OIDC HTTP ve bağlantılı bir topoloji varsayar; SAML ise taşımadan bağımsızdır ve VPN'ler ile ağ segmentasyonu çağında şekillenmiştir. Google'ın BeyondCorp modeli ve 2014'teki zero-trust yaklaşımı bu varsayımı tersine çevirdi. SAML mobil, SPA ve IoT dalgalarını öngöremedi; OIDC ise 2014'teki OIDC 1.0'dan 2026'daki SPA'lar için PKCE'ye kadar tek tek RFC'lerle organik biçimde büyüdü.
Tüm yollar OIDC'ye çıkıyor
Servis sağlayıcılarına tavsiye net: OIDC'yi destekleyin, SAML'i bırakın; Thomas Ptacek, Fly.io ve Tailscale'in bu çizgiyi koruduğunu belirtiyor. Kimlik sağlayıcıları için yol daha uzun — bir kullanımdan kaldırma planı, yeni müşterileri SAML'e almama, mevcut müşterilere eşdeğer OIDC yapılandırmaları ve bir kapanış tarihi. Yaklaşık 25 yıllık serüvenin ardından SAML teşekkürü hak ediyor, ama artık ilerleme zamanı.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.