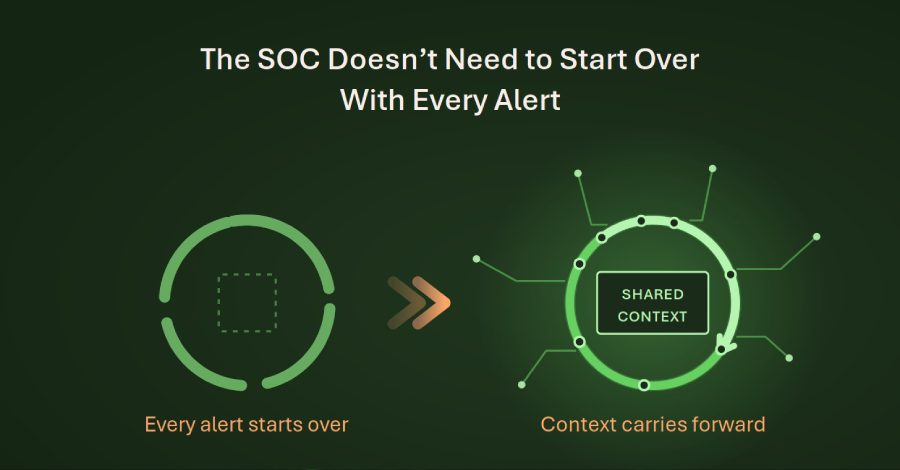
AI başarısız saldırıyı ucuza tekrarlanır yaptı; SOC her devirde bağlam kaybediyor
AI, başarısız bir saldırı denemesinin maliyetini dakikalara indirdi; yük artık SOC'ta: tehdit istihbaratından müdahaleye kadar beş işlev arasındaki devirlerde bağlam çoğu zaman kayboluyor ve her ekip olayı sıfırdan yeniden kuruyor.
Güvenlik liderleri, AI'nın yeni bir siber saldırı sınıfı yaratıp yaratmayacağını tartışmayı sürdürüyor. Daha yakın değişim ise sessiz: AI, başarısız bir saldırıyı ucuza tekrarlanabilir hale getirdi. Düşük yetkili bir bulut hesabında yetki yükseltmede başarısız olan saldırgan, eskiden saatlerini dokümantasyon ve betik düzeltmeleriyle geçirirdi; artık bir model devredeyken yeni bir yol dakikalar içinde test ediliyor.
Tehdit raporları ne gösteriyor
2025'in başında Google Threat Intelligence Group (GTIG), devlet destekli aktörlerin üretken AI'yı verimlilik işleri için kullandığını saptadı; aynı yılın sonunda ekip, çalışma sırasında bir modele başvuran kötü amaçlı yazılımları belgeledi ve Anthropic, neredeyse her aşamada AI'ya dayanan bir gasp operasyonunu kapattığını duyurdu. Mayıs 2026'da GTIG, siber suç aktörlerinin açık kaynaklı bir yönetim aracında iki faktörlü doğrulama atlatması bulduğunu ve çalışan istismar kodları yazdığını, hem keşfe hem geliştirmeye büyük olasılıkla bir AI modelinin destek verdiğini yüksek güvenle değerlendirdiğini bildirdi. Bu bir destek değerlendirmesidir, doğrulanmış kullanım değil; ancak yön, AI'nın saldırganların iş akışının içinde olduğunu gösteriyor.
Saldırı döngüyle işler, savunma baştan başlar
Ders kitapları saldırı yaşam döngüsünü bir çizgi olarak çizer: keşif, erişim, yükseltme, etki. Gerçek bir saldırgan ise döngüyle çalışır: izler, tahmin kurar, dener, sonucu okur ve ayarlar; AI bu adımlar arasındaki süreyi sıkıştırır.
Savunmanın da aynı döngüyle çalışması gerekir, ama kuyruklar ve devirler onu her eklemde keser: uyarı sahipsiz bekler, kimlik resmi başka bir konsolda yaşar, telemetri boşluğu kuyruk kalemine dönüşür. Bir uyarı dakikalar içinde onaylanabilir ve ardından saatlerce yeniden kurulabilir; bu aralık karar gecikmesidir.
Beş işlev, beş kayıplı devir
İş genellikle beş işlevle tanımlanır: tehdit istihbaratı, tehdit avcılığı, tespit mühendisliği, inceleme ve müdahale. Sorun nadiren işlevlerin kendisidir: her devir bilgiyi bir göstergeye ya da bilete sıkıştırır ve kayıp verir.
Bir devrin beş şeyi taşıması gerekir: olayın merkezindeki kimlik, kanıt ve kaynağı, öncü hipotez ve güven düzeyi, telemetri yeterliliği ve karar sahipliği. İlki kaybolursa iki ekip aynı kullanıcıyı farklı adlarla inceler; sonuncusu kaybolursa doğru bir öneri kuyrukta beklerken ihlal yaşlanır.
Durum tutan bir SOC neyi hatırlar
Önerilen çözüm mimari: SOC'un durum tutan bir yapıya dönüşmesi gerekiyor. Kanıtlar ve olay geçmişleri yıllarca saklanır, ama çevresindeki gerekçe ve kimin harekete geçebileceğine dair kısıtlar devri nadiren atlatır. Ortak operasyonel bellek beş tür durumu kapsar: ortam, kanıt, karar, kontrol ve öğrenme; bunları SIEM, EDR ve kimlik platformu okur.
En zor disiplin, "bilinmiyor"u geçerli bir yanıt olarak kabul etmektir. Uç nokta telemetrisi eksik olduğunda zayıf bir sistem, kötü amaçlı süreç etkinliği gözlenmedi diye kaydeder; durum tutan sistem ise uç noktanın hiç denetlenemediğini kaydeder ve kapsam boşluğunu cihaz yönetiminin sahibine yönlendirir. NIST'in güncellenmiş SP 800-61r3 önerileri de aynı yönü gösteriyor.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.