Cloudflare kendi WAF'ını AI modelleriyle test etti: 558 istek engellendi
Cloudflare güvenlik ekibi kendi WAF'ını yetkili test ortamında AI yardımıyla test etti. 45 senaryoda 1107 deneme kaydedildi, 558 istek engellendi ve 49 sonuç manuel doğrulamaya gönderildi.
Cloudflare güvenlik ekibi kendi WAF'ını yetkili test ortamında AI yardımıyla test etti. Böylece şirket, WAF'ın önde gelen AI modellerine hazır olup olmadığı sorusuna yanıt verdi.
Uyarlanabilir döngü nasıl çalışır
Test edici bilinen saldırılarla başlar ve payload'ın nasıl kodlandığını veya gönderildiğini değiştirir; yanıta göre sonraki varyantı seçer. Cloudflare'e göre LLM'ler tam da bu konuda güçlüdür.
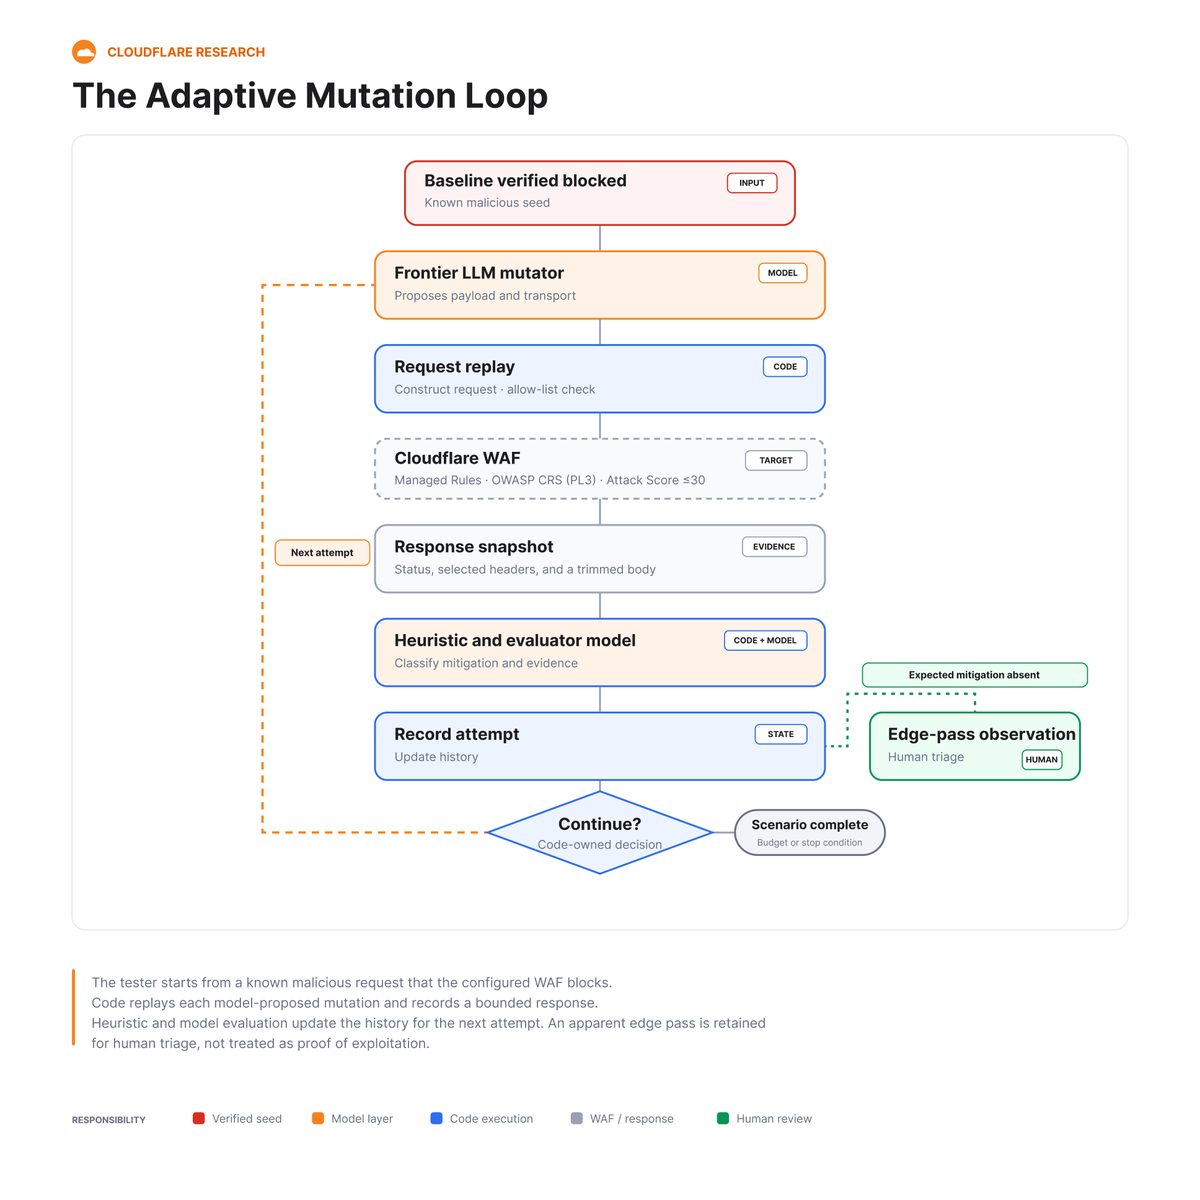
Her senaryo bir kategori seçer, girdiyi isteğin belirli bir bölümüne yerleştirir ve sabit sayıda deneme verir. Her adımda model iki kez çağrılır: ilki yeni bir varyant önerir, ikincisi yanıtı kontrol eder. Hiçbiri kural ID'lerini veya WAF Attack Score ayrıntılarını görmez. Modeller istekleri doğrudan göndermez; adımları Python kodu kontrol eder: hedefi allowlist ile kontrol eder ve limite uyar. Engellenmeyen istek doğrulanmış saldırı sayılmaz.
Altı kategori, 1107 deneme
Cloudflare 45 senaryo çalıştırdı. Bunlardan 44'ü altı kategoriyi kapsıyordu: XSS, SQL enjeksiyonu (SQLi), komut enjeksiyonu (CMDi), SSRF, yol geçişi veya yerel dosya dahil etme ve Log4j; kalan senaryo log enjeksiyonuyla ilgiliydi. Bölgede WAF Attack Score 30 veya daha az puanı engelliyordu, tam Cloudflare Managed Ruleset ve OWASP Core Ruleset Paranoia Level 3 etkinleştirilmişti.
Test 1107 deneme kaydetti. Doğrulamadan sonra 607 sonuç kaldı: 558 engellenen istek ve 49 belgelenmiş sonuç. XSS, LFI, SQLi ve Log4j neredeyse tamamen kapsandı ve 49 sonuçtan 48'i CMDi ile SSRF'ten geldi. Bir senaryoda daha fazla deneme her zaman daha fazlasını bulmuyordu: 25 deneme limitinde fikirler tekrarlanıyordu.
Sonuçlardan yeni kurallara
Bir SSRF oturumunda test edici cloud metadata adresi 169.254.169.254'ü ondalık, sekizlik ve noktayla biten biçimlerde gönderdi. WAF biri hariç hepsini engelledi: 18. denemede noktayla biten adres yönlendirmeye neden oldu, ancak metadata okunduğuna dair kanıt yoktu. Sonuçlar dört aday kural grubu oluşturdu; Managed Ruleset'e üç değişiklik girdi: SSRF - Obfuscated Host ve SSRF - Restricted Protocol tespitleri 21 Temmuz'da ve iyileştirilmiş SSRF - Cloud kuralı 4 Ağustos'ta.
Aynı senaryoların bir model ailesinin iki sürümünde çalıştırılması farklı varyantlar ama aynı güvenlik açıklarını gösterdi. Cloudflare kullanıcılara Managed Rules ve WAF Attack Score'u doğru yapılandırmalarını, yeni kuralları önce log modunda çalıştırmalarını ve yazılımı zamanında güncellemelerini önerir: WAF'ı atlatmak yine de savunmasız bir uygulama gerektirir. WAF korumanın yalnızca bir katmanıdır, bu nedenle API Security ve Threat Intelligence'ı da etkinleştirmeye değer. Sonraki blogda şirket, modelin uygulama güvenlik açıklarını da bildiği white-box testinin sonuçlarını yayımlayacak.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.