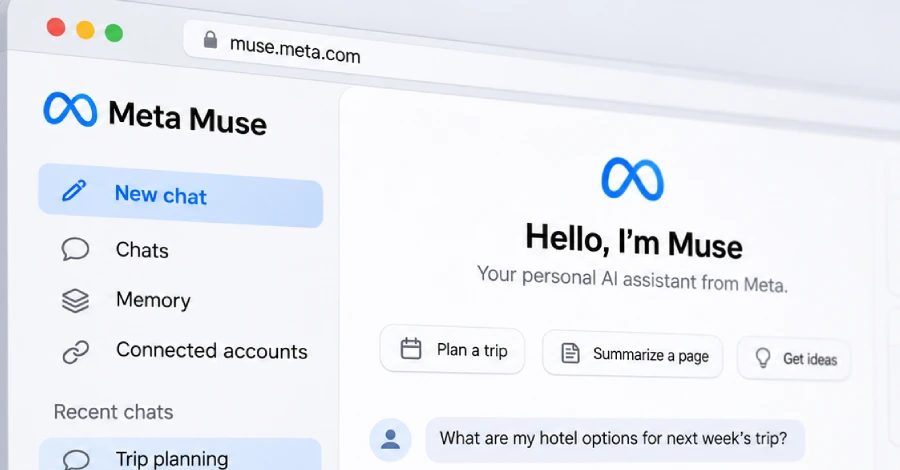
Шкідлива вебсторінка захопила Meta Muse і розкрила приватні чати
Дослідники NebuSec показали, що шкідлива сторінка могла витягувати й змінювати приватні чати та спогади користувача Meta Muse без запиту на підтвердження, а потім захопити хмарну машину. Фірма каже, що всі проблеми виправили до публікації.
Дослідники NebuSec продемонстрували, що шкідлива вебсторінка могла витягувати та змінювати приватні розмови й збережені спогади користувача Meta Muse без показу запиту на підтвердження. Ту саму атаку можна було розширити, щоб дістатися до облікових даних, збережених для підключених акаунтів. Робота була лабораторною демонстрацією, що залишалася в межах однієї хмарної машини користувача, а NebuSec каже, що команда Muse виправила кожну слабкість до публікації.
Як працювала атака
У демонстрації шкідлива сторінка, відкрита агентом, могла пересилати історію розмов і збережені спогади на зовнішній сервер і змінювати їх, без жодного запиту, показаного користувачеві. Далі дослідники поєднали вразливість у вбудованому браузері Muse, який асистент використовує для завдань на кшталт створення PDF, з уразливістю ядра Linux. Цей ланцюжок дав їм повний контроль над хмарною машиною користувача.
До чого дістався захват
Повний контроль дістався до сховища облікових даних, збережених файлів і Sentinel, шару моніторингу, що мав бути єдиним шлюзом для всього, що агент надсилає назовні. Це ті частини дизайну безпеки Muse, які залишаються відгородженими від агента. Компрометація не вийшла за межі тієї однієї машини: дослідники не прорвалися до спільного сервера під нею або до машин інших користувачів.
Контролі та виправлення
Muse запускає агента кожної людини на власному хмарному комп’ютері й був побудований з припущенням, що агента можуть обернути проти користувача. Під час запуску команда Muse сказала: «Тому ми спроєктували систему так, щоб вона припускала можливість атаки на агента й обмежувала потенційну шкоду». NebuSec сказала, що кожен контроль спрацював як задумано, але атака все одно пройшла весь шлях. Фірма повідомила про висновки команді Muse, а Meta публічно не підтвердила виправлення й не коментувала роботу.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.