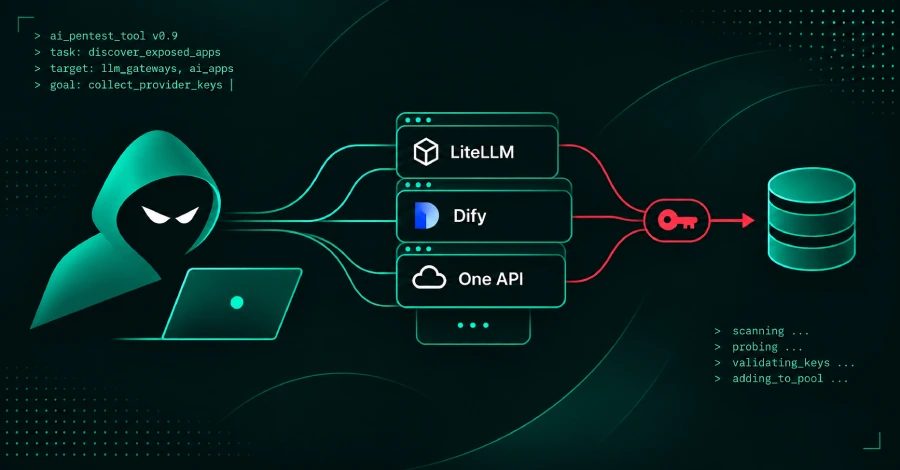
Amazon виявила кампанію AI-агентів, що націлювалася на LiteLLM і Dify заради API-ключів
Розвідка загроз Amazon зафіксувала AI-агентів, які використовували ARTEX для пошуку відкритих AI-застосунків на кшталт LiteLLM і Dify, крали ключі провайдерів і формували спільний пул для подальших атак. Кампанію пов'язують із групами, пов'язаними з Китаєм.
Команда розвідки загроз Amazon виявила кампанію, у якій AI-агенти систематично сканували відкриті в інтернеті AI-застосунки, щоб викрасти API-ключі провайдерів. Агенти, за припущенням, працювали на базі відкритого інструменту для тестування на проникнення ARTEX, націлювалися на платформи LiteLLM, Dify, One API, Langflow і RAGFlow, витягували збережені облікові дані та додавали їх до спільного пулу для повторного використання.
Деталі кампанії
Агенти працювали з 3 жовтня до кінця минулого тижня, надсилаючи запити до серверів-приманок у мережі MadPot Amazon, які маскувалися під популярні сервіси LLM. Захоплені записи показують, що агенти дотримувалися сценарію відомих точок входу, використовуючи стандартні облікові дані адміністратора, незавершені інсталяції, обхід автентифікації та вразливості підробки запитів на боці сервера. Команда оцінила з помірною впевненістю, що операторами були окремі групи, пов'язані з Китаєм, посилаючись на підказки спрощеною китайською та налаштування часових поясів Китаю.
Коли агенти знаходили хмарні облікові дані, вони віддавали пріоритет керованим сервісам, що розміщують AI-моделі та сховища секретів, зосереджуючись на преміальних AI-моделях, а не на загальному доступі до хмари. Вони також використовували сервіси сканування інтернету, журнали прозорості сертифікатів, репозиторії GitHub, реєстри пакетів, образи контейнерів і сайти для вставки тексту, щоб знайти витеклі ключі. Microsoft нещодавно повідомила про схожі інструменти агентного AI, які використовували для пошуку секретів у GitHub, а FBI опублікувало попередження FLASH, у якому зазначено використання ARTEX щонайменше з серпня в багатьох секторах у всьому світі.
Експлуатовані вразливості
Сценарій містить кілька відомих недоліків: Langflow CVE-2025-3248, проблему відсутності автентифікації, що дозволяє віддалене виконання коду у версіях до 1.3.0, яку CISA додала до каталогу Known Exploited Vulnerabilities у травні 2025 року; RAGFlow CVE-2026-28797, ін'єкцію шаблонів на боці сервера, що вимагає зареєстрованого облікового запису з увімкненою за замовчуванням самореєстрацією, із виправленням у пісочниці, випущеним у версії 0.25.0; а також обхід автентифікації через заголовок isCliRequest у системах сімейства One API, для якого не названо жодних уражених версій або виправлення. Інші пункти охоплюють секрети, залишені в клієнтському JavaScript, картах вихідного коду, налагоджувальних маршрутах і файлах середовища.
Рекомендації для захисників
Команда Amazon рекомендує ставитися до AI-застосунків, шлюзів моделей і точок інференсу як до інших продуктивних систем. Захисникам слід змінити стандартні облікові дані, зокрема майстер-ключ LiteLLM, уникати залишення незавершених нових інсталяцій, сканувати конфігураційні файли та CI/CD-конвеєри на наявність вбудованих секретів, швидко ротувати відкриті облікові дані, встановлювати терміни дії та IP-обмеження для токенів API Cloudflare, а також стежити за скриптами Cloudflare Worker із назвами artex-* і пов'язаними шаблонами. Команда також радить перевіряти журнали на наявність IP-адрес індикаторів, опублікованих разом із результатами щодо приманок, та адрес, які дослідники Cisco Talos пов'язали з ARTEX.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.