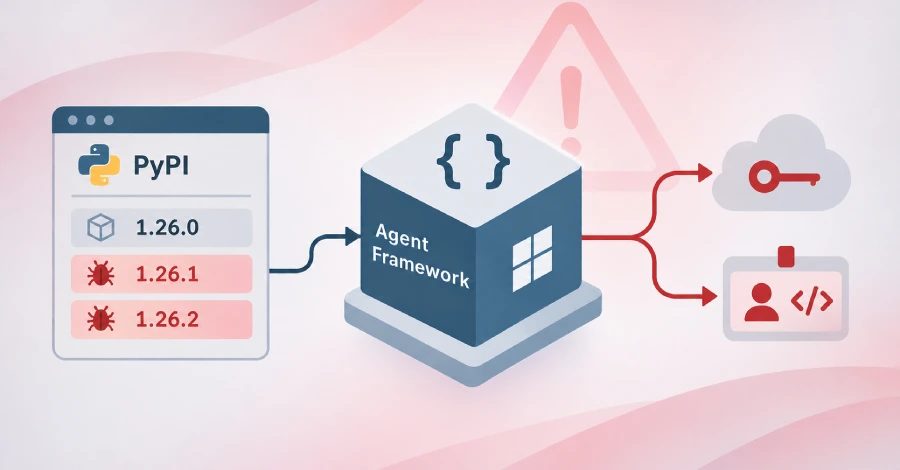
Зловмисники скомпрометували пакет agent-framework від Microsoft на PyPI для викрадення хмарних облікових даних
Шкідливі версії 1.26.1 і 1.26.2 пакета agent-framework від Microsoft на PyPI запускали крадія облікових даних при кожному запуску Python і відправляли хмарні облікові дані на вебхук.
Зловмисники скомпрометували пакет agent-framework від Microsoft на PyPI і опублікували шкідливі версії 1.26.1 і 1.26.2 17 листопада 2026 року. Версії випустили з різницею в 33 хвилини, і вони призначені для запуску крадія облікових даних при кожному старті Python. Обидві випущені версії згодом помістили в карантин на PyPI.
Як працює крадій
Після встановлення кожен wheel-пакет додає .pth-файл у site-packages. Python виконує рядки import у .pth-файлах при кожному запуску інтерпретатора, тому крадій запускається при будь-якому старті Python у враженому середовищі, зокрема під час роботи pip, незалежно від того, чи щось імпортує Agent Framework. Версія 1.26.1 використовує agent_framework_meta.pth, а версія 1.26.2 використовує af_runtime_diag.pth.
Що збирається
Socket повідомила, що обидві версії встановлюють хуки запуску Python, які тихо збирають облікові дані, дані середовища та хмарні токени ідентичності, а потім відправляють їх на endpoint webhook.site. Крадій захоплює змінні середовища за збігом підрядків, файли облікових даних для Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, конфігурацію Docker, Hugging Face, агенти Microsoft Azure DevOps, а також файли .env і JSON. Він також захоплює токени OIDC Azure DevOps, токени керованої ідентичності Azure та метадані екземпляра Azure, зберігаючи до 8 000 символів відповіді.
Видача нових облікових даних
SafeDep повідомила, що код просить платформу видати нові облікові дані, тому ротація збережених секретів їх не покриває. У конвеєрі Azure DevOps змінних SYSTEM_ACCESSTOKEN і SYSTEM_OIDCREQUESTURI достатньо, щоб запросити федеративний токен для api://AzureADTokenExchange. На обчислювальних ресурсах Azure він звертається до endpoint керованої ідентичності за токеном доступу для кожного ресурсу, використовуючи IDENTITY_ENDPOINT або MSI_ENDPOINT в App Service і Functions, а адресу 169.254.169.254 в інших випадках. Він також отримує метадані екземпляра.
Відправка даних і реагування
Усі зібрані відомості зберігаються в JSON-документі, стискаються zlib, кодуються Base64 і надсилаються через HTTPS POST на жорстко задану адресу webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. Версія 1.26.2 також імпортує af_runtime_diag.py, збирає токени OIDC GitHub Actions і розширює шаблони пошуку для змінних середовища, пов'язаних з обліковими даними. Незрозуміло, як зловмисник отримав доступ до публікації. Користувачам радять ізолювати уражені хости та раннери, закріпити пакет на версії 1.26.0, відновити з чистого середовища, перевірити вплив між 8:35 і приблизно 9:20 вечора UTC 17 листопада 2026 року, перевірити журнали проксі та DNS, ротувати відкриті облікові дані з чистої системи, перевірити ідентичності Azure та журнали активності, а також перевірити робочі процеси GitHub Actions, що розгортають у Azure. OX Security повідомила, що зловмисники могли знайти спосіб перехопити процес створення wheel і додати всередину шкідливу логіку. Пакет agent-framework є другим пов'язаним з Microsoft пакетом PyPI, скомпрометованим цього року; у травні 2026 року загрозливі актори з TeamPCP випустили три шкідливі версії durabletask, щоб поширювати черв'яка Mini Shai-Hulud.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.