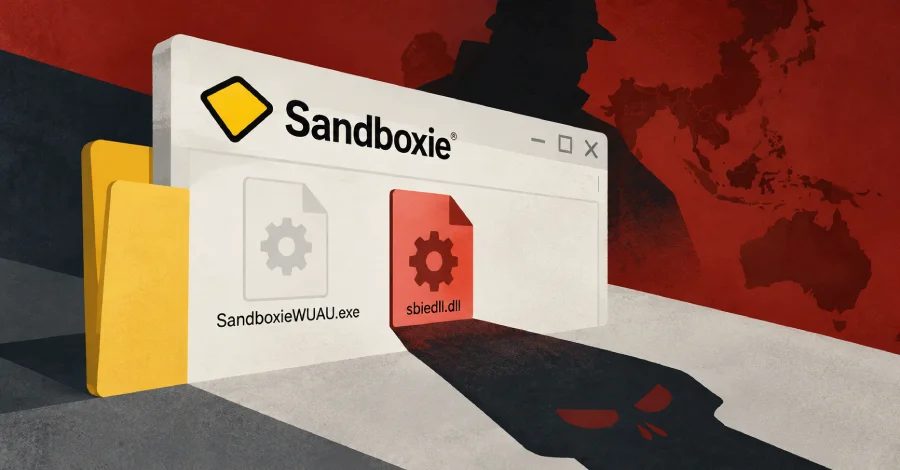
Пов'язана з Китаєм Bronze Sandcastle використовує DLL-сайдлоадинг Sandboxie для розгортання бекдорів
Sophos описує Bronze Sandcastle — групу, пов'язану з Китаєм, активну з середини 2025 р., що використовує Sandboxie та інші легальні програми для сайдлоадингу DLL і встановлення бекдорів у Азії та Африці.
Огляд кампанії
Sophos розкрив раніше недокументований кластер загроз, пов'язаний із Китаєм, відомий як Bronze Sandcastle, який з середини 2025 року діє проти організацій в Азії та Африці. Дослідник Габор Саппанос зазначив, що його найпомітнішою ознакою є постійне використання DLL-сайдлоадингу Sandboxie.
Між серпнем 2025 і серпнем 2026 року атаки, які приписують кластеру, призвели до жертв у Філіппінах, Тайвані, Афганістані, Намібії та, ймовірно, Південній Кореї. Sophos зазначив, що докази вказують на те, що Bronze Sandcastle найактивніший у часовому поясі UTC+8.
Техніка DLL-сайдлоадингу
DLL-сайдлоадинг обманює легальну програму, змушуючи її завантажити зловмисний DLL: коли додаток не вказує повний шлях до необхідної бібліотеки, Windows шукає фіксовану послідовність каталогів, тому злочинець може розмістити зловмисний DLL з тією ж назвою там, де він знайдеться першим.
Sophos виявив легальні виконувані файли Sandboxie в кількох середовищах жертв поруч із зловмисним sbiedll.dll, що змушує довірений SandboxieWUAU.exe завантажувати код злочинця під час виконання. Група використовувала ще сім поєднань: javaw.exe з jli.dll, Krita.exe з Krita.dll, NvdaHelper.exe з NvdaHelperRemote.dll, Jcef_helper.exe з libcef.dll, Vmmap.exe з version.dll, LineAppMgr.exe з msvcp140.dll та bginfo64.exe з snmpapi.dll.
Zscaler зазначив, що оскільки код виконується через довірений, часто цифрово підписаний додаток, антивірус менш імовірно його виявить. Якщо цей додаток запускається з підвищеними привілеями, зловмисний DLL наслідує їх, а стійкість досягається, коли зламану програму запускають при завантаженні.
Корисне навантаження та інфраструктура
DLL, завантажені через сайдлоадинг, читають і виконують корисні навантаження, збережені у зашифрованих файлах config.ini, такий дизайн, за словами Sophos, мінімізує статичне виявлення і дозволяє операторам змінювати поведінку без заміни бінарних файлів. Перейменовані легальні виконувані файли маскуються, а виконання призводить до shellcode в пам'яті, а не до артефактів на диску.
Корисне навантаження є бекдором, який перераховує локальні мережеві та користувацькі облікові записи та збирає метадані системи, запущені процеси, натискання клавіш та скріншоти. Існує дві версії: 1.1.5 та 1.1.7. Воно зверталося до file[.]io, gofile[.]io, ably[.]net та ably[.]io, ймовірно, для отримання додаткових завдань.
Версія 1.1.5 використовувала dc.cathaypacifice[.]com та net.dpworldto[.]com для керування та контролю. Версія 1.1.7 зверталася до репозиторіїв GitHub через API для отримання зашифрованих конфігураційних файлів; цей обліковий запис більше недоступний.
Виявлення та контекст
Sophos зазначив, що група покладається на зашифровані корисні навантаження та конфігураційні файли, розшифровувані під час виконання, тому статичне виявлення файлів може бути неефективним. Рекомендується стежити за поведінковими індикаторами, такими як DLL, що читає локальні файли, а потім виконується в пам'яті, що може вказувати на розшифрування та підготовку до запуску.
DLL-сайдлоадинг не новий для китайських груп, як і Sandboxie. У липні 2024 року APT41 використовував інший підписаний Sandboxie виконуваний файл taskhost.exe для сайдлоадингу зловмисного sbiedll.dll та розгортання бекдора під назвою MoonWalk.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.