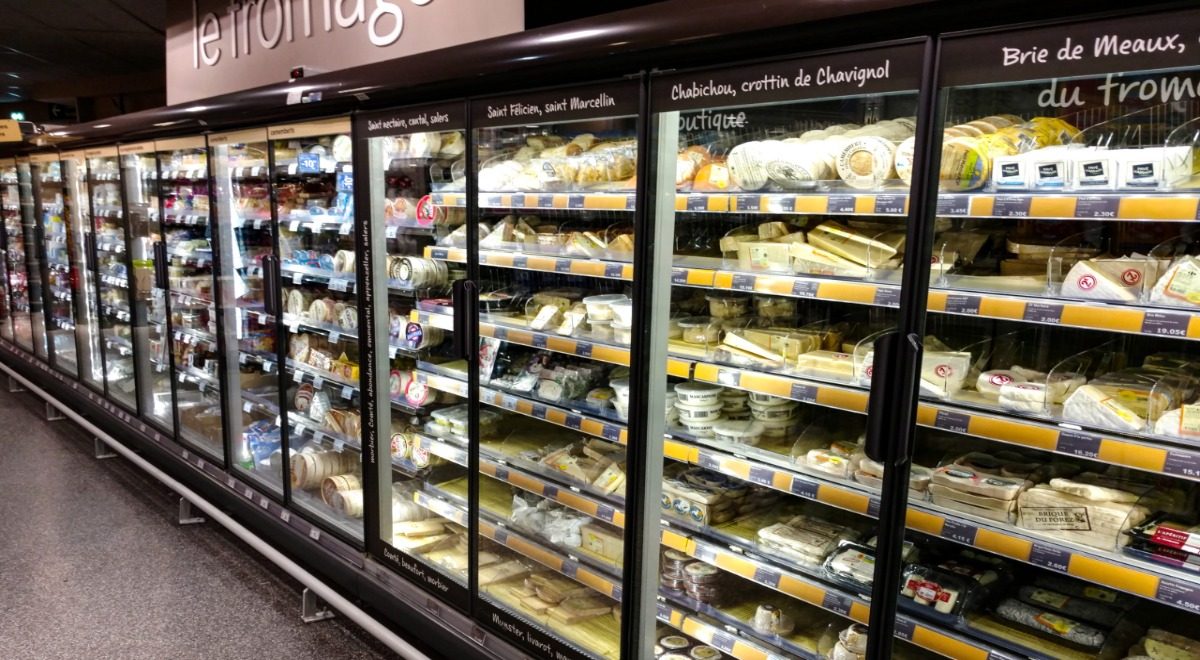
Другою жертвою хакерської кампанії проти французьких супермаркетів стає постачальник холодильного обладнання Copeland
Хакери атакували другого постачальника холодильного обладнання в рамках кампанії проти французьких супермаркетів. Магазин E.Leclerc з обладнанням Dixell, що належить Copeland, серйозно постраждав після атак, пов'язаних з Danfoss.
Хакери атакували другого постачальника холодильного обладнання в рамках кампанії кібератак проти французьких супермаркетів. Магазин E.Leclerc поблизу Альбі зазнав серйозної аварії системи охолодження після того, як обладнання виробництва американської компанії Copeland було зламано. Інцидент стався через день після атак, пов'язаних з данським постачальником Danfoss.
Другого постачальника підтверджено
Супермаркет E.Leclerc на півдні Франції використовує обладнання Dixell, а не контролери Danfoss, які були задіяні в атаках у понеділок. Dixell є частиною бренду, яким володіє американська компанія вентиляційних та промислових систем Copeland. Директор магазину Yoan Rivera повідомив французькій газеті La Dépêche du Midi, що атака була виявлена близько чотирьої годин ранку, коли співробітники помітили, що комп'ютери управління системою охолодження вийшли з-під контролю.
Спеціаліст з холодильної індустрії Adrient Le Norcy підтвердив, що хакери також націлювалися на системи охолодження XWEB від Dixell і рекомендували операторам відключити мережеві кабелі від моніторів як заходи безпеки. У понеділок представник Copeland визнав вразливість „у контролерах з завершеним життєвим циклом“ і заявив, що компанія працює над зменшенням ризиків для постраждалих клієнтів.
Тисячі контролерів відкриті в інтернеті
Компанія з кібербезпеки SOCRadar повідомила, що сканування 13 жовтня виявило майже 2900 систем Danfoss, доступних через інтернет у Франції, що становить близько 65% від приблизно 4500 систем, знайдених у всьому світі. CTO Claroty Amir Preminger заявив, що команди безпеки часто ігнорують контролери охолодження, а його підрозділ компанії Team82 продемонстрував на DEF CON у серпні саме цей сценарій атаки, включаючи підробку показників температури паралельно з відключенням охолодження.
Claroty також виявило механізм експлуатації „нульового дня“, який дозволяє хакерам генерувати щоденні коди доступу на основі дати та часу пристрою, а також серйозну вразливість у контролерах Dixell, яку Copeland підтвердив і працює над виправленням. CTO Suzu Lab Denis Calderone заявив, що демонстрація на DEF CON за два місяці вплинула на „п'ять країн і сотні магазинів“.
Розслідування триває
Під час атак у понеділок хакери дистанційно змусили деякі пристрої нагрітися до 50°C. Danfoss підтвердив, що постраждало два застарілі системи AK-SM800 та AK-SM800A, які більше не отримують оновлення безпеки, а також новіші моделі AK-SM800A із застарілим програмним забезпеченням. Усі задіяні моделі завершили свій життєвий цикл у період з 2016 по 2021 рік, і за словами Calderone, їх виправлення неможливе — можливо лише сегментація, моніторинг або заміна.
Французька поліція розпочала кримінальне розслідування, яке очолює бюро кіберзлочинності прокуратури Парижа, до справи залучено Національне агентство кібербезпеки ANSSI. Нідерландські супермаркети також стали жертвами окремої кібератаки в понеділок, яка вплинула на онлайн-замовлення, обслуговування клієнтів та програми лояльності.
Джерела: Cybernews
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.