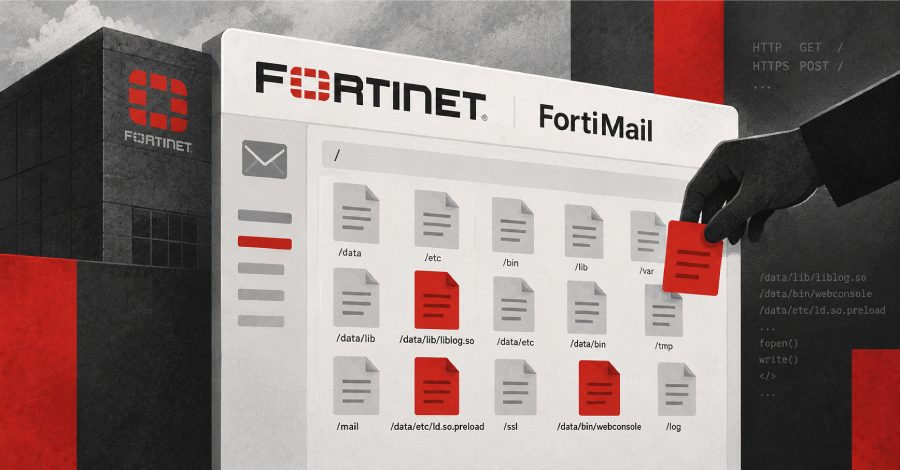
Критична вразливість FortiMail використовується в реальних атаках, CISA додала її до каталогу KEV
CISA додала критичну вразливість FortiMail CVE-2026-104286 (CVSS 9,8) до каталогу відомих експлуатованих вразливостей (KEV). Вразливість дозволяє неавторизованому зловмиснику записувати будь-які файли в систему.
CISA (Агентство з кібербезпеки та захисту інфраструктури США) 1 жовтня, у четвер, додала активну критичну вразливість у FortiMail від Fortinet до каталогу відомих експлуатованих вразливостей (KEV), оскільки вразливість вже активно використовується в реальних атаках. Вразливості присвоєно код CVE-2026-104286, оцінка CVSS становить 9,8, і вона дозволяє неавторизованому зловмиснику записувати будь-які файли в систему.
Про що йдеться у вразливості
За даними консультантів Fortinet, проблема полягає у комбінації двох слабких місць: неправильне обмеження шляху до файлу, тобто path traversal (CWE-22), та неправильна обробка NULL-байта (CWE-158). Разом вони дозволяють неавторизованому зловмиснику записувати будь-які файли в систему за допомогою спеціально підготовлених HTTP чи HTTPS запитів.
Уразливі версії: FortiMail 8.0.0-8.0.1, 7.6.0-7.6.6, 7.4.0-7.4.8 та 7.2.0-7.2.9. За рекомендаціями Fortinet, користувачам слід оновитися до останніх версій 8.0.2, 7.6.7 або 7.4.9 (або новіших), а користувачам гілки 7.2 слід перейти на версію 7.4 або новішу. До виходу цих версій необхідно застосувати тимчасові заходи.
Як захиститися
За рекомендаціями Fortinet, тимчасово слід вимкнути підтримку функції IBE відповідною командою CLI та обмежити доступ до інтерфейсу керування FortiMail: доступ до нього з інтернету слід закрити, а дозволеним лишити лише з надійних внутрішніх мереж. Компанія підтвердила, що вразливість використовується в реальних атаках, і її виявлення приписується співробітнику команди Product Security, Gwendal Guégniaud.
Fortinet також опублікувала індикатори компрометації: підозрілі IP-адреси 79.141.169.187 та 45.129.0.192, файли, додані в каталог /data (зокрема /data/lib/liblog.so та /data/etc/ld.so.preload), та змінений /bin/smit. Організаціям федеральних цивільних відомств США (FCEB) рекомендовано застосувати патч або тимчасові заходи до 4 жовтня 2026 року.
Інші активні вразливості
Випадок з FortiMail не ізольований: на даний момент активна експлуатація фіксується ще в кількох продуктах. Серед них Check Point (CVE-2026-85102 та CVE-2026-93616), Arista VeloCloud Orchestrator (CVE-2026-93952), F5 BIG-IP Access Policy Manager (CVE-2026-94127), Cisco Catalyst SD-WAN Manager (CVE-2026-76504), Citrix NetScaler ADC та NetScaler Gateway (CVE-2026-88771 та CVE-2026-88772).
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.