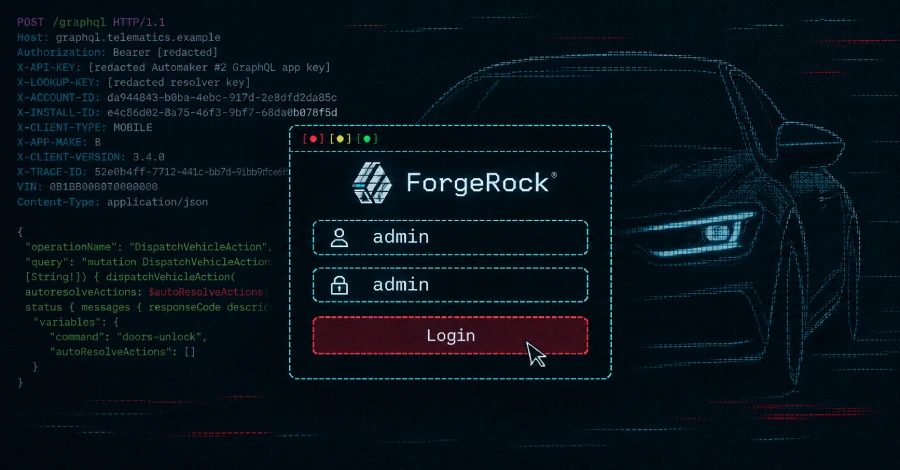
Стандартний пароль сервера 'admin:admin' допоміг дослідникам зламати два автовиробники
Дослідники використали стандартний пароль адміністратора на серверах ідентичності ForgeRock за додатками двох автобрендів, щоб отримати доступ до записів клієнтів, відмикати двері та запускати двигуни під час тестів.
Двоє дослідників безпеки виявили, що можуть захопити системи входу мобільних застосунків двох автобрендів, використавши стандартний пароль адміністратора на серверах ідентичності ForgeRock. Доступ міг охопити будь-який обліковий запис клієнта, а в тестах на власних і дозволених власниками авто у США він дозволяв відмикати двері та запускати двигуни. Обидві системи виправили приблизно за дві години після повідомлення дослідників.
Як стандартний пароль відкрив консоль
Обидва бренди реєстрували клієнтів через ForgeRock, платформу ідентичності, тепер частину Ping Identity. Платформа має дві частини: для входу та OpenIDM, що зберігає записи клієнтів. OpenIDM містить вбудовану консоль адміністратора на базі Apache Felix. На цих серверах консоль залишилася й досі використовувала задокументований стандартний пароль: admin як ім'я користувача і пароль. Хоча її було заблоковано від відкритого інтернету, крайовий захист сайту та Java за ним читали ту саму вебадресу по-різному. Додавши закодовані косі риски та додаткові символи, дослідники змусили крайовий захист сприймати запит як безпечний статичний файл, а сервер сприймав його як шлях до консолі. У консолі вбудований планувальник запускав невеликі скрипти, що виконували їхній код на сервері ідентичності, надаючи командний рядок на машині із записами клієнтів обох брендів.
Від доступу до облікових записів до команд автомобілю
Дослідники змінили адресу електронної пошти та пароль цільового облікового запису, увійшли як цей клієнт через звичайний застосунок і отримали ті самі токени доступу. Використовуючи команди автомобіля цього облікового запису, вони відімкнули двері та запустили двигун тестового авто, коли власник стояв поруч, потім зупинили двигун і знову замкнули. Вони могли відкрити сесію для будь-якого облікового запису на уражених серверах, але команди для авто виконували лише на власних або дозволених авто і перевіряли повний ланцюг лише з обліковими записами та авто у США. Зміна пошти та пароля не завершувала сесію власника у застосунку, а сповіщення облікового запису дослідники могли спрямувати на свій телефон. Після тесту вони повернули справжню адресу. Жоден опис не каже, чи хтось інший знайшов або використав цей шлях до його закриття.
Окремий шлях в Австралії
Shubham Shah опублікував другу атаку на австралійські системи тих самих брендів. Там шлях входу був іншим: облікові дані адміністратора для сервера ідентичності залишили в коді застосунку для тестового налаштування. Він описав повний австралійський ланцюг у окремій публікації. Обидві атаки разом дозволяли, за словами дослідників, надсилати команди відмикання та запуску двигуна до автомобілів брендів в Австралії, США та Канаді. У другій публікації не вказано дату виправлення австралійських систем.
Що командам ідентичності варто перевірити
Помилка брендів була в тому, як вони запускали ForgeRock, а не в новій ваді продукту, тому немає CVE і рекомендації виробника. Консоль і її стандартний пароль задокументовані роками, а посібник виробника з посилення захисту для виробничого середовища вже каже операторам видалити консоль або змінити її пароль перед запуском. Для команд, які запускають те саме ПЗ ідентичності, що тепер продається як PingIDM, важливі дві перевірки: шукати консоль Apache Felix за адресою /system/console і видалити її або змінити стандартний пароль, а також не розраховувати на правила шляхів на межі або у WAF, щоб приховати сторінку адміністрування. Двоє дослідників мають довгий послужний список у такій роботі. Вони показали віддалений доступ до автомобілів Honda, Kia та Subaru, серед інших, а ширше дослідження 16 брендів у 2023 році виявило той самий тип вебвади в більшій частині галузі.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.